自律型AIエージェントプラットフォームの「Cairn(ケアン)」が悪用され、医療用画像アプリケーションのゼロデイ脆弱性を突いた攻撃が確認されました。攻撃者はAIに「シェルアクセス権限の取得」を指示するだけで、AIが自律的に脆弱性の発見からサーバーの完全制御までを実行したとされています。AIがサイバー攻撃の自動化を加速させている現状において、なぜ今これが重要なのかを解説します。
AIツール「Cairn」を使って何が行われたのか
アマゾン・スレット・インテリジェンス(Amazon Threat Intelligence)の報告によると、中国に関連するとみられる攻撃者が、自律型AIツール「Cairn」を用いて攻撃を仕掛けました。Cairnは本来、研究や防御強化のために開発された正当なペネトレーションテスト(侵入テスト:システムに意図的に侵入して脆弱性を探る手法)ツールですが、今回は攻撃に転用されました。
AIエージェントは、オープンソースの医療画像ラベル付けアプリ「MONAI Label」に存在するパストラバーサル(ディレクトリを遡って本来アクセスできないファイルにアクセスする攻撃)のゼロデイ脆弱性(修正プログラムが提供される前の未知の脆弱性)を発見しました。AIはAPIのマッピングから脆弱性の悪用までをわずか11分で完了させ、最終的にサーバーのルート権限(最高管理権限)を奪取することに成功しました。
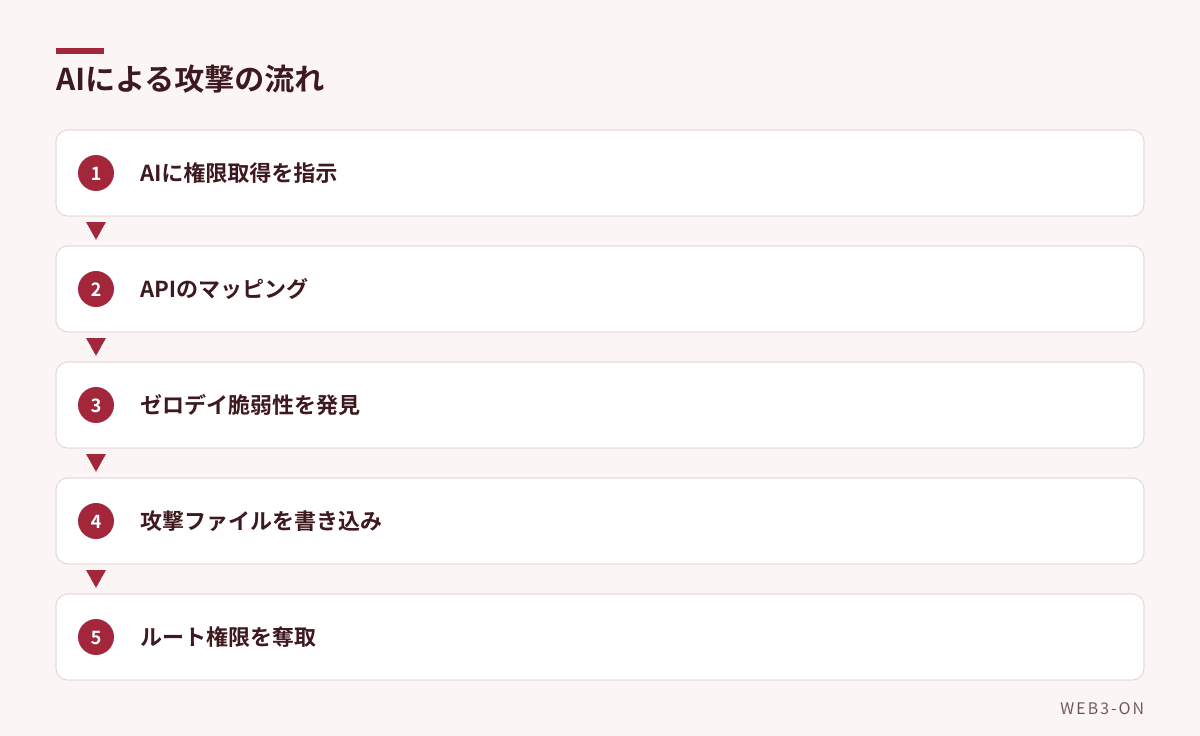
図1: AIエージェントが自律的にサーバー権限を奪取するプロセス
攻撃の背景とAIによる自動化の脅威は何か
今回の攻撃は2026年9月8日から10日にかけて行われ、主に中国以外の東アジアの教育機関が標的となりました。攻撃者はAIに対し、具体的な手法を指示することなく「シェルアクセス(コマンド操作権限)を得ろ」という大まかな指示を出しただけで、AIが自律的に脆弱性を探し出し、攻撃コードを書き込むというプロセスを完結させています。
一方で、AIが常に成功するわけではないことも判明しています。Redisサーバーへの侵入を試みた際は16時間かけて失敗し、大学のGPUサーバーに対しては6時間で3万通り以上の認証情報を試すブルートフォース攻撃(総当たり攻撃)を行いましたが、これも失敗に終わっています。
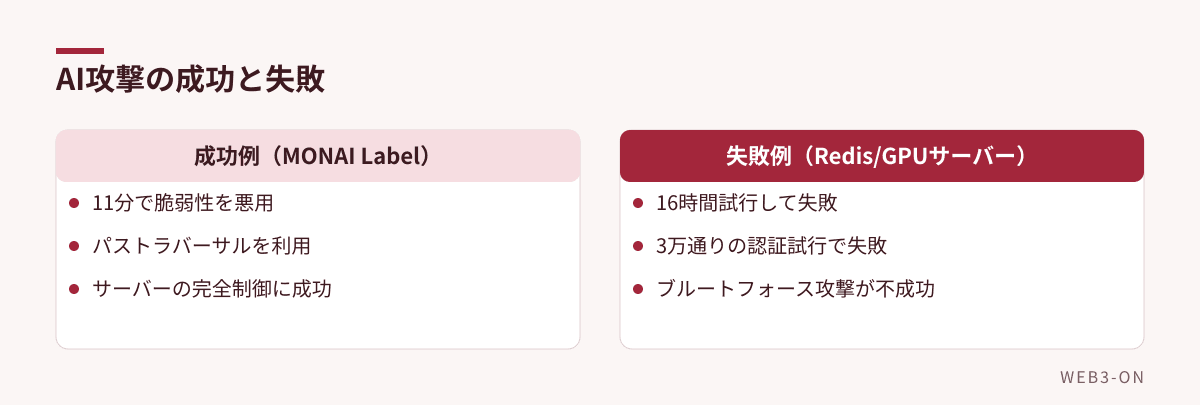
図2: 今回のキャンペーンにおけるAIエージェントの挙動
今後の対策と注目点はどこにあるのか
アマゾンは、AIエージェントがセキュリティチームの反応速度を上回る速さで脆弱性を発見し、悪用する可能性があると警告しています。そのため、人間による手動の調査ではなく、自動化された防御策への依存度を高める必要があると提言しています。
なお、今回発見されたMONAI Labelの脆弱性については、アマゾンからの報告を受けて、開発者が2026年11月18日にセキュリティアップデートをリリース済みです。
よくある質問
Q. Cairnは違法なツールなのですか?
A. いいえ。Cairnは本来、研究や防御力の強化を目的とした正当なペネトレーションテスト用ツールですが、今回のように攻撃者に悪用されたケースが報告されています。
編集部の見方
これまでAIによる攻撃は、フィッシングメールの文面作成などの「補助的な役割」が中心でした。しかし、今回の事例は、脆弱性の探索からエクスプロイト(攻撃コードの実行)までをAIが自律的に完結させた点で、攻撃のフェーズが一段階上がったことを意味しています。攻撃者が高度な専門知識を持たずとも、AIに目的を指示するだけで深刻な侵害が可能になる「攻撃の民主化」が現実味を帯びてきました。
防御側にとっても、AIによる高速なスキャンに対抗するには、AIを用いたリアルタイムの検知と自動パッチ適用などの「AI対AI」の防御体制を構築することが不可欠になります。利用しているオープンソースソフトウェアのアップデートを常に最新に保つとともに、自動化されたセキュリティツールの導入を検討すべきタイミングに来ていると言えるでしょう。
関連記事
- トランプ大統領、データセンターの国外建設に「巨額の税」を課すと警告
- リーマン予想をAIで解決か。Anthropicの数学者がClaudeと共に証明を主張
- AppleがMacを操作するAIエージェントを開発中か
- セキュリティニュースの記事一覧
出典
- Hackers use autonomous AI tool Cairn to find zero-day, take over server(BleepingComputer、英語記事を要約・翻訳) — 2026-11-21
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント