WebサーバーのNGINX(エンジンエックス)において、リモートから未認証で任意のコード実行などが可能になる深刻な脆弱性が公表されました。2026年11月19日、日本の国家サイバー統括室も注意喚起を行っています。HTTP/2の実装に起因する2件の脆弱性が確認されており、対象環境の管理者は速やかなアップデートが求められています。
何が起きたのか:2件の脆弱性が判明
NGINXのHTTP/2実装(ngx_http_v2_module)において、CVE-2026-123633とCVE-2026-123007の2件の脆弱性が発見されました。いずれも認証不要でネットワーク経由で細工した通信を送ることで、サーバープロセスのクラッシュ(DoS:サービス拒否攻撃)や、条件を満たす場合のコード実行を引き起こす可能性があります。
CVE-2026-123007はHTTP/2を使用する構成が対象です。一方、CVE-2026-123633は、HTTP/2をクライアント接続に使い、リクエストをバックエンドへ中継するプロキシ構成で、接続数(worker_connections)が不足する場合に影響します。
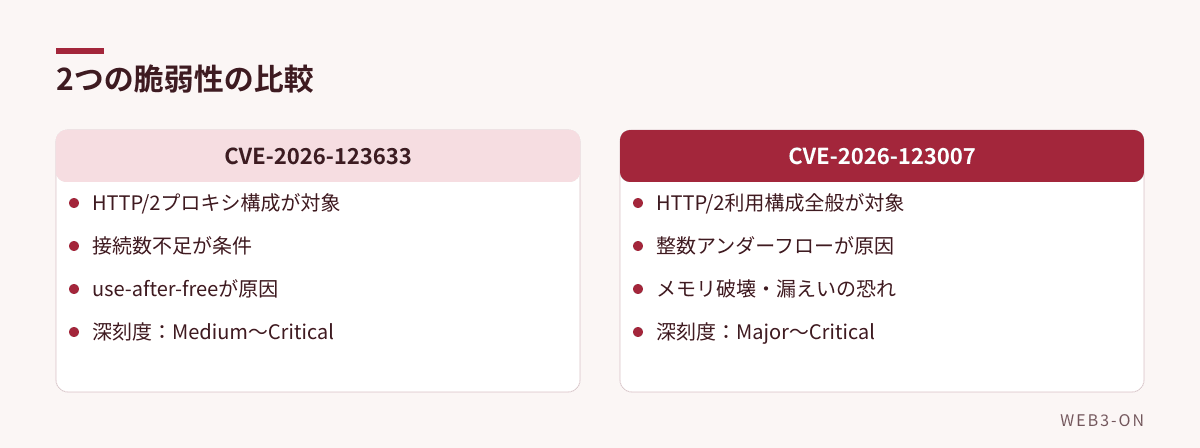
図1: CVE-2026-123633とCVE-2026-123007の特性の違い
なぜ重要か:広範な影響と高い深刻度
影響を受ける範囲は広く、オープンソース版のNGINXだけでなく、商用版のNGINX Plus、およびこれらを組み込んだF5(エフファイブ)社の7製品が含まれます。CVSS(脆弱性の深刻度を評価する指標)のv4.0では、2件とも「Critical(緊急)」にあたる9.2という高い数値が付けられています。
特にCVE-2026-123007では、静的ファイルを配信するだけのシンプルな構成であっても、ASLR(メモリ配置をランダム化して攻撃を防ぐ機能)を回避してコード実行が可能であると報告されています。また、別のLinuxカーネルの脆弱性と組み合わせることで、ホストのルート権限(最高権限)を奪取されるリスクも指摘されています。
今後の対応:修正版への更新と再起動
対策として、オープンソース版は1.30.7または1.31.9への更新が推奨されています。修正版を導入した後は、設定の再読み込み(reload)ではなく、NGINX自体の再起動が必要です。コンテナ環境の場合は、パッチ適用済みのイメージから作り直す必要があります。
すぐに更新できない場合の暫定策として、影響を受けるサーバーブロックでHTTP/2を無効化することが挙げられています。ただし、これは一時的な回避策であり、根本的な解決には修正版の適用が不可欠です。
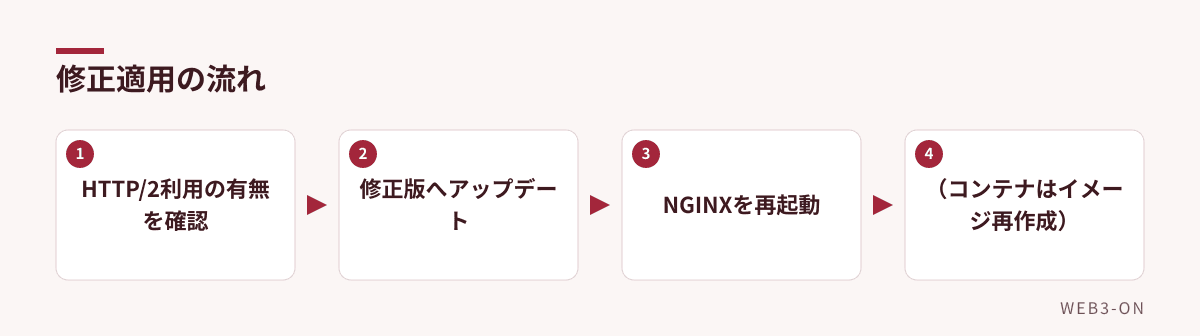
図2: 脆弱性を解消するための推奨手順
よくある質問
Q. 自分の環境が対象か確認する方法は?
A. NGINXでHTTP/2を有効にしているか確認してください。また、バージョンがオープンソース版で1.30.6以前(または1.31.8以前)である場合は影響を受ける可能性があります。
編集部の見方
Webサーバーとして世界的に普及しているNGINXの根幹部分に脆弱性が見つかったため、影響範囲は極めて大きいと考えられます。特に未認証で外部から攻撃が可能である点に加え、一部の検証でコード実行が実証されていることから、攻撃者が悪用し始める前に迅速なパッチ適用を行うことが最優先事項となるでしょう。
関連記事
- 楽天証券で最大1572万口座の顧客情報漏えい、テスト環境に本番データを保存していたことが判明
- Java4Shellの脆弱性が判明、AIを用いて発見され多くの企業に影響か
- スーパーコンピュータ「富岳」がサイバー攻撃で停止、ユーザー情報などが流出
- セキュリティニュースの記事一覧
出典
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント