Java4Shell(Java4Shell)と呼ばれるJavaの深刻な脆弱性(CVE-2026-114938)について、米サイバーセキュリティ・インフラセキュリティ庁(CISA)が警告を発しました。この脆弱性は、攻撃者がパスワードなしでサーバーを乗っ取ることが可能になる恐れがあります。AIを用いて発見されたこのバグは、世界的に広く利用されているJavaに影響するため、迅速な修正が求められています。
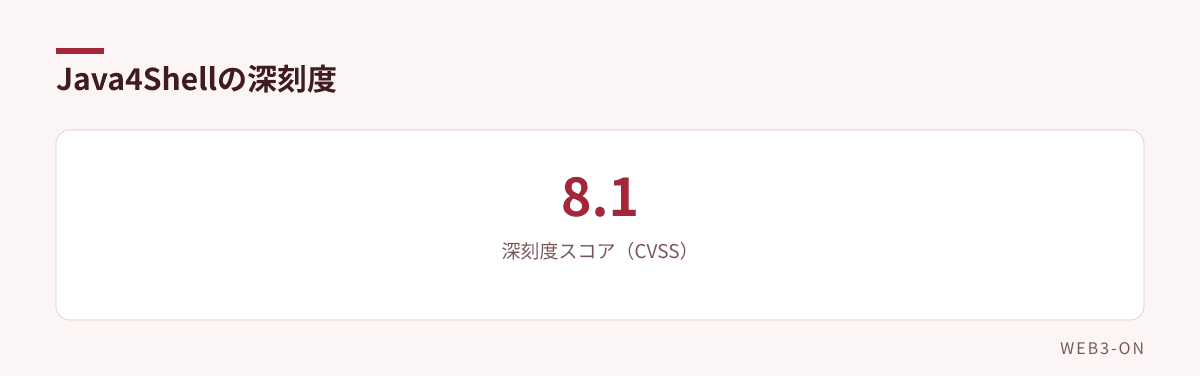
図1: オラクル社による脆弱性の評価スコア
Java4Shellで何が起きるのか
Java4Shellは、メモリ破損(メモリ上のデータが意図せず書き換えられる現象)に関する脆弱性です。攻撃者がこのバグを悪用すると、Java仮想マシン(JVM)をクラッシュさせたり、認証なしでリモートからコードを実行したりすることが可能になります。
CISAは、組織に対してソフトウェアのインベントリを確認し、影響を受けるJavaのインストール状況を把握するよう求めています。特に、インターネットに公開されているシステムや、サードパーティ製アプリケーションに組み込まれたJavaを優先的に確認することが推奨されています。
なぜこの脆弱性が重要なのか
Javaは世界で3番目に人気のあるプログラミング言語であり、フォーチュン500企業の約90%で利用されています。銀行、航空、電気通信、国家安全保障システムなど、現代経済の基幹セクターの多くがJavaで動作しているため、影響範囲が極めて広いと考えられています。
また、今回の脆弱性はAIを活用して発見された点も特徴的です。セキュリティ企業のCalif(カリフ)社によると、AIを用いることで発見から最初のエクスプロイト(脆弱性を攻撃するためのコード)開発まで、わずか3時間足らずで完了し、コストも200ドル未満に抑えられたといいます。
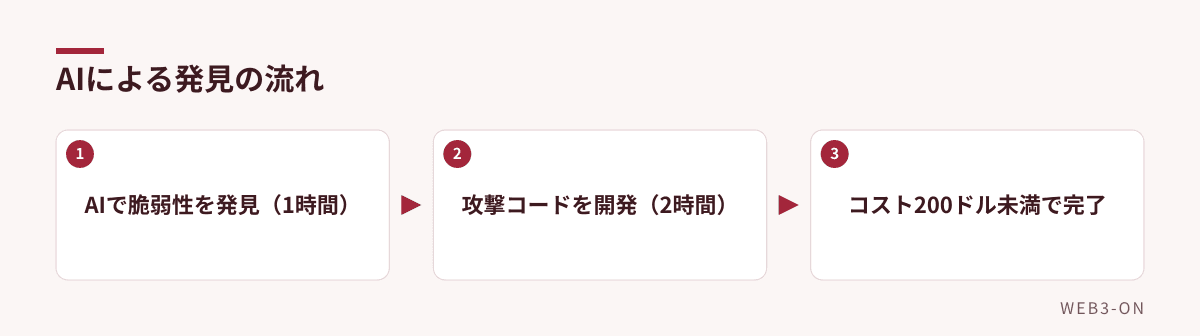
図2: Calif社がAIを用いて脆弱性を特定し、攻撃コードを作成した工程
今後の対策と見通し
開発元のオラクル(Oracle)社は、11月のパッチ火曜日に修正プログラムをリリース済みです。この脆弱性の深刻度スコアは8.1とされています。
Calif社は、ユーザーがアップデートを行う機会を確保するため、個別の製品に特化した攻撃手法の公開は控えているとしています。ただし、システムごとに攻撃手順が異なるため、汎用的な攻撃手法は存在しないとも説明しています。
今すぐやること
- Javaのバージョンを確認し、オラクル社が提供する最新の修正パッチを適用すること
よくある質問
Q. どのようなシステムが影響を受けますか?
A. Javaを利用しているシステムが対象です。特にインターネットに公開されているサーバーや、サードパーティ製ソフトにJavaが組み込まれている場合に注意が必要です。
編集部の見方
AIが脆弱性発見の時間を劇的に短縮した点に注目すべきです。これまで人間が時間をかけて行っていたバグ探しがAIで高速化されることで、攻撃側と防御側のいたちごっこが加速し、より迅速なパッチ適用サイクルが企業に求められる時代になると考えられます。
関連記事
- スーパーコンピュータ「富岳」がサイバー攻撃で停止、ユーザー情報などが流出
- 楽天証券に不正アクセス、最大1125万口座のIDなどが漏えいか
- Optimizelyへの攻撃でCNNやBBCなど大手サイトにマルウェア感染
- セキュリティニュースの記事一覧
出典
- CISA warns of ‘Java4Shell,’ an AI-found Java bug touching most of the Fortune 500(The Record、英語記事を要約・翻訳) — 2026-11-18
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント