楽天証券(Rakuten Securities)で、第三者の不正アクセスにより最大約1572万口座分の顧客情報が漏えいした可能性があることが明らかになりました。同社は社内システムのアップグレード検証のため、例外的にテスト環境に本番データを保存していたと説明しています。なぜ今これが重要かといえば、本来機密性の高い本番データを、セキュリティレベルが異なるテスト環境にマスキング(個人を特定できないよう加工すること)せず配置していたという運用上の不備が浮き彫りになったためです。
何が起きたのか:漏えいした情報の範囲と経緯
楽天証券は11月17日、社内システムのテスト環境への不正アクセスにより、顧客情報が漏えいした可能性があると発表しました。漏えいの可能性がある対象は最大約1572万口座分に及びます。
内訳として、最大約1125万口座分の部店・顧客コードとログインIDに加え、最大約447万口座分については氏名、住所、電話番号、メールアドレス、年収・金融資産などの詳細な個人情報が含まれています。なお、ログインパスワードや取引暗証番号の漏えい、および不正取引は現時点で確認されていないとしています。
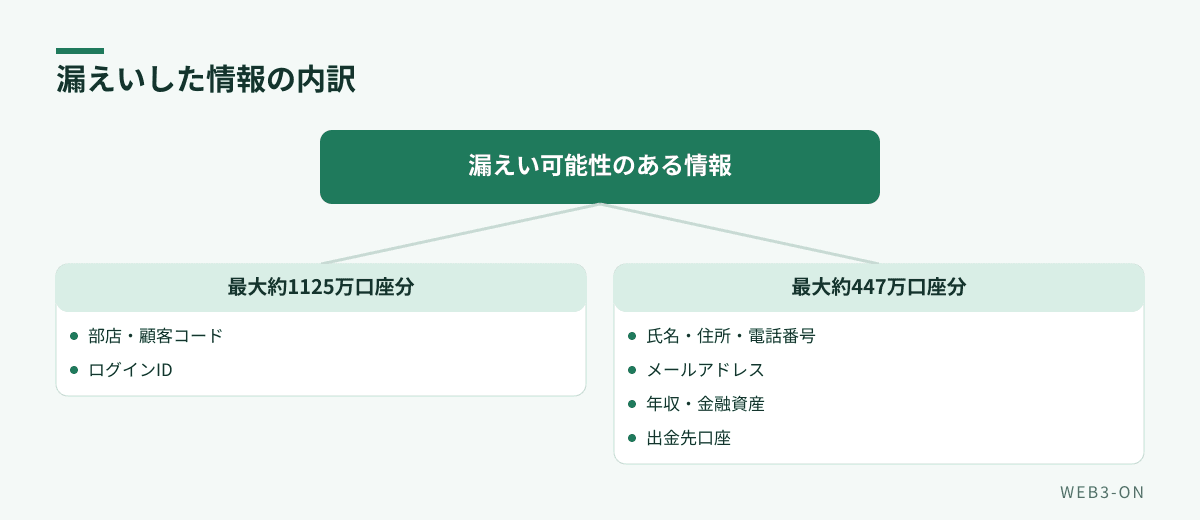
図1: 最大約1572万口座分が対象
なぜ本番データがテスト環境にあったのか
同社によれば、社内システムのアップグレードに伴い、一部機能の検証に本番データを使用する必要があったため、一定期間テストサーバーにコピーしていたといいます。通常はダミー情報を利用しますが、今回は例外的な対応であり、社内の正式な手続きを経て実施されたとしています。
しかし、このコピーしたデータにマスキング処理を施していなかったことが問題視されています。同社はセキュリティ対策を講じていたものの、脆弱性を突かれて不正アクセスを受けたことを認めています。
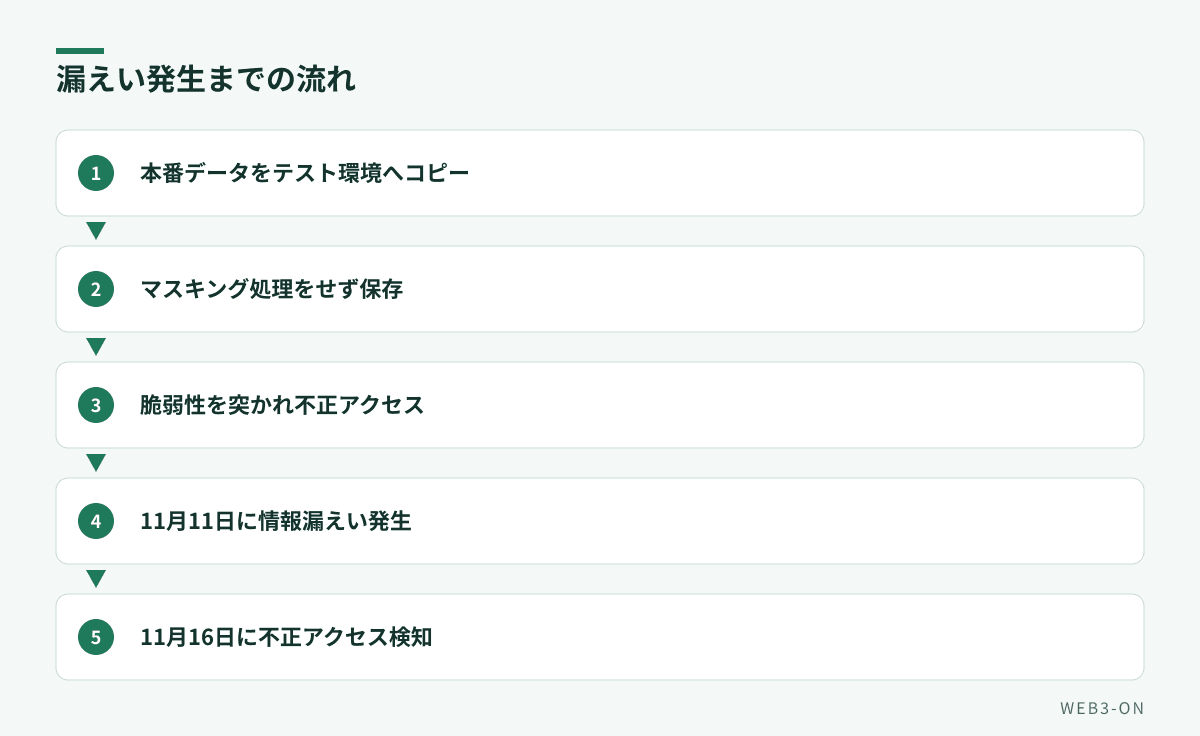
図2: 検証環境へのデータコピーが起点となった
今後の確認方法と対応はどうなるのか
楽天証券は、顧客に対してログイン後の「お知らせ」画面から漏えいの有無を確認するよう案内しています。自らログインしなければ確認できない点や、退会済みユーザーへの対応について疑問の声が上がっていますが、同社は基本的にはログインが必要であると回答しています。
個別のメール通知については、フィッシングメール(実在の企業を装い情報を盗み出すメール)に悪用される恐れがあるとして回答を控えています。一方で、ログインできない退会済みの顧客には、何らかの方法で通知する対応をとっているとしています。
よくある質問
Q. 自分の情報が漏れたかどうやって確認すればいい?
A. 楽天証券のサービスにログインし、「お知らせ」画面から確認することができます。
Q. パスワードも漏えいしている?
A. 楽天証券によると、現時点でログインパスワードや取引暗証番号の漏えいは確認されていないとのことです。
編集部の見方
今回の件で最も深刻なのは、開発・検証環境に本番データをそのまま持ち込んだという運用上の判断です。一般的にテスト環境は本番環境よりもセキュリティが緩くなる傾向があり、そこにマスキングなしの個人情報を配置することは、セキュリティ業界では極めてリスクの高い行為とされています。社内手続きを経ていたとしても、リスク管理の基準に重大な欠落があったと言わざるを得ません。
利用者側は、ログイン後の通知を確認すると同時に、不審なメールや電話に警戒を強める必要があります。特に年収や資産情報などの機密性の高いデータが漏れている可能性があるため、なりすましによる詐欺などの二次被害に注意し、パスワードの変更など自衛策を検討してください。
関連記事
- 楽天証券に不正アクセス、最大1125万口座のIDなどが漏えいか
- GMO「お名前.com」攻撃者側が情報公開 FX5社の顧客被害で問われる口座保護と補償
- Java4Shellの脆弱性が判明、AIを用いて発見され多くの企業に影響か
- セキュリティニュースの記事一覧
出典
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント