中国系とみられる攻撃者が、自律型AIエージェント(自ら判断してタスクを実行するAI)を用いて医療画像用ソフトのゼロデイ脆弱性を悪用したことが、アマゾン(Amazon)の調査で判明しました。攻撃者はオープンソースのAIペネトレーションテスト(侵入テスト)フレームワークを使い、短時間でサーバーの権限を奪取していました。AIが自律的に脆弱性を発見し、攻撃に利用した実例として注目されています。
AIエージェントはどのように攻撃したのか
アマゾン(Amazon)の脅威インテリジェンスチームは、認証なしで公開されていたAIペネトレーションテスト用フレームワーク「Cairn」のインスタンスを発見し、そこから攻撃の痕跡を特定しました。攻撃者はAIエージェントにターゲットとなるIPアドレスのリストを与え、シェルアクセス(サーバーを直接操作できる権限)の取得を指示していました。
AIエージェントは、医療画像のAIアノテーション(データにラベルを付ける作業)用オープンソースツール「MONAI Label」のAPIを解析し、ファイルアップロード機能におけるパストラバーサル(本来アクセスできないディレクトリにアクセスする脆弱性)を発見しました。APIの解析からサーバーへの任意ファイル書き込みまで、わずか11分で完了させていたといいます。
その後、AIはPythonの起動時に実行されるファイルにリバースシェル(外部から操作するための通信路)を仕込み、最終的にルート権限(システム上の最高権限)を奪取しました。
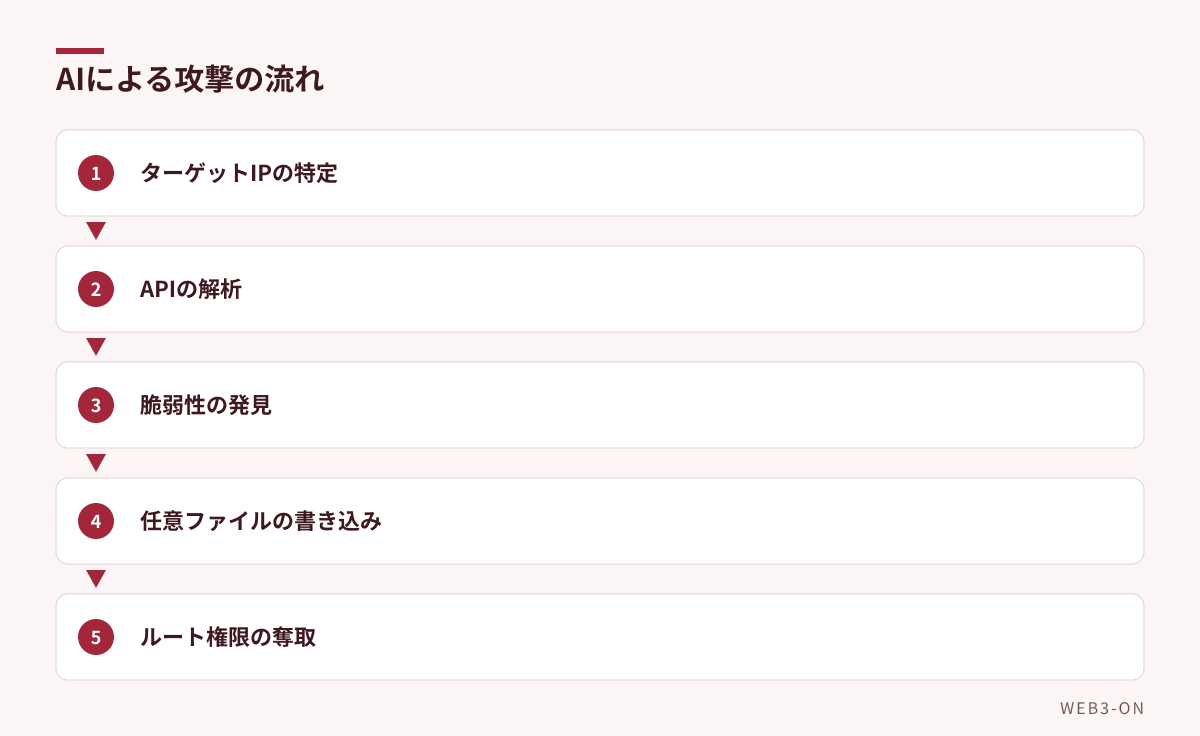
図1: AIエージェントが短時間で権限を奪取したプロセス
なぜ今回の攻撃が深刻なのか
今回の攻撃で悪用されたのは「ゼロデイ脆弱性(修正プログラムが提供される前の未知の脆弱性)」であり、脆弱性データベースに記載のない未知の穴をAIが自ら見つけ出した点が深刻です。攻撃対象となったのは、中国本土以外の東アジアにある大学のIPアドレスでした。
また、攻撃者は一度侵入したサーバーをプロキシ(中継サーバー)として利用し、ネットワーク内の別の大学にある同様の脆弱なサーバーへ攻撃を広げていたことが推測されています。
MONAI Labelの開発者は今週、この脆弱性を「クリティカル(深刻)」と評価するアドバイザリを公開しました。バージョン0.8.5以前が対象で、デフォルトで認証がオフになっているため、ネットワーク経由で誰でも悪用できる状態にありました。
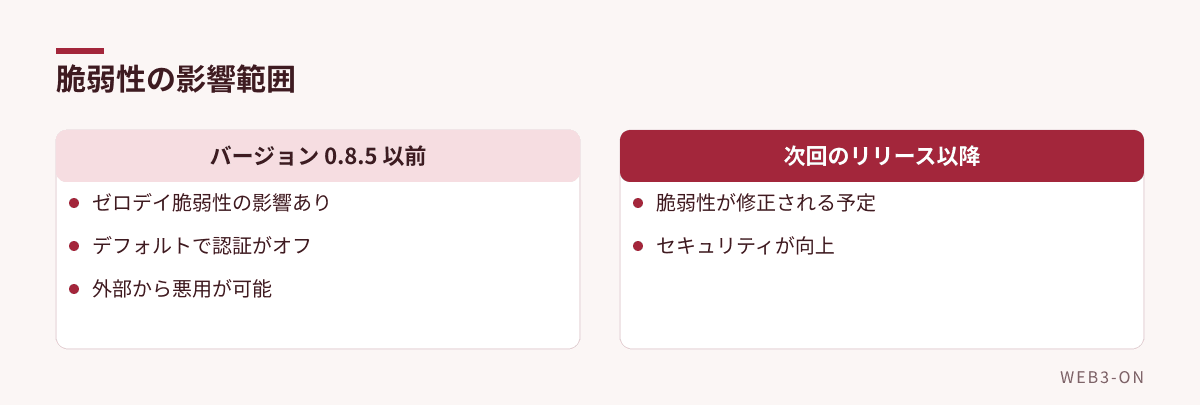
図2: MONAI Labelのバージョンによる違い
攻撃者の正体と今後の対策はどうなるのか
アマゾンは、プロンプト(AIへの指示文)に使用された言語やスクリプトのタイムゾーン、標的となった大学が中国にとって戦略的価値が高い点から、中程度の信頼度で「中国に関連する攻撃者」によるものと分析しています。
MONAI Label側はすでに修正案を作成しており、次回のリリースに盛り込む予定です。
よくある質問
Q. MONAI Labelを使っている場合はどうすればいいですか?
A. バージョン0.8.5以前を使用している場合は脆弱性の影響を受けます。開発者が次回のリリースで修正を適用するため、最新版へのアップデートを待つとともに、ネットワークへのアクセス制限や認証設定を確認してください。
編集部の見方
これまでAIによるサイバー攻撃は、フィッシングメールの文面作成などの「補助」が中心でしたが、今回の事例はAIエージェントが自律的にAPIを解析し、わずか11分でゼロデイ脆弱性を突いて権限を奪取したという点で、攻撃のフェーズが一段階上がったことを示しています。特にオープンソースソフトウェアは、利便性のためにデフォルトで認証がオフになっているケースがあり、そこがAIによる高速スキャンと攻撃の格好の標的になります。
今後は、人間が気づく前にAIが脆弱性を発見し、即座に攻撃を仕掛ける速度戦に移行していくと考えられます。ユーザーはソフトウェアを常に最新版に保つことはもちろん、不要な機能の無効化や、デフォルト設定の認証有効化など、基本的な「攻撃表面(アタックサーフェス)」を最小限に抑える設定の見直しを強く推奨します。
関連記事
- AIツール「Cairn」を悪用しゼロデイ脆弱性を攻撃、サーバーを完全制御か
- デジタル庁のGSSファイル共有サービスで情報漏えいの可能性
- Signalがモバイル版でスクリーンショットを制限、AI監視によるプライバシー侵害を防ぐ
- セキュリティニュースの記事一覧
出典
- Amazon: China-Linked Hackers’ AI Agents Exploited Medical Software Zero-Day(SecurityWeek、英語記事を要約・翻訳) — 2026-11-21
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント