デジタル庁が運用するガバメントソリューションサービス(GSS)のファイル共有サービスにおいて、外部への情報漏えいが発生した可能性があると公表されました。正規の共有相手以外によるアクセスが検知され、現在はサービスの提供が停止されています。漏えいしたファイルの内容や件数は現在調査中であり、個人情報が含まれている可能性も想定されています。
何が起きたのか
デジタル庁は11月12日、GSSのファイル共有サービスにおいて、正規の共有相手ではない第三者がファイルにアクセスした可能性を検知しました。調査の結果、2026年7月30日から11月12日までの間に複数回のアクセスがあったことが確認されています。
検知後、デジタル庁は直ちに外部との通信を遮断し、同日にサービスの提供を停止しました。現在もファイルの共有機能は停止したままとなっています。
11月20日の公表では、アップロードされていたファイルの一部が外部に漏えいした可能性があり、個人情報が含まれることも想定されるとしています。ただし、一般国民の個人情報が含まれる可能性は極めて低いとしています。
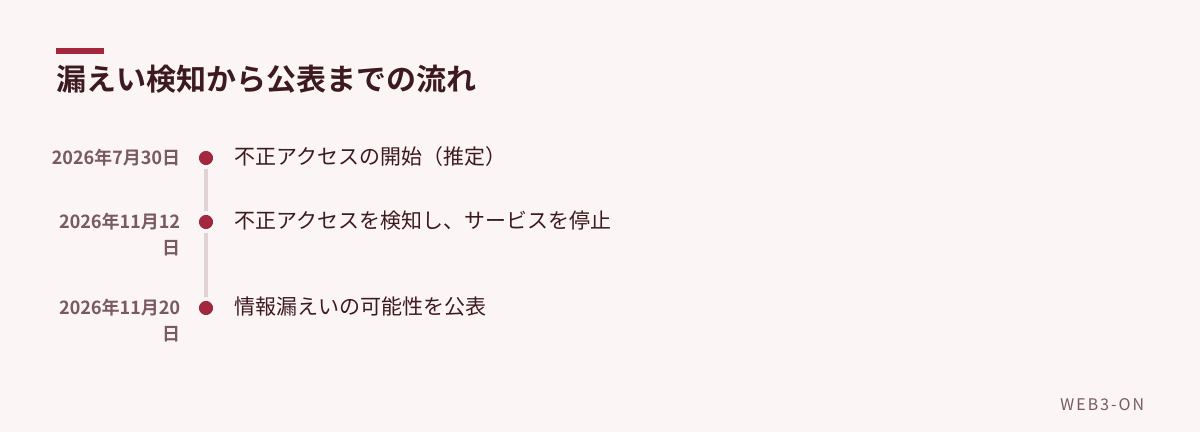
図1: 不正アクセスの検知からサービス停止、公表までの経緯
GSSとは何か、なぜ重要なのか
GSS(ガバメントソリューションサービス)は、デジタル庁が運用する政府共通のネットワーク環境です。2021年から導入され、デジタル庁や総務省、経済産業省など25の政府機関、約15万人が利用しています。
今回問題となったファイル共有サービスは、政府機関同士や、地方自治体、企業などの組織外の関係者と、会議資料などの大容量ファイルを共有するために活用されてきました。このサービスには民間のクラウドサービスが利用されています。
GSSで扱える情報は、政府が定める3段階の機密性のうち「機密性2」までに限られています。現在、機密性の高い文書が漏えいしたかどうかも含めて調査が進められています。
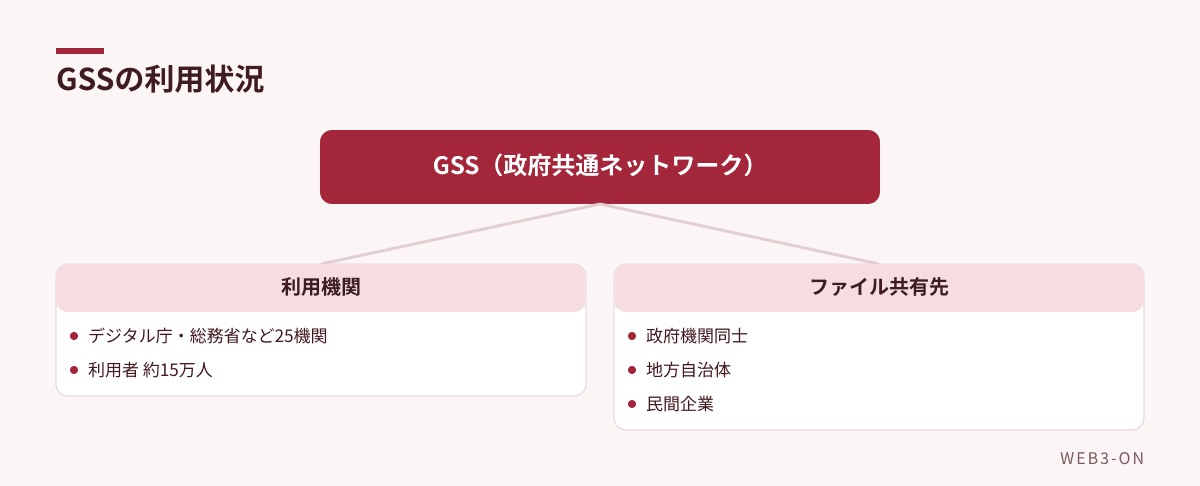
図2: 政府共通ネットワーク環境の構成
今後の調査と対応はどうなるのか
デジタル庁は外部専門事業者の協力を得て、漏えいしたファイルの件数や具体的な内容の特定を急いでいます。現時点では、漏えいした情報による二次被害は確認されていません。
また、デジタル庁は今回の件について、GSS自体のセキュリティに問題はなかったとの見方を示しています。一方で、不正アクセスの具体的な侵入経路については公表されていません。
よくある質問
Q. 一般市民の個人情報は漏えいしたのか?
A. デジタル庁は、流出した可能性があるファイルに一般国民の個人情報が含まれる可能性は極めて低いとしています。
編集部の見方
政府共通基盤という極めて重要なインフラで、数ヶ月にわたる不正アクセスを見逃していた点は深刻と言わざるを得ません。民間のクラウドサービスを活用している点から、設定ミスや認証情報の管理不備が疑われますが、再発防止にはGSS自体の仕様だけでなく、運用面での厳格な監査体制の構築が必要になると考えられます。
関連記事
- マイナアプリ始動、本人確認を1つに マイナポータルと認証機能を統合
- デジタル庁「マイナアプリ」を8月25日公開へ 官民に分かれた本人確認の入口を統合
- 医師出身の松本尚氏、デジタル相に就任 医療DXやサイバー安全保障を担当
- セキュリティニュースの記事一覧
出典
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント