無印良品(良品計画)のアプリやネットストアにおいて、最大約2726万件の個人情報が外部に流出した可能性があることが判明しました。流出対象にはメールアドレスや生年月日のほか、一部のユーザーの氏名や住所、クレジットカード情報も含まれています。ネットストアではリスト型攻撃(他所で漏洩した ID・パスワードを使い回して不正ログインを試みる攻撃)による被害も確認されました。
どのような情報が流出したのか
「MUJIアプリ」および「無印良品ネットストア」の利用者(退会者を含む)に関する個人情報、最大約2726万件が流出した可能性があります。具体的には、メールアドレス、生年月日、性別、会員IDが含まれます。
このうち約75万件には氏名、住所、電話番号も含まれており、さらに代金引換配送の受取先情報約44万件も流出した可能性があるとされています。
また、クレディセゾン(Credit Saison)が発行する「MUJI Card」の会員情報約109万件も対象です。このうち約34万5000件はカードが有効な状態で、カード番号、会員ID、生年月日が流出したおそれがあります。
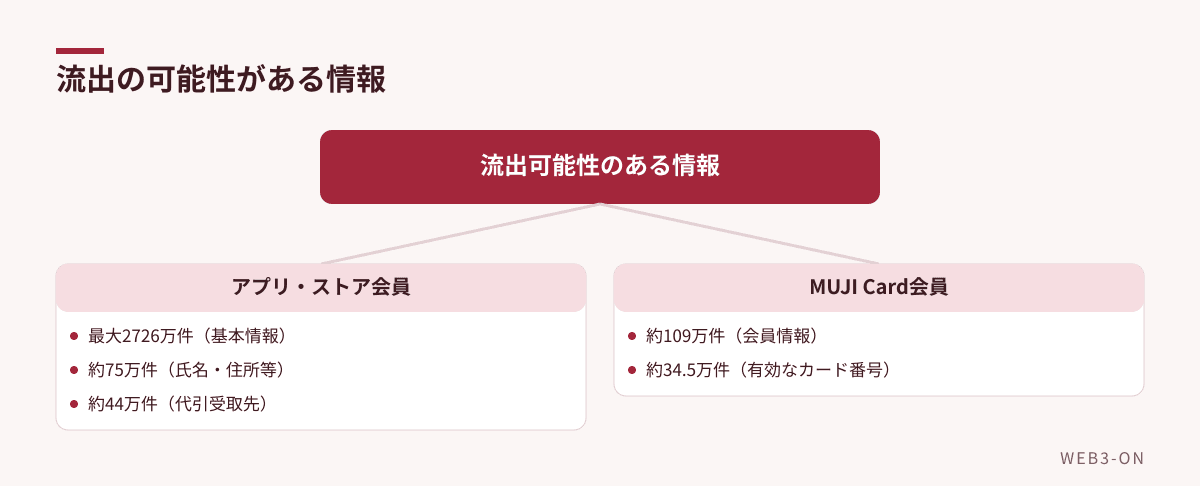
図1: 流出対象となる情報の分類と規模
なぜクレジットカード情報まで流出したのか
良品計画によると、特典を付与するために、入会者のクレジットカード番号や「MUJI Card ID」、生年月日を取得していました。
これらの情報がシステム上に残存していたため、今回の侵害被害に巻き込まれた形となります。
どのような攻撃が確認されたのか
ネットストアにおいては、リスト型攻撃による被害が確認されています。これは、別のサービスから流出した認証情報を悪用して不正にログインする手法です。
よくある質問
Q. クレジットカード情報は誰のものか流出したのか?
A. クレディセゾンが発行する「MUJI Card」の会員情報約109万件が対象で、そのうち有効なカード約34万5000件の番号などが流出した可能性があります。
編集部の見方
特典付与のために取得したカード情報をシステムに残存させていた点に、管理上の課題があったと考えられます。リスト型攻撃の被害も併発していることから、ユーザー側でのパスワード使い回しのリスクと、企業側のデータ保持ポリシーの両面で対策が急がれる状況といえそうです。
関連記事
- マネックス証券で個人情報漏洩のおそれ、メールアドレス最大113万件が対象
- teketで全会員の氏名やメアドが流出、不正アクセスによりサービス停止
- 無印良品の法人向け「Office Essentials」、事務用品から家具まで用途別セット 相談窓口を全国8拠点へ
- セキュリティニュースの記事一覧
出典
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント