電子チケットプラットフォームのteket(テケト)が、第三者による不正アクセスを受け、全会員の氏名やメールアドレスなどの個人情報が外部に流出したことを発表しました。現在、全サービスが停止しており、再開時期は精査中となっています。チケット販売から管理までをデジタル化するサービスにおいて、全ユーザーの情報が漏洩したことは極めて深刻な事態です。
どのような情報が流出したのか
流出した情報は、全会員の氏名とメールアドレスです。さらに、登録や購入状況によっては、生年月日、年齢、性別、住所、電話番号、およびチケット情報(発券用コードや主催者が発行したシリアルコード)も含まれています。流出した正確な件数は現在精査されています。
同社は11月5日午後8時30分にサービスを停止し、翌6日に会員情報を管理するシステムへの不正アクセスと情報流出を確認しました。
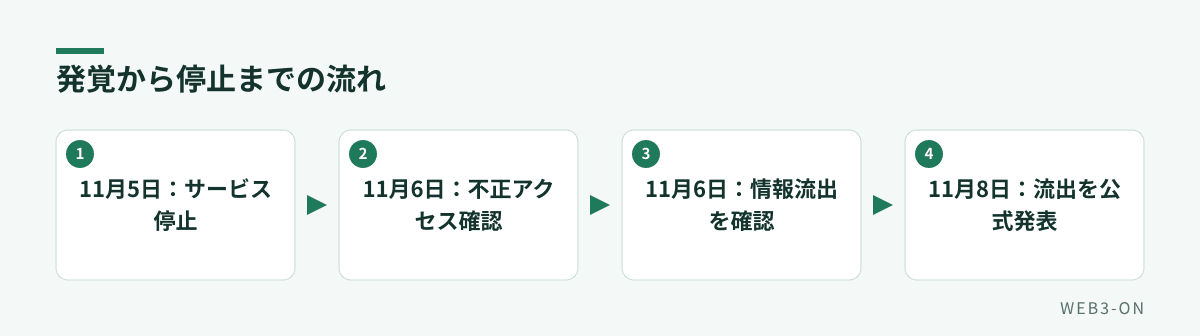
図1: 不正アクセスの検知から流出確認までの時系列
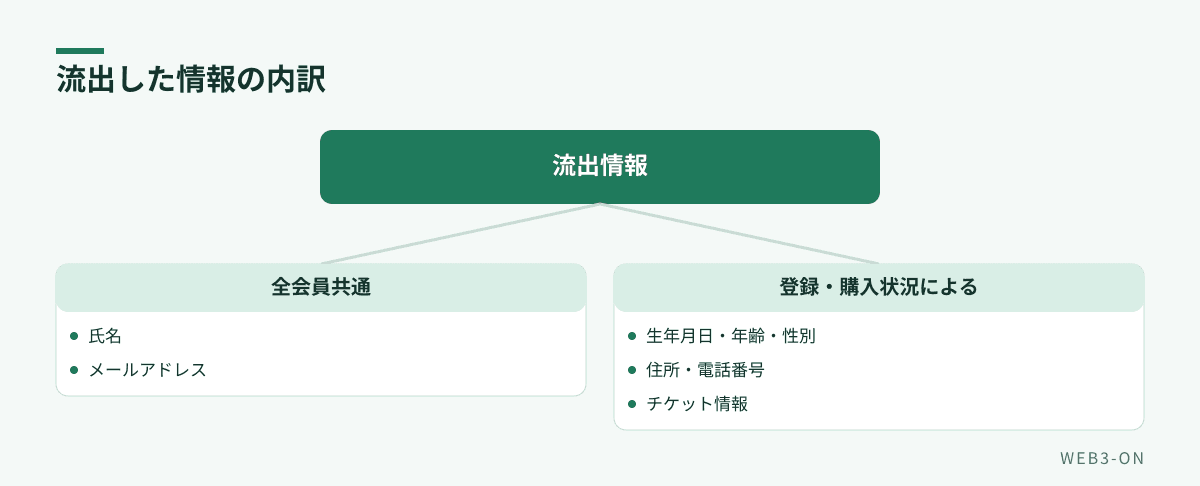
図2: 全会員共通の情報と、条件により流出した情報
サービス停止で利用者にどう影響するのか
サービスが停止しているため、ユーザーは購入済みのQRチケット(二次元コードを用いた電子チケット)を表示することができません。そのため、受付では購入時に届いた「購入完了メール」を提示するか、メールがない場合は購入者の名前を伝えるよう案内されています。
イベント主催者側もQRチケットによる入場受付が利用できず、teket側から個別に案内される購入者リストを用いて対応することになります。
teketとはどのようなサービスか
teketはNTTドコモ傘下の企業が運営するプラットフォームで、イベント主催者が初期費用なしでページ作成からチケット販売、売上管理までを行えるサービスです。
2019年にドコモの新規事業プログラムを通じて開始され、2023年10月に子会社化されました。2025年12月時点の発表では、累計利用者は300万人を超え、主催団体数は1万6000団体にのぼります。
よくある質問
Q. 今チケットを持っているが、どうやって入場すればいいか?
A. QRチケットが表示できないため、購入完了メールを提示するか、受付で購入者の名前を伝えてください。
編集部の見方
今回の漏洩は、一部のユーザーではなく「全会員」が対象となっている点が非常に深刻です。特に住所や電話番号、チケットのシリアルコードといった詳細な個人情報まで流出しているため、これらの情報を悪用したフィッシング詐欺などの二次被害が発生するリスクが高まっています。利便性の高い電子チケットサービスであっても、中央集権的な管理システムに依存している以上、一度の突破で全データが危険にさらされるという脆弱性が浮き彫りになりました。
ユーザーは、teketを名乗る不審なメールや電話に十分注意し、安易にパスワードやクレジットカード情報を入力しないよう警戒してください。また、同様のサービスを利用している方は、パスワードの使い回しを避け、二要素認証などのセキュリティ設定を改めて見直すことを推奨します。
関連記事
- SonicOSのSSL VPNに認証回避の脆弱性、悪用の報告もありアップデートを推奨
- Nvidiaがジェンスン・ファンCEOの中国スパイとの関係を調査
- AIハッキングエージェントがWorkOSに侵入、サンドボックスを脱出した可能性
- セキュリティニュースの記事一覧
出典
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント