SonicWall(ソニックウォール)のファイアウォール向けOS「SonicOS」に、認証を回避されるなどの脆弱性が判明しました。特にSSL VPN(外部から社内ネットワークへ安全に接続する仕組み)機能において、認証制御をすり抜けられるリスクがあります。すでに悪用された可能性のある報告を受けており、同社は早急なアップデートを呼びかけています。認証の根幹に関わる問題であるため、迅速な対応が求められます。
SonicOSで何が起きたのか
SonicWall社は2026年11月6日、SonicOSにおける計7件の脆弱性を公表しました。影響を受けるのは、物理的なファイアウォール製品および仮想アプライアンスの両方です。
特に深刻なのが「CVE-2026-19868」と呼ばれる脆弱性です。これはSSL VPN機能において、SAML認証(異なるドメイン間で認証情報を共有し、シングルサインオンを実現する規格)を有効にしている環境で、認証を回避される恐れがあるというものです。
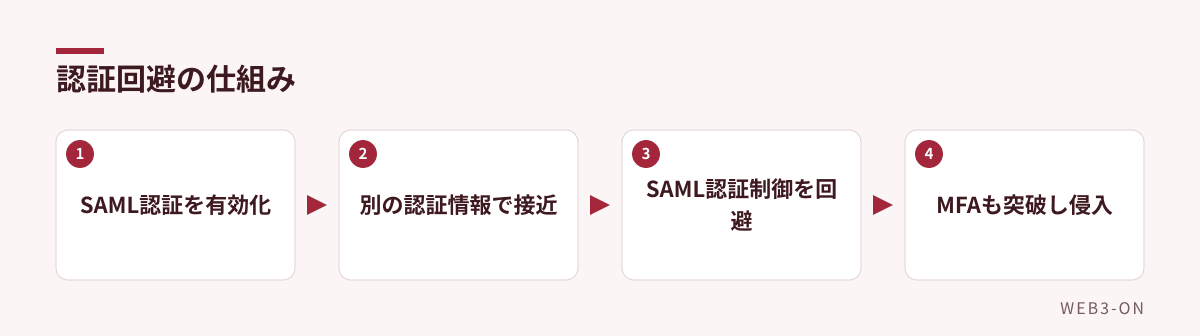
図1: SAML認証を有効にしている環境で発生するリスクの流れ
なぜこの脆弱性が重要なのか
この脆弱性が悪用されると、別の認証方式で有効な認証情報を持つ利用者が、SAMLによる認証制御を回避してアクセスできてしまいます。さらに、SAMLを通じて多要素認証(MFA:パスワード以外にスマホアプリなどで本人確認を行う仕組み)を強制している場合であっても、それを回避される可能性があると指摘されています。
同社はすでに脆弱性が悪用された可能性を示す報告を受けており、現在調査を進めています。共通脆弱性評価システム(CVSSv3.1)によるベーススコアは「7.1」と評価されています。
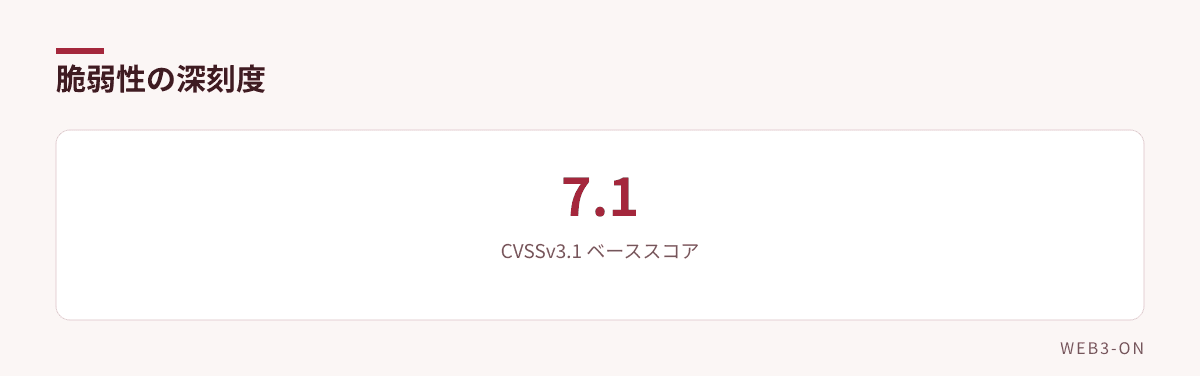
図2: CVE-2026-19868の評価スコア
今後の対応はどうなるのか
SonicWall社はセキュリティアドバイザリを公開し、ユーザーに対してアップデートの適用を強く推奨しています。管理者は自社環境でSAML認証を利用しているかを確認し、速やかに修正版を適用することが求められます。
よくある質問
Q. どのような環境が影響を受けますか?
A. SonicOSを搭載した物理ファイアウォールおよび仮想アプライアンスで、かつSSL VPNにおいてSAML認証を有効にしている環境が影響を受けます。
編集部の見方
VPN装置は社内ネットワークへの入り口にあたるため、ここでの認証回避は極めてリスクが高い事象です。特に多要素認証(MFA)を導入していてもそれを突破される可能性がある点は、セキュリティ対策を講じている企業にとって盲点となりやすく、攻撃者にとって価値の高い標的になると考えられます。
昨今、境界防御の突破を狙った攻撃が増加しています。管理者は単にアップデートを適用するだけでなく、不審なログイン履歴がないかログを確認し、必要に応じてアクセス権限の見直しを行うなど、多層的な防御策を再点検することをお勧めします。
関連記事
- Nvidiaがジェンスン・ファンCEOの中国スパイとの関係を調査
- AIハッキングエージェントがWorkOSに侵入、サンドボックスを脱出した可能性
- フランスの銀行 Crédit Mutuel Arkéa で 1.3 億ドル規模のサイバー攻撃が発生
- セキュリティニュースの記事一覧
出典
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント