フランスの協同組合銀行 Crédit Mutuel Arkéa(クレディ・ミュチュエル・アルケア)が、サービスプロバイダー経由でネットワークに侵入されるサイバー攻撃を受けました。この攻撃により、最大で 1 億 3,300 万ドル(約 1 億 1,800 万ユーロ)相当の不正送金が行われた可能性があります。銀行側は顧客資産への影響はないとしていますが、一部システムの停止や送金遅延が発生しました。
何が起きたのか
攻撃者はサービスプロバイダーのプラットフォームを通じて銀行のネットワークに直接侵入しました。その後、顧客の口座ではなく銀行自身の口座を使用して、他の金融機関へ不正な送金を行い、資金を暗号資産に変換したとされています。
ブロックチェーンの不正調査を行う ZachXBT 氏は、攻撃者が USDC や USDT といったステーブルコイン(価格が安定するように設計された暗号資産)として資金を引き出したと指摘しています。
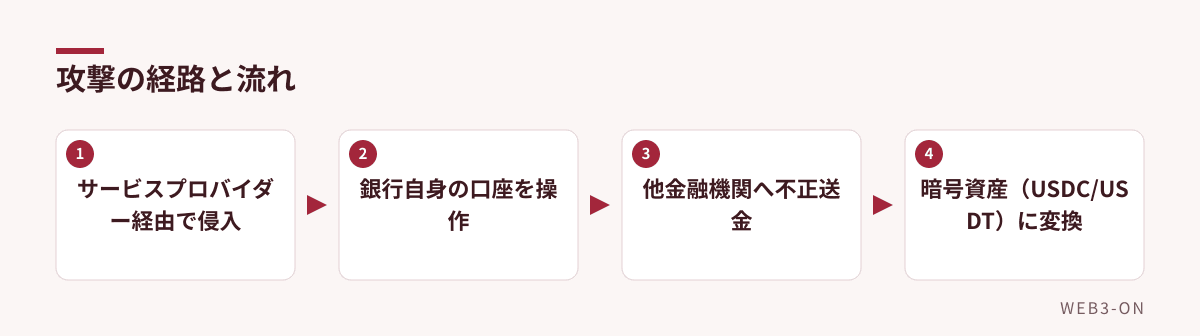
図1: サービスプロバイダーを経由して資金が暗号資産化されるまで
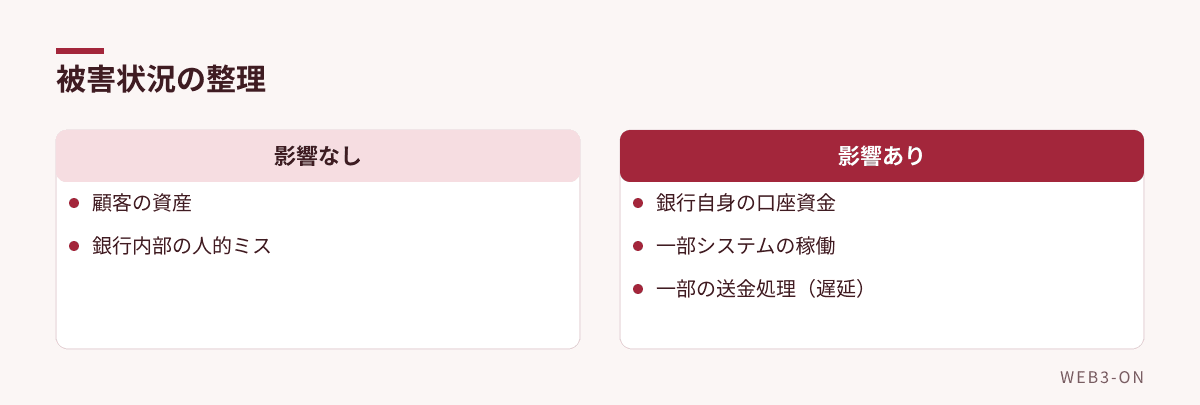
図2: 影響を受けた範囲と受けなかった範囲
なぜこの事件が重要なのか
Crédit Mutuel Arkéa は、580 万人以上の会員を抱え、2,115 億ユーロの資産を保有するフランスの大手銀行グループであるため、影響範囲が極めて広いためです。銀行側は「洗練された攻撃」であったとしており、内部の人的ミスを否定しています。
また、公表が遅れたことで、欧州の法執行機関が凍結できたはずの資金のうち 3,000 万ドルが、11 月 3 日までに洗浄(マネーロンダリング)された可能性が指摘されています。
今後の対応と注意点
銀行は現在、司法当局や警察と協力して、攻撃の正確な起点と手法を特定する調査を進めています。現在は事態をコントロール下に置き、業務を段階的に正常化させているとしています。
あわせて、顧客に対してフィッシング(偽のメールなどで情報を盗む手法)のリスクが高まっていると警告しています。不審な連絡があった場合は、直接銀行の担当者に電話で確認するよう呼びかけています。
よくある質問
Q. 顧客の預金などの資産は盗まれたのか?
A. 銀行の説明によれば、攻撃者が使用したのは銀行自身の口座であり、顧客の資産への影響はないとしています。
編集部の見方
銀行本体ではなく、信頼しているサービスプロバイダー(外部委託先)が侵入経路となった点が非常に深刻です。サプライチェーン攻撃と呼ばれるこの手法は、強固なセキュリティを持つ組織でも外部の弱点から突破されるリスクがあることを改めて浮き彫りにしました。
関連記事
- バイナンス約1兆円流出、偽面接から署名基盤へ 社内AI経由の侵入が示す管理上の課題
- アイリスオーヤマの通販サイト「アイリスプラザ」でサイバー攻撃による侵害が発生
- 金融庁、暗号資産交換業者向けサイバーセキュリティ強化方針案を公表 ― 三層構造で業界全体の防御力底上げへ
- セキュリティニュースの記事一覧
出典
- Hackers pull off $133 million French bank heist via service provider(BleepingComputer、英語記事を要約・翻訳) — 2026-11-08
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント