アイリスオーヤマ(Iris Ohyama)の通信販売サイト「アイリスプラザ」がサイバー攻撃を受けたことが判明しました。運営側は侵害を確認し、安全確保のためにサイトを一時停止しています。2026年10月29日時点でクレジットカード情報の流出は確認されていませんが、引き続き調査が行われています。
何が起きたのか
アイリスオーヤマが運営する通販サイト「アイリスプラザ」において、外部からのサイバー攻撃による侵害が確認されました。
運営側は安全を確保することを優先し、サイトの提供を一時的に停止する措置を取りました。
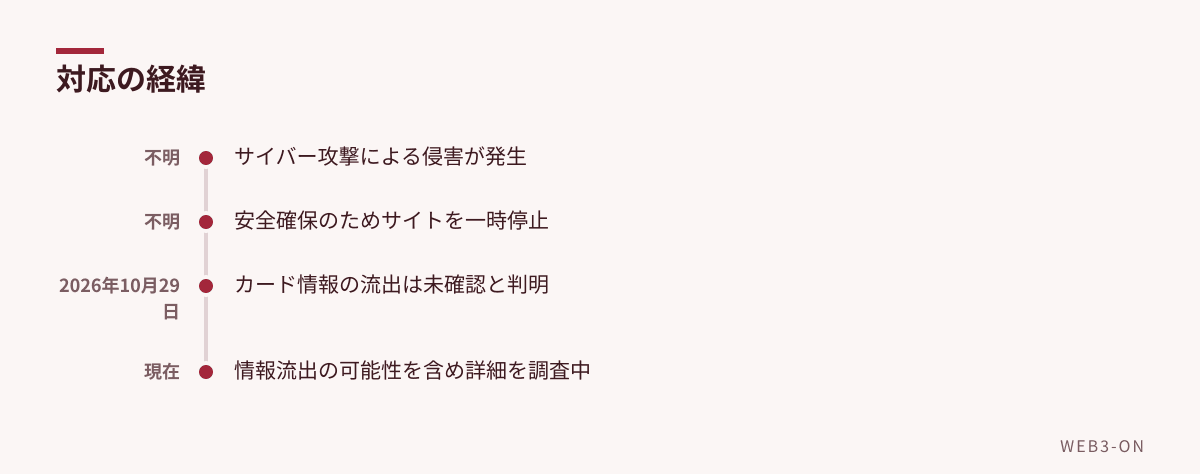
図1: 侵害発覚から現状までの流れ
情報の流出状況はどうなっているのか
2026年10月29日時点の調査では、クレジットカード情報の流出は確認されていません。
ただし、その他の情報流出の可能性も含めて、引き続き詳細な調査を進めている状況です。
今後の対応はどうなるのか
運営側は引き続き調査を継続するとしています。
詳細な調査結果や今後の対応については、ウェブサイトでアナウンスされる予定です。
よくある質問
Q. クレジットカード情報は流出したのか?
A. 2026年10月29日の時点では、流出は確認されていません。
編集部の見方
ECサイトを狙った攻撃は近年増加傾向にあり、特に個人情報や決済情報の窃取を目的としたものが多いため、迅速なサイト停止判断は妥当であったと考えられます。今後の焦点は、クレジットカード以外の会員情報がどの程度侵害されたかという点に集まるでしょう。
関連記事
- 金融庁、暗号資産交換業者向けサイバーセキュリティ強化方針案を公表 ― 三層構造で業界全体の防御力底上げへ
- ClaudeがLinuxの深刻な脆弱性を悪用する攻撃コードを作成
- Binanceの63億ドル盗難事件、北朝鮮のハッカー集団による犯行とFBIが断定
- セキュリティニュースの記事一覧
出典
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント