Android OSに「SMS of Death」と呼ばれる深刻な脆弱性(CVE-2026-58882)が見つかりました。攻撃者が特殊な形式のテキストメッセージを送信することで、ユーザーの操作なしに端末をクラッシュさせたり、通信機能を停止させたりすることが可能です。Googleは一部のバージョンで修正済みですが、古い端末などは依然としてリスクがある状態です。
どのような攻撃が行われるのか
この脆弱性は「ゼロクリック」型(ユーザーがリンクなどをクリックしなくても発動する仕組み)のサービス拒否(DoS:システムを停止させ、利用不能にする攻撃)です。攻撃者が特殊な8バイトのWAP Pushメッセージを送信すると、Androidがメモリ割り当てに失敗し、電話機能を管理するプロセスが強制終了します。
これにより、進行中の通話や緊急通話が遮断されるほか、モバイル通信そのものが利用できなくなります。メッセージは受信トレイに届く前に処理されるため、ユーザーは何が原因で端末がクラッシュしたのかを判別できません。
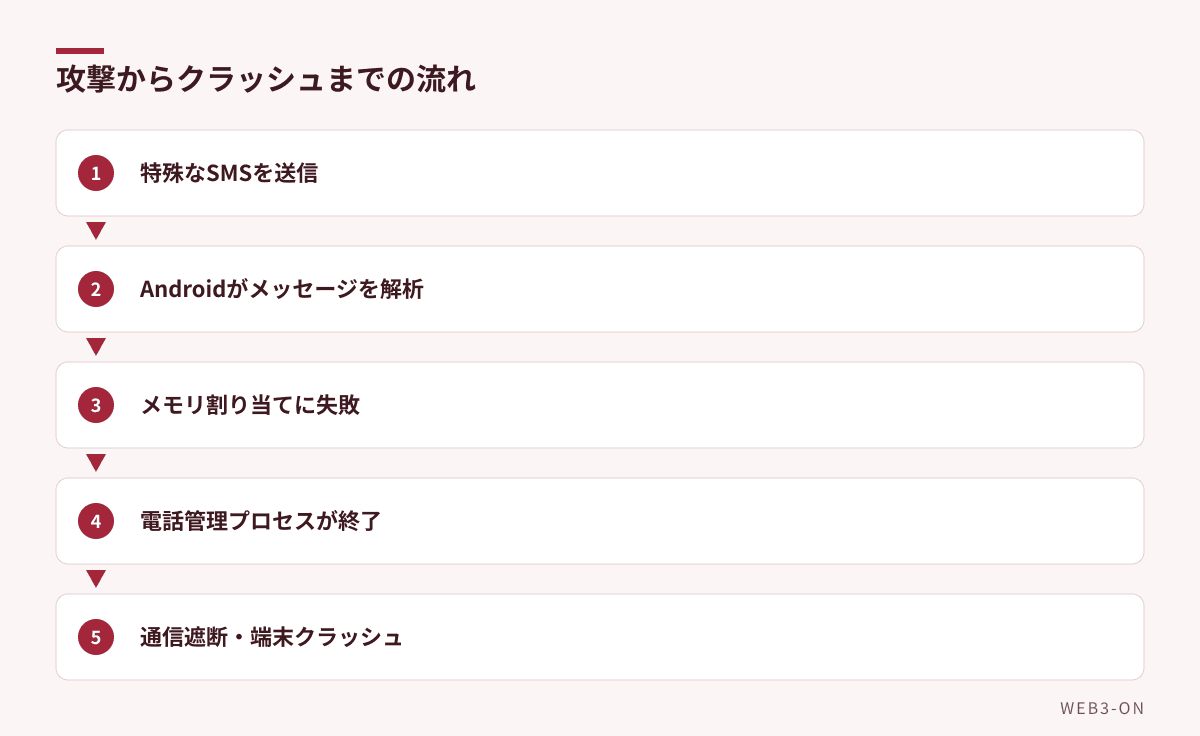
図1: 特殊なメッセージが処理される過程でシステムが停止します
なぜ深刻な影響があるのか
一度メッセージを受信すると、キャリアによる再送や端末内での再処理によって、繰り返しクラッシュが発生する可能性があります。研究者の検証では、20通の悪意あるメッセージを送信したところ、端末が再起動を繰り返す「再起動ループ」に陥ったことが確認されました。
特にAndroid 12の端末では、約90秒ごとにリカバリーモードで再起動し、復旧には工場出荷状態へのリセットが必要になるケースが報告されています。修正にはPCを用いてAndroid Debug Bridge(ADB:開発者が端末を操作するためのツール)でメッセージを削除する方法がありますが、高度な専門知識が必要です。
どの端末が対象でどう対策すべきか
GoogleはAndroid 14から17を対象とした2026年10月のセキュリティアップデートで修正を適用しました。この修正では、不正なメッセージによる例外処理を適切に行い、データベースから悪意あるメッセージを削除するように変更されています。
一方で、Android 12および13のデバイスは修正を受けていないため、依然として脆弱な状態にあります。アップデートの提供状況はメーカーやキャリアによって異なるため、ユーザーは速やかに最新のセキュリティ更新を適用することが推奨されています。
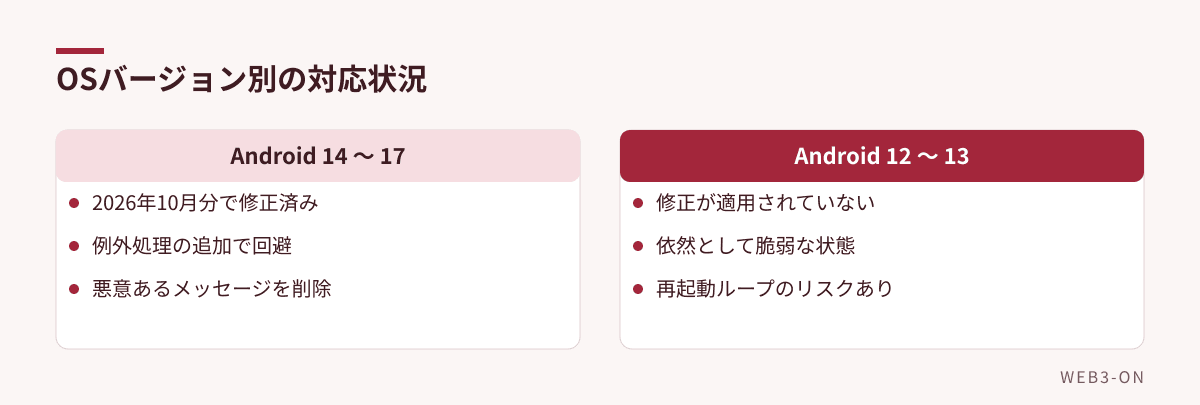
図2: バージョンによって修正の有無が分かれています
よくある質問
Q. 自分のスマホが対象か確認する方法は?
A. Android 12または13を利用している場合は脆弱である可能性が高く、Android 14以降の方は2026年10月のセキュリティアップデートが適用されているか確認してください。
Q. もし再起動ループに陥ったらどうすればいい?
A. 一部の端末では工場出荷状態へのリセットが必要になる場合があります。また、PCとADBツールを用いて悪意あるメッセージを削除する方法もありますが、専門的な知識が必要です。
編集部の見方
ユーザーが何も操作しなくても、単にメッセージを受信するだけで端末が実質的に使用不能になる点は非常に脅威であると考えられます。特に緊急通話が遮断されるリスクがあるため、OSのアップデートを後回しにせず、速やかに適用することが不可欠です。
関連記事
- 楽天ウォレット、現金とポイントの併用購入に対応 取引アプリ統合で利用環境を刷新
- OpenAI、CodexをChatGPTモバイルアプリに統合 外出先から承認・進捗確認・作業指示が可能に
- バイナンスで1兆円流出、北朝鮮ハッカーが「署名機能」を悪用か
- セキュリティニュースの記事一覧
出典
- New Android SMS of Death exploit can remotely crash unpatched phones(BleepingComputer、英語記事を要約・翻訳) — 2026-11-01
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント