世界最大級の仮想通貨取引所バイナンス(Binance)で、約63億ドル(約1兆円相当)の資金が流出しました。分析会社によると、攻撃者は秘密鍵(暗号資産を動かすためのデジタル鍵)を盗むのではなく、署名の仕組みを悪用して短時間で大量の資金を抜き取ったとみられています。なぜ今これが重要かといえば、強固な鍵管理を行っていても、承認プロセスに弱点があれば防げないことを示したためです。
何が起きたのか:署名機能を悪用した高速窃盗
29日に発生したこの攻撃では、大半の資金がわずか約20分間に集中して流出しました。分析会社は、秘密鍵そのものが盗まれたのではなく、何に署名するかを決定する「承認の層」が侵害されたと指摘しています。攻撃者はバイナンスの署名経路を悪用し、有効な署名を生成させることで、攻撃者管理のアドレスへ資金を送らせました。
特にイーサリアム(Ethereum)では、「EIP-7702」という正規の機能(ウォレットにスマートコントラクトの機能を追加する仕組み)が悪用されました。攻撃者は50件の事前署名済み認可を送り、そのうち1件を有効にさせることで、ホットウォレット(オンラインで接続された財布)から資金を抜き取るコードを組み込ませたと分析されています。
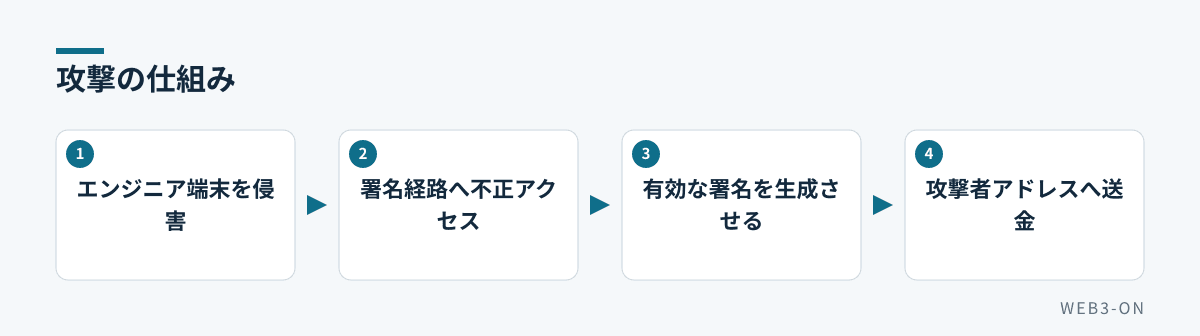
図1: 秘密鍵を盗まずに資金を抜き取る流れ
なぜ重要か:鍵の保管だけでは防げないリスク
今回の事件が衝撃的なのは、専用機器での保管やオフライン管理などの「鍵の保護」を徹底していても、署名を指示する権限が奪われれば意味がないことを露呈した点です。バイナンスは、開発運用(DevOps)担当エンジニアのノートパソコンが侵害され、そこから不正な出金取引が送られた可能性があると説明しています。
また、分析会社は北朝鮮の国家支援ハッカー集団「トレーダートレイター」による犯行であるとの見方を示しています。ただし、バイナンス側は攻撃者を特定しておらず、政府機関による公式な特定もなされていません。
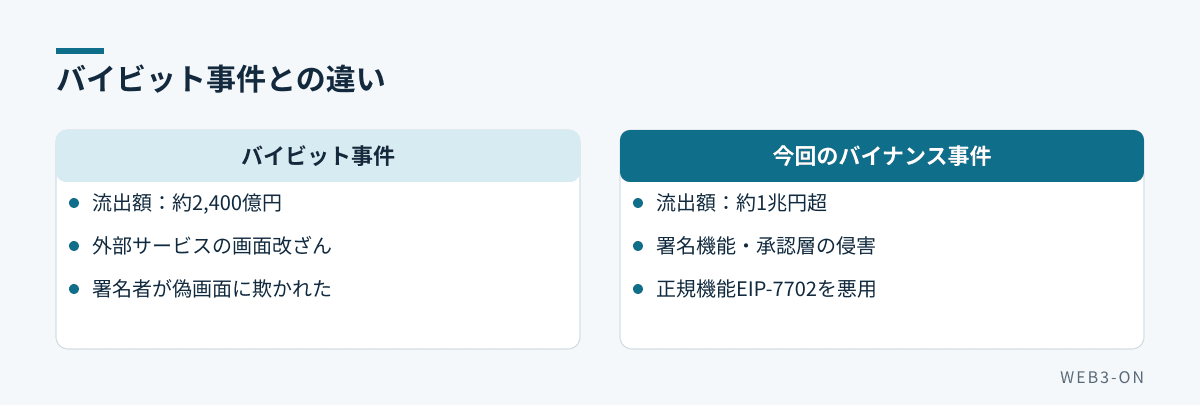
図2: 2025年のバイビット事件と今回の比較
今後の見どころ:防御策の再構築と根本原因の解明
分析会社は、署名サービスとは独立した「承認ルールの判定システム」を導入し、送金先の許可リストや金額上限の設定、人による承認を設けるべきだと提言しています。また、開発者の端末から本番環境への直接経路をなくすなど、アクセス管理の厳格化が求められています。
バイナンスは、ノートパソコン以外にも複数の侵入箇所が見つかったことを認めており、今後、根本原因に関する報告書を公表する方針です。1兆円という巨額の流出を受けた業界全体で、署名プロセスの安全性をどう確保するかが焦点となります。
よくある質問
Q. 秘密鍵が盗まれたということですか?
A. いいえ。分析会社やバイナンスの初期調査では、秘密鍵の漏洩ではなく、署名を指示する仕組みや承認プロセスが侵害されたことで、有効な署名が作成されたとされています。
編集部の見方
今回の事件は、セキュリティの焦点が「鍵をどう守るか」から「署名プロセスをどう制御するか」へ移ったことを象徴しています。マルチシグ(複数の署名が必要な仕組み)やコールドウォレット(オフライン保管)を導入していても、その手前の「承認指示」を出す権限が侵害されれば、システムは正当な操作として処理してしまいます。特に開発者の端末が侵入経路になるケースが多く、特権アカウントの管理が最大の弱点となっている現実が浮き彫りになりました。
ユーザーとしては、取引所がどのような承認フローを導入し、透明性を確保しているかに注目する必要があります。また、個人のウォレット利用においても、不審な認可(Permission)を求められた際に、それがどのような権限を付与するものなのかを慎重に確認する習慣をつけることが重要です。
関連記事
- Binance、Alpaca連携で米国株・ETF取引に対応 証券基盤APIを活用
- Binance Wallet、未上場企業連動資産へのアクセス追加 BitgetもSpaceX関連商品を発表
- バイナンスジャパン、BNBが貯まるクレジットカードを発行 ― 還元率1.6%で注目集まる
- セキュリティニュースの記事一覧
出典
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント