Binance(バイナンス)で発生した推定63億ドル規模の暗号資産流出事件について、同社はエンジニアのノートパソコンが侵害されたことが原因であるとの予備調査結果を明らかにしました。攻撃者はPC経由でサービスコンテナにアクセスし、不正な出金手続きを行った可能性があります。Binanceはユーザーの損失を補填し、約30億ドルの資産を凍結したとしています。
何が起きたのか
Binanceの予備調査によると、DevOpsエンジニア(開発と運用を統合して効率化する担当者)のノートパソコンが侵害されました。これにより、攻撃者がサービスコンテナにアクセスし、権限のない出金トランザクションを送信できた可能性があるとしています。
セキュリティ企業のBlockaid(ブロックエイド)は、秘密鍵(暗号資産を動かすためのデジタル鍵)が盗まれたのではなく、署名インフラが侵害され、鍵が不正に利用された「鍵の悪用」であるとの見解を示しています。
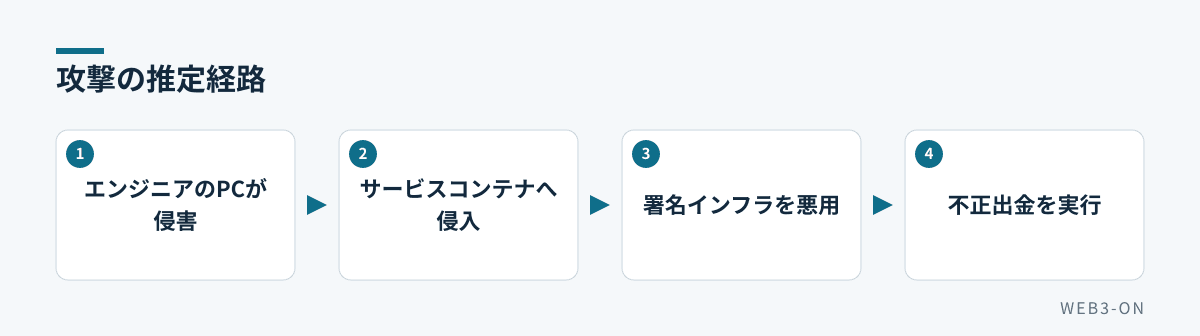
図1: エンジニアのPCから資産流出に至る流れ
被害規模と対応はどうなっているのか
被害総額は推定63億ドルに上りますが、ブロックチェーンパートナーとの連携により、約30億ドルの資産をオンチェーン(ブロックチェーン上)で凍結しました。
Binanceは、ユーザーの資金は安全であるとし、SAFU(Secure Asset Fund for Users:ユーザーのための安全資産基金)および自社資金を用いてすべての損失を補填すると表明しています。また、準備金証明(Proof of Reserves)の更新版を公開する予定です。
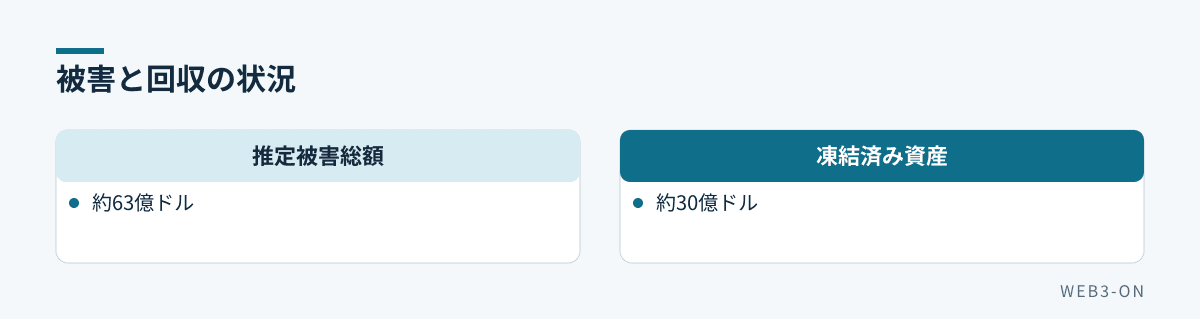
図2: 推定被害額と現在凍結されている金額の比較
攻撃の手法と背景は何か
Blockaidの分析では、EIP-7702(アカウントの実行権限をスマートコントラクトに委任できる仕様)が悪用されたことが指摘されています。攻撃者は未検証のスイーパーコントラクト(資産を迅速に抜き出すプログラム)に権限を委任させ、トークンやイーサ(Ether)を流出させました。
この手法は、2025年2月に発生したBybit(バイビット)の攻撃や、北朝鮮に関連する操作と非常に類似していると分析されています。ただし、攻撃者の正体については現在も法執行機関と連携して調査中です。
よくある質問
Q. ユーザーの資産は失われたのか?
A. Binanceはユーザーの資金は安全であるとし、発生した損失はSAFU(安全資産基金)と自社資金で補填すると発表しています。
編集部の見方
秘密鍵そのものを盗むのではなく、署名権限を持つインフラや端末を狙う攻撃の巧妙さが浮き彫りになりました。SAFUによる全額補填を明言している点はユーザーへの安心感に繋がりますが、特権権限を持つエンジニアの端末一つでこれほどの巨額流出が起き得た点に、内部管理体制の課題が残ると考えられます。
関連記事
- Binance AIが提供拡大、取引画面で保有資産と市場ニュースをつなぐ
- Binance Pay、訪日消費に暗号資産を接続 PayPayの円建て決済網が橋渡し
- 【今週のWeb3業界ニュース】BinanceがAI取引基盤、ローソンではUSDC決済実証 金融インフラへの実装進む
- WEB3業界動向の記事一覧
出典
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント