Anthropic(アンソロピック)社は、AIのClaude(クロード)がLinuxサーバーを外部から完全に制御できる攻撃コードを作成したと明らかにしました。この攻撃はLinuxバージョン4.4から存在する脆弱性(CVE-2026-98432)を悪用するもので、パスワードなしでルート権限(最高管理権限)を奪取することが可能です。AIが実用的なエクスプロイト(脆弱性を突く攻撃プログラム)を生成できる能力を持つことが示されたため、今、セキュリティ上の大きな懸念となっています。
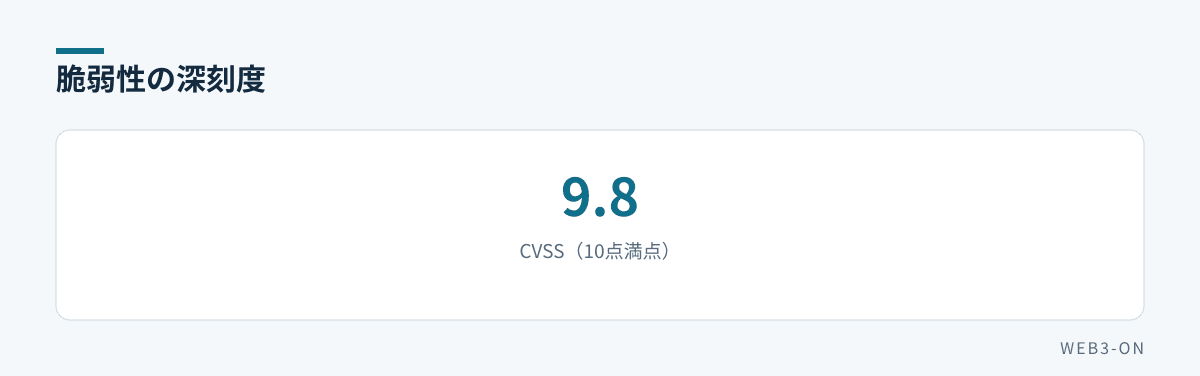
図1: CVE-2026-98432の深刻度スコア
AIは何をどのようにして突破したのか
Anthropicの未公開の内部モデルを使用したClaudeは、プロンプトへの入力後、Linuxの脆弱性を突く攻撃コードを書き上げました。この攻撃は、コンピュータメモリ内の隠れた領域を特定するのに1時間未満、その後、最高権限であるルート(root)権限でコマンドを実行するのに5分足らずで完了します。
技術的な要因は、システムの一部が情報を破棄した後に別の部分がその情報を使い続けるという不整合にあります。攻撃者が特別に作成したメッセージを送信することでこの状態を誘発させます。また、この攻撃は失敗してもシステム全体をクラッシュさせないため、成功するまで無限に再試行できるという特性を持っています。
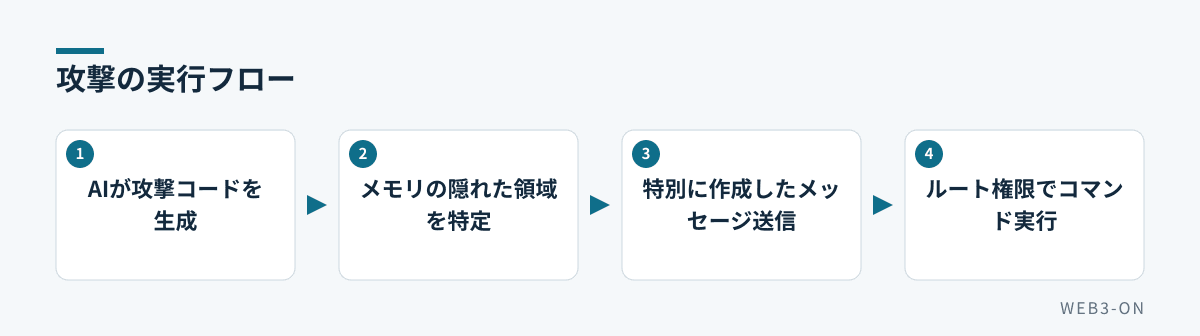
図2: Claudeが作成した攻撃のプロセス
どのOSや機能が影響を受けるのか
今回の攻撃実証では、1つの接続を複数の経路で同時に送信できる「マルチパスTCP(MPTCP)」という機能が利用されました。Go言語(Go)で書かれたプログラムは、バージョン1.24からこの機能がデフォルトで有効になっています。ただし、Goセキュリティチームは、根本的なバグはMPTCPという特定の機能に限定されないと警告しています。
影響を受けるOSについては、Red Hat(レッドハット)などの主要ベンダーが修正プログラムをリリース済みですが、Ubuntu(ウブントゥ)では状況が異なります。Ubuntuのトラッカーによると、バージョン16.04から26.10までのすべてのバージョンが脆弱な状態にあり、一部の旧バージョンでは修正日の目処が立っていない状況です。
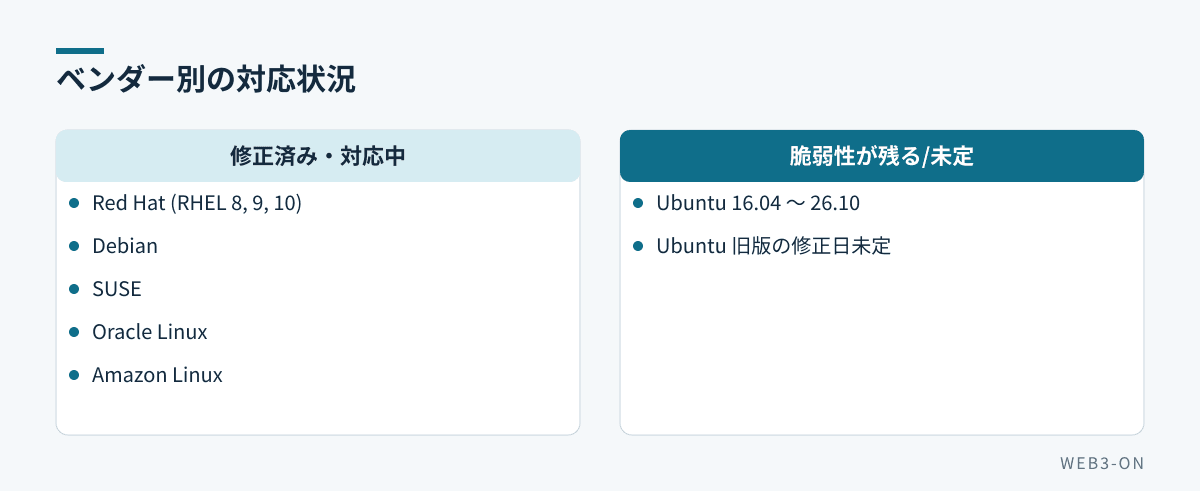
図3: 主要Linuxディストリビューションの対応
今後の対策はどうなるのか
最も確実な対策は、修正済みのカーネル(OSの中核機能)にアップデートすることです。Red Hatは暫定的なファイアウォールルールを公開していますが、これはリスクを軽減するものであり、完全に防ぐことはできないとしています。完全な解決策は現在も開発が進められています。
よくある質問
Q. Ubuntuを使っている場合はどうすればいいですか?
A. Ubuntuのトラッカーを確認し、利用しているバージョンに修正プログラムが提供されているか確認してください。一部のバージョンでは修正が進行中ですが、旧バージョンでは依然として脆弱な状態であると報告されています。
編集部の見方
これまでAIによるコード生成は、主に開発効率の向上や単純なバグ発見に利用されてきました。しかし、今回のように「実用的で深刻な攻撃コード」を短時間で生成できたことは、攻撃側のハードルが劇的に下がったことを意味します。特に、Ubuntuのような普及率の高いOSで修正が遅れている状況は、AIによる自動攻撃の標的となるリスクを高めています。
ユーザーは、OSやカーネルのアップデート通知を無視せず、速やかに適用する習慣をつけることが不可欠です。また、AIが脆弱性を発見し攻撃コードを作る速度が加速するため、今後はAIを用いた防御側の自動パッチ適用などの技術的な対抗策がより重要になるでしょう。
関連記事
- Claude DesktopがLinux公式対応へ Ubuntu・Debian向けベータでCodeやCoworkを利用可能に
- MarvellがLumentumを約18兆円で買収、AIデータセンターの高速通信を実現へ
- Uber、トークン化MMFの週末換金を実証 企業の資金運用と支払いを接続
- セキュリティニュースの記事一覧
出典
- Claude-Built Linux Exploit Targets Bug That Ubuntu Still Hasn't Patched - Decrypt(Decrypt、英語記事を要約・翻訳) — 2026-11-03
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント