楽天トラベル(Rakuten Travel)の関連サイトにおいて、外部からの侵害により顧客の個人情報が流出した可能性があることが判明しました。子会社のRakuten Travel Xchangeが運営する海外ホテル予約サイトなどが対象となっており、最大で約260万件の情報が影響を受けています。同社はシステムの改修を行っていますが、その後も別のサイトで侵害の疑いが検知されています。
楽天トラベル関連サイトで何が起きたのか
楽天グループの子会社であるRakuten Travel Xchange(楽天トラベル・エクスチェンジ)が運営する海外ホテル予約サイトで、外部からの侵害が発生しました。2026年9月10日に一部ページで異常が検知され、調査によって流出の可能性が判明しました。
流出した可能性がある情報は、一部ページから予約した顧客の個人情報で最大約4万件に及びます。具体的には、氏名、居住国、電話番号、メールアドレス、社内識別番号、予約情報、および同伴者の氏名と居住国が含まれています。
さらに、このうち最大約3万6000件にはクレジットカードの下4桁、名義、有効期限も含まれていました。また、同ページにログインした最大約260万件の氏名、電話番号、メールアドレス、社内識別番号もアクセスの対象となっています。
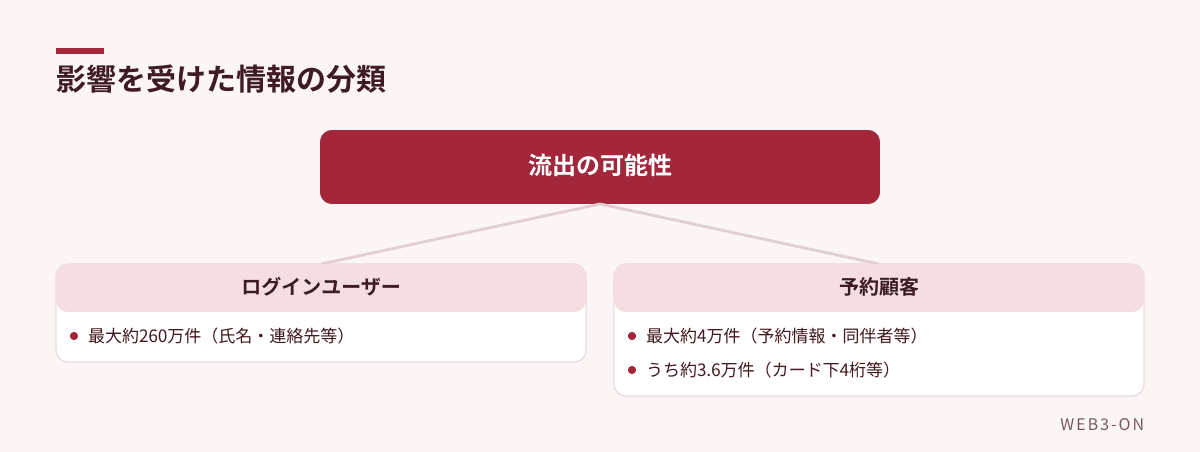
図1: 流出した可能性がある情報の種類と規模
対応状況と新たな侵害の疑いについて
Rakuten Travel Xchangeは、異常検知から5日後の9月15日に原因を特定しました。翌16日にはシステムの改修を完了させています。
しかし、改修後の10月20日に、今度は楽天トラベルの多言語予約サイトにおいて侵害の疑いが検知されました。
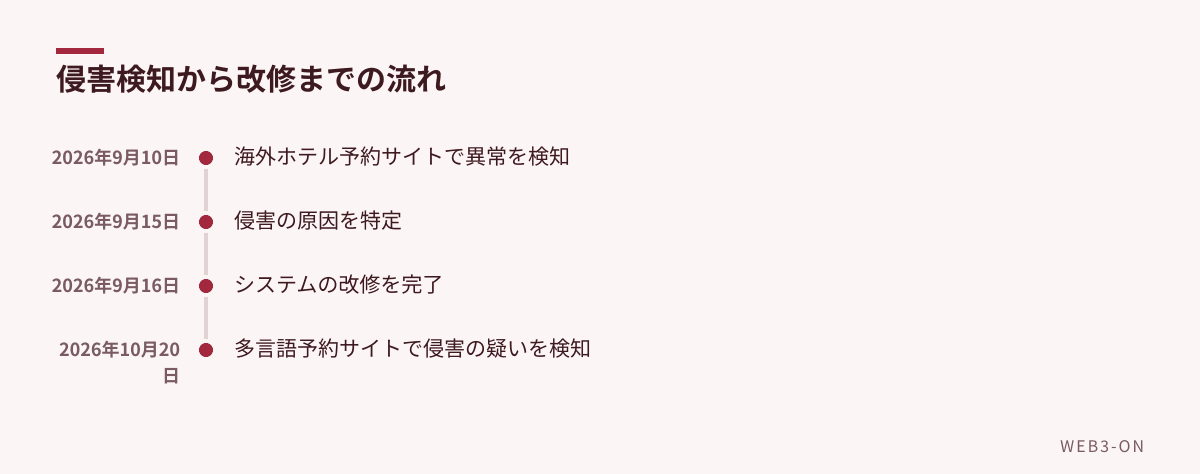
図2: 2026年9月から10月にかけての経緯
よくある質問
Q. どのような情報が流出した可能性があるのか
A. 氏名、電話番号、メールアドレス、予約情報のほか、一部のユーザー(最大約3万6000件)についてはクレジットカードの下4桁、名義、有効期限も含まれています。
編集部の見方
一度システムの改修を終えた直後に、別の多言語予約サイトで再び侵害の疑いが出た点は懸念されます。同一の脆弱性(システムの弱点)が複数のサイトに共通して存在していた可能性があり、グループ全体での徹底した再点検が必要になると考えられます。
関連記事
- AIエージェントを悪用したマルウェア感染の危険性、ダウンロードフォルダでの起動に注意
- OpenAIを提訴、GPT-4oが投薬中止を指示し女性が死亡したと遺族が主張
- GMOがランサムウェア攻撃の脅威でPC停止を要請、顧客データ流出も確認
- セキュリティニュースの記事一覧
出典
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント