GMOグループ(GMO Group)は、VPS(仮想専用サーバー)サービス「お名前.com デスクトップクラウド」へのサイバー攻撃を受け、顧客にPCのシャットダウンとネットワーク切断を要請しました。攻撃者はランサムウェア(身代金要求型ウイルス)の実行を予告しており、既に会社および顧客のデータがオンライン上に公開されたことが確認されています。同社は身代金の支払いを拒否し、被害への対応を進めています。
何が起きたのか
GMOインターネットグループが運営する「お名前.com デスクトップクラウド」において、10月20日に不正アクセスが検知されました。最大26,739件の顧客サーバーにマルウェア(悪意のあるソフトウェア)がインストールされた可能性があると発表しています。
攻撃者は80億円の身代金を要求しましたが、GMO側は支払いを拒否しました。その後、攻撃者が顧客情報を漏洩させ、サーバーに仕込んだランサムウェアを起動させると脅かしたため、同社は顧客に対し、正午までにPCの電源を切り、ケーブルを抜くよう指示しました。
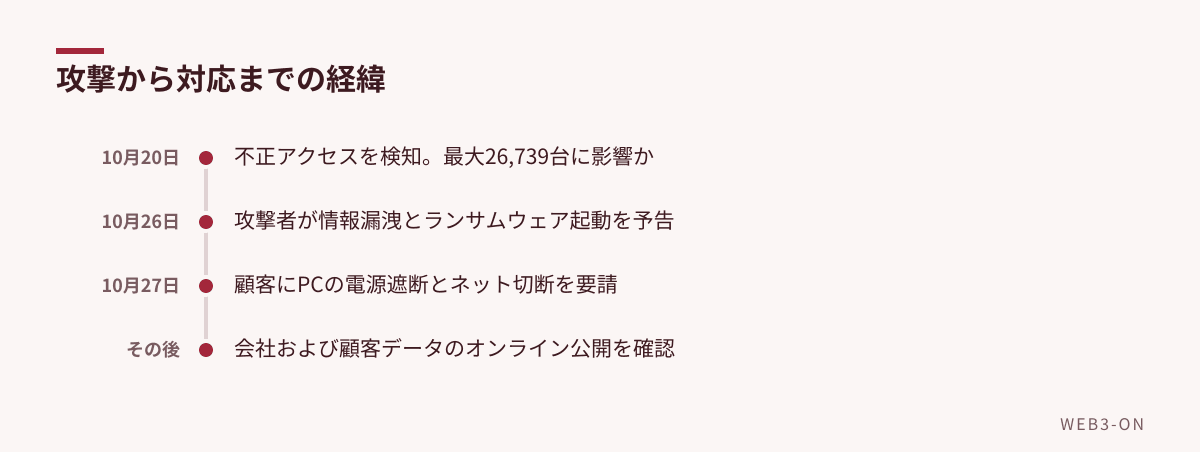
図1: 10月20日の検知からデータ公開までの流れ
どのような影響があるのか
同社は、決済情報は流出していないとしていますが、FX取引プラットフォームであるMetaTrader 4および5(MT4/MT5)の認証情報や取引口座の詳細が流出した可能性があると警告しています。これに伴い、パスワードのリセットとアクティブセッションの終了を呼びかけています。
また、会社および顧客のデータが実際にオンラインで公開されたことが確認されました。同社は漏洩した情報の真偽を確認するとともに、情報の拡散に対して法的措置を講じる方針を示しています。
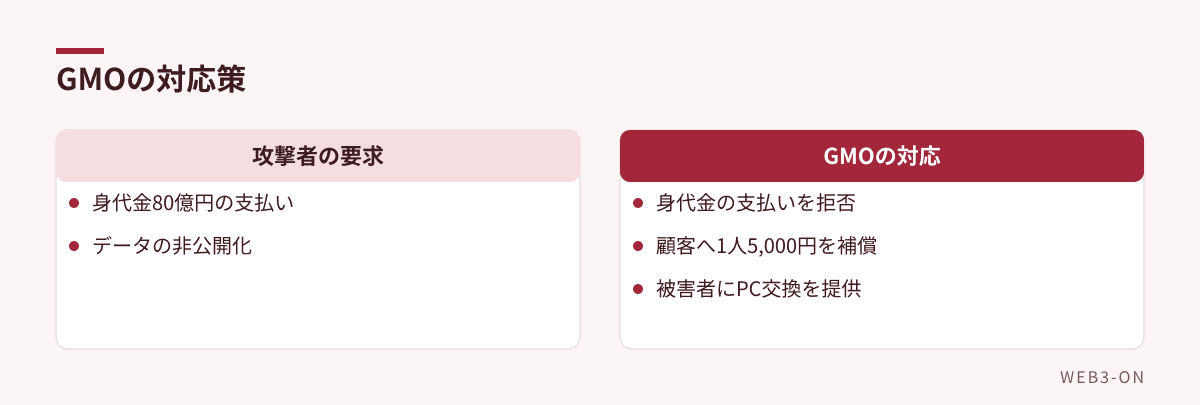
図2: 攻撃者の要求に対する同社の判断
今後の対応はどうなるのか
GMOはトレンドマイクロ(Trend Micro)と協力して復旧作業にあたっています。顧客システムにマルウェアが残っていないかスキャンを実施し、ランサムウェア攻撃で被害を受けたユーザーには同等品のPCへの交換を提供しています。
不便をかけたことへの補償として、顧客一人あたり5,000円を支払うとしており、情報が流出した顧客に対しては追加の金銭的補償を検討しています。
よくある質問
Q. どのような情報が流出した可能性があるのか
A. 決済情報は流出していないとされていますが、MetaTrader 4および5(MT4/MT5)の認証情報や取引口座の詳細が流出した可能性があります。
編集部の見方
身代金の支払いを拒否し、顧客への直接的な補償やハードウェア交換という実利的な対応を優先した判断は、攻撃者に資金を供給してさらなる攻撃を誘発することを防ぐ意味で妥当だと思われます。一方で、VPSというインフラ側で広範囲にマルウェアが配布された点は深刻であり、認証情報の管理体制の再点検が急務になると考えられます。
関連記事
- PHP2Shellの脆弱性が悪用される、CISAが警告し修正を急ぐ
- BitGo CEOが100BTCを公開 Claudeへの挑戦が問うAI時代の暗号資産防衛
- DeFimans、Utilaの招待制ディナーを7月9日に開催 企業向けデジタル資産管理とMPCウォレットを議論
- セキュリティニュースの記事一覧
出典
- Japan's GMO urges customers to shut down PCs amid ransomware threat(BleepingComputer、英語記事を要約・翻訳) — 2026-10-28
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント