PHP2Shell(ピーエイチピー・ツー・シェル)と呼ばれる2つの深刻な脆弱性が、実際の攻撃に悪用されていることが米サイバーセキュリティ・インフラセキュリティ庁(CISA)によって確認されました。特権を持たない攻撃者が、未修正のシステムでリモートコード実行(RCE:遠隔から任意のプログラムを動作させること)を行う可能性があります。PHP開発チームはすでに修正パッチを公開しており、迅速な適用が求められています。
PHP2Shellとは何か、何が起きたのか
PHP2Shellとは、CVE-2026-109618およびCVE-2026-109619という2つの脆弱性の総称です。これらは、攻撃者が遠隔地から任意のコードを実行できるリモートコード実行(RCE)を可能にする深刻な欠陥です。
PHPセキュリティチームは10月21日に修正パッチを公開しました。パッチ公開前には、脆弱性の詳細や概念実証(PoC:脆弱性が実際に動作することを証明するコード)が流出しており、Amazonなどのセキュリティ企業はパッチ公開の4日前から広範な攻撃試行を検知していました。
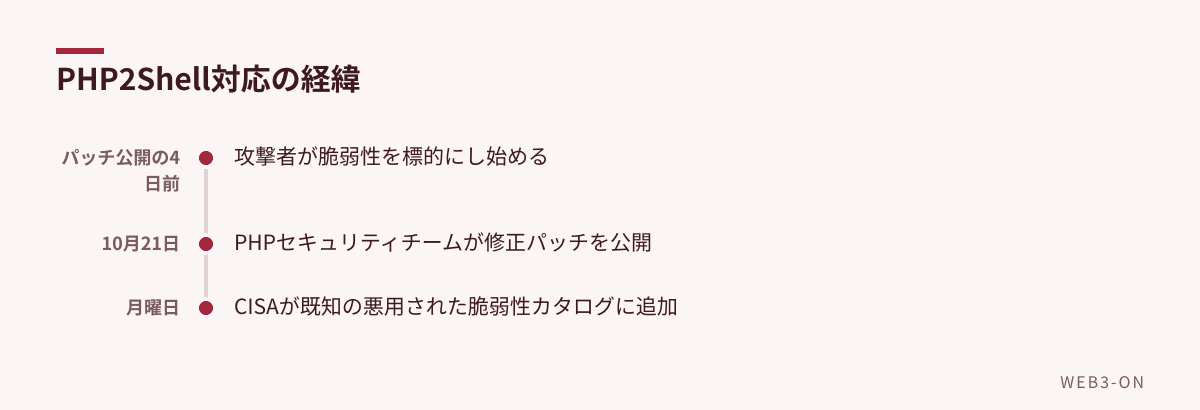
図1: パッチ公開前から攻撃が始まっていた流れ
なぜこの脆弱性が重要なのか
PHPは世界中のウェブサイトの約70%で利用されており、影響範囲が極めて広いためです。VirusTotalの推定では、510万以上のPHPホストがオンラインで公開されており、そのうち約380万インスタンスが攻撃可能なポートを開放しています。
CISAはこれらの脆弱性を「既知の悪用された脆弱性(KEV)」カタログに追加しました。米国の連邦政府機関に対しては、今週木曜日までにシステムを保護するよう命じています。
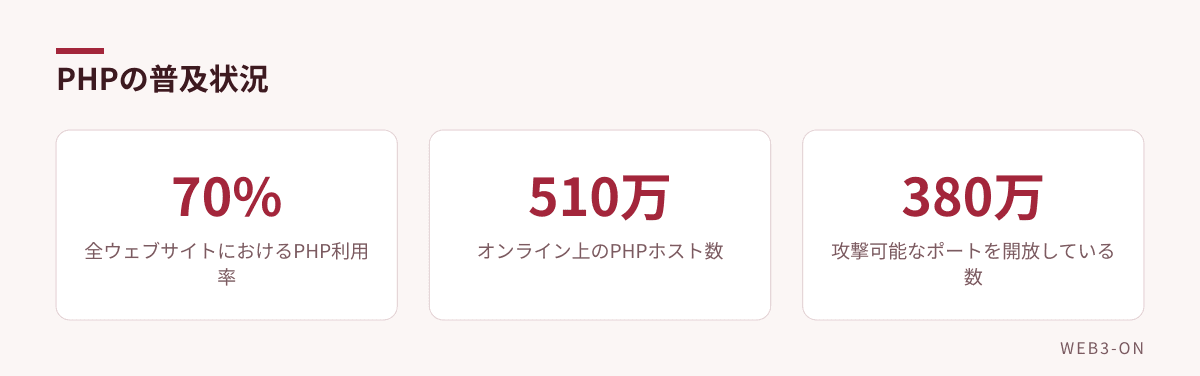
図2: VirusTotalによる推定値
今後の注意点と対策は
利用者は速やかにPHPのセキュリティアップデートを適用することが推奨されます。CISAは連邦政府機関以外に対しても、リスクに基づいた脆弱性管理を行い、KEVカタログにある脆弱性の修正を優先するよう促しています。
また、PHPセキュリティチームは、特定の構成やアプリケーションコードの組み合わせで悪用可能な別のRCE脆弱性(CVE-2026-115560)についても、パッチ未公開の状態で緩和策を共有しています。
よくある質問
Q. 自分のサイトも影響を受ける可能性があるか
A. PHPを利用しているウェブサイトであれば対象となる可能性があります。特に、最新のセキュリティアップデートを適用していないシステムはリスクがあるため、速やかな更新が推奨されます。
編集部の見方
世界的なシェアを持つPHPの脆弱性は、攻撃者にとって非常に効率的な標的となるため、迅速なパッチ適用が不可欠だと考えられます。特にパッチ公開前から攻撃の試行が始まっていた点から、脆弱性の公開と悪用のタイムラグが極めて短くなっている現状が伺えます。
関連記事
- BitGo CEOが100BTCを公開 Claudeへの挑戦が問うAI時代の暗号資産防衛
- DeFimans、Utilaの招待制ディナーを7月9日に開催 企業向けデジタル資産管理とMPCウォレットを議論
- Coincheck、国内初のJPKIによる送金時本人確認を導入 暗号資産の不正送金対策を強化
- セキュリティニュースの記事一覧
出典
- CISA confirms PHP2Shell vulnerabilities now exploited in attacks(BleepingComputer、英語記事を要約・翻訳) — 2026-10-27
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント