米連邦捜査局(FBI)は、暗号資産取引所バイナンス(Binance)から約63億ドルが盗まれた事件の背後に、北朝鮮の国家支援を受けたハッカー集団「TraderTraitor」がいたことを明らかにしました。2026年10月29日頃に発生したこの攻撃は、記録上最大の暗号資産盗難事件となります。なぜ今これが重要かといえば、国家レベルの攻撃者が個人の端末を起点に巨額の資産を奪う手法が常態化しているためです。
何が起きたのか:63億ドルがわずか20分で流出
FBIの発表によると、北朝鮮のハッカー集団であるTraderTraitor(ラザルス・グループ(Lazarus Group)などとしても知られる)が、バイナンスから60億ドル以上の仮想資産を盗み出しました。攻撃者は10のブロックチェーンにまたがって約63.6億ドルを奪い、その大部分をわずか20分という短時間で転送したとされています。
バイナンス側の調査では、DevOpsエンジニア(開発と運用を統合して効率化する担当者)のノートパソコンが侵害されたことが原因であると判明しています。これにより、攻撃者はサービスコンテナにアクセスし、不正な出金トランザクション(送金処理)を送信することが可能になりました。
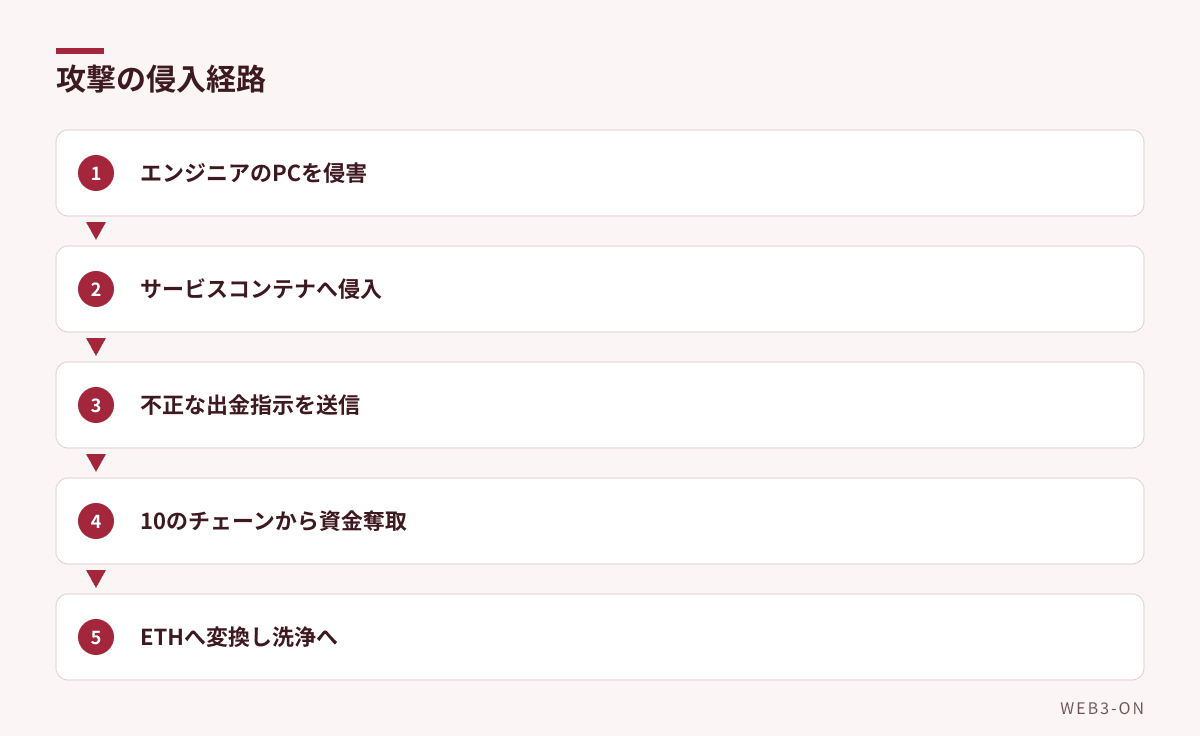
図1: エンジニアの端末を起点とした資金流出の流れ
なぜ重要か:巧妙化する「人間」を狙った攻撃手法
北朝鮮のハッカーは、技術的な脆弱性だけでなく、人間を欺くソーシャルエンジニアリング(心理的な隙を突いて情報を盗む手法)を多用しています。例えば「Operation DreamJob」と呼ばれる作戦では、採用担当者を装ってエンジニアに偽の求人を提示し、マルウェア(悪意のあるソフト)をインストールさせる手法が使われています。
過去にはDMM BitcoinやBybitなどの事件でも、同様に従業員や開発者のコンピュータが侵害されたことが起点となっていました。また、業界カンファレンスで対面して信頼関係を築いた後にデバイスを侵害させるなど、極めて巧妙なアプローチが取られています。
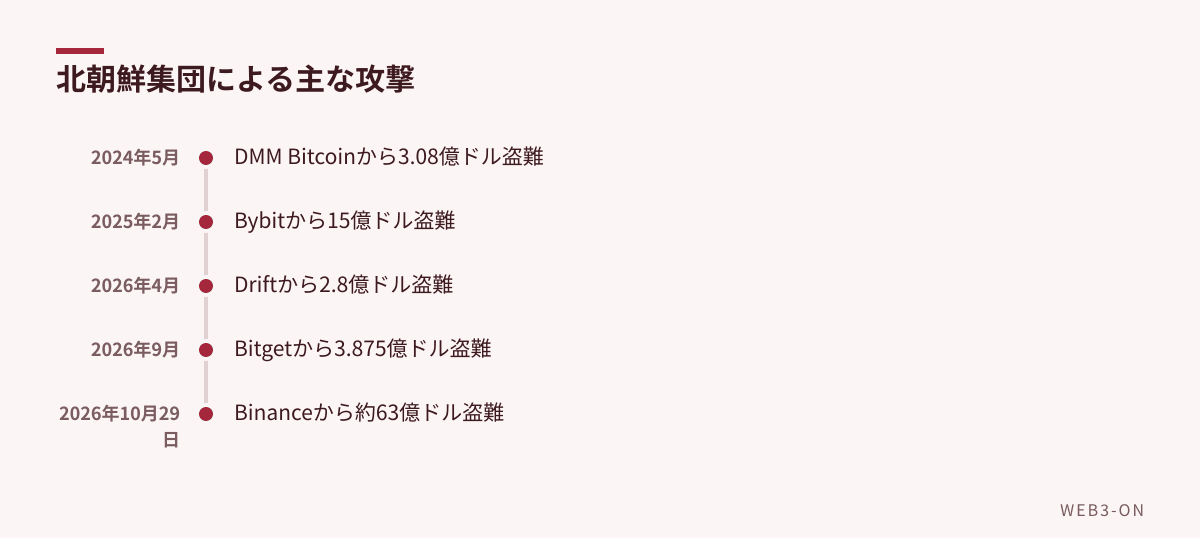
図2: 近年発生した大規模な暗号資産盗難の経緯
今後の見どころ:資産の回収とセキュリティの強化
FBIは、盗まれた資産が主にイーサリアム(ETH)に変換され、DeFi(分散型金融:中央管理者がいない金融サービス)プラットフォームなどを通じて洗浄されると予測しています。これを受け、FBIや米秘密警察などは、ハッカーが使用した628件のアドレスを公開し、取引所などにブロックを要請しています。
バイナンスは、盗まれた資産の約95%をカバーしたと発表しており、ユーザーに損失を転嫁せず、自社で負担する方針を示しています。11月1日からは段階的に出金サービスを再開させる予定であり、今後のセキュリティ対策の強化が焦点となります。
よくある質問
Q. ユーザーの資産は戻ってくるのか?
A. バイナンスは、盗まれた資金の財務的影響は自社で負担し、ユーザーに損失を転嫁しないと明言しています。
編集部の見方
今回の事件で最も警戒すべきは、インフラそのものではなく、特権権限を持つ「個人の端末」が最大の弱点になっている点です。北朝鮮のハッカー集団は、LinkedInでの偽求人や対面での接触など、時間をかけた心理戦を仕掛けてきます。一度でも信頼してファイルをダウンロードしたり、アプリをインストールしたりすれば、どれほど強固なシステムであっても内部から突破されるリスクがあることを示しています。
一般のユーザーにとっても、不審な求人メールやSNSでのアプローチには細心の注意を払う必要があります。また、取引所を利用する際は、資産を一つの場所に集中させず、ハードウェアウォレット(オフラインで管理する財布)などを活用してリスクを分散させる習慣を身につけることが重要です。
関連記事
- バイナンス(Binance)がハッキング被害額の90%を補填、出金再開へ
- Binance(バイナンス)で63億ドルの被害、エンジニアのPC侵害が原因か
- Binance AIが提供拡大、取引画面で保有資産と市場ニュースをつなぐ
- セキュリティニュースの記事一覧
出典
- FBI links $6.3 billion Binance crypto heist to North Korean hackers(BleepingComputer、英語記事を要約・翻訳) — 2026-11-02
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント