Apple(アップル)が、カメラやマイクのデータをメインOSから隔離して保護するセキュリティ設計「Secure Exclaves(セキュア・エクスクレーブ)」の詳細を公開しました。この仕組みは、周囲の状況を検知するアンビエント・センシング(環境検知)などで利用されます。メインOSやアプリ、さらにはApple自身であっても、隔離された領域で処理されるデータへのアクセスはできないとしています。
Secure Exclavesとはどのような仕組みか
Secure Exclavesは、デバイスの他の部分から切り離された独立した実行環境です。カメラやマイクから得られたデータをメインOSとは別の場所で処理し、隔離することを目的として設計されています。
この設計には3つの要件があります。メインOSが隔離領域のデータを抽出・変更できないこと、限定的な情報のみをOSに渡すこと、そしてOSの干渉なしにユーザーがセンサーの作動状況を確認できることです。
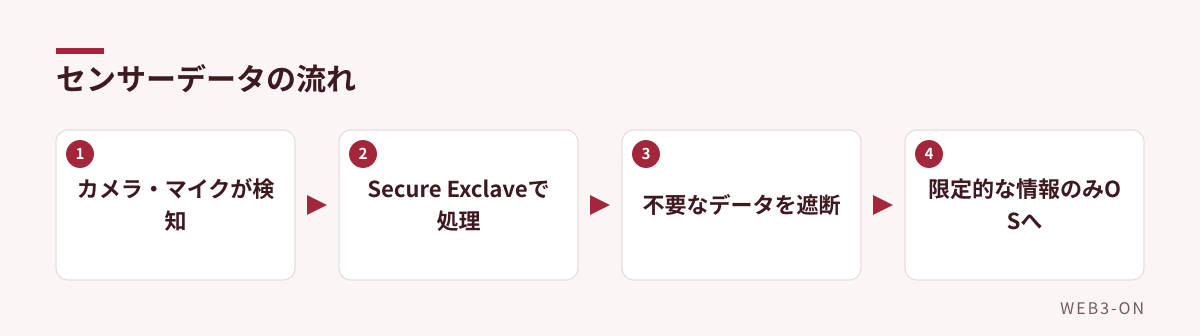
図1: Secure Exclaveによるデータのフィルタリング工程
プライバシー保護にどう機能するのか
バックグラウンドで検知を行う際、メインOSに送られるのは特定のメタデータ(付随情報)のみに制限されます。例えばスマートディスプレイのHomeViewでは、音声やビデオデータそのものではなく、人物の識別子や位置、信頼レベルのみが送信されます。
アプリがセンサーへのフルアクセスを要求した場合、専用のSecure Exclaveがゲートキーパー(門番)として機能します。インジケーター(作動表示)が点灯し、十分な時間が経過したことを確認した後にのみ、データが解放される仕組みです。
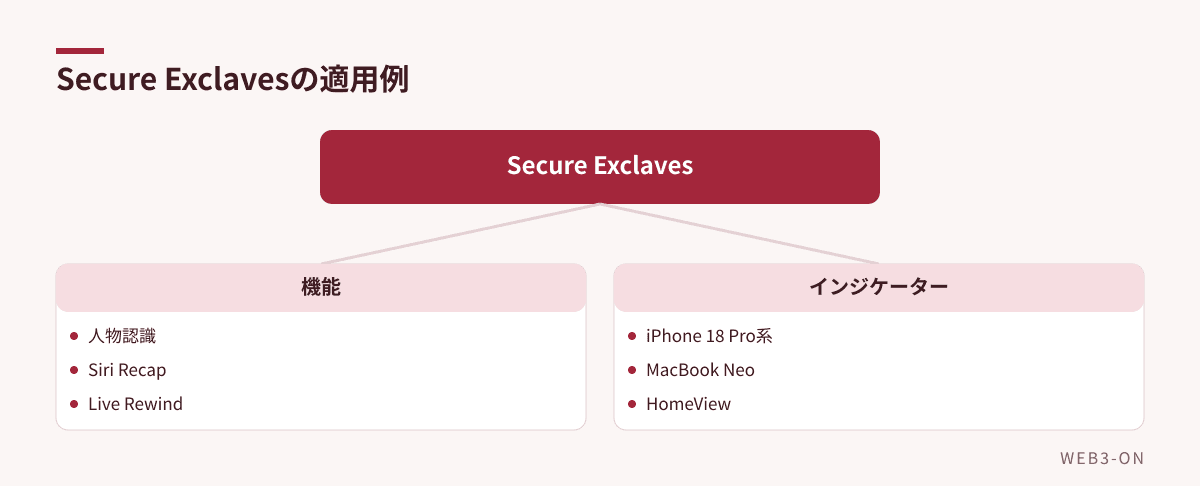
図2: 保護対象となっている機能と製品
どのような製品に適用され、どう検証されているか
この技術はiPhone 18 Pro、iPhone 18 Pro Max、iPhone Duoの画面上のインジケーターや、MacBook Neo、HomeViewのカメラインジケーターなどで活用されています。また、HomeViewの人物認識やSiri Recap、Live Rewindなどの機能も保護対象です。
基盤となるマイクロカーネル(OSの中核となる最小限の機能を持つ部分)には、形式検証(数学的な手法で正しさを証明すること)が適用されています。これにより、開発の早期段階でカーネル全体の侵害につながりかねない深刻な欠陥を多く発見できたとしています。
よくある質問
Q. Apple社であってもデータにアクセスできるのか?
A. いいえ。Appleは、Secure Exclave内で処理および分析されるデータは、メインOSやアプリ、そしてApple自身であってもアクセスできないとしています。
編集部の見方
ハードウェアレベルでOSからデータを隔離するアプローチは、ソフトウェア的な対策よりも強固なプライバシー保護を実現できると考えられます。特に形式検証を導入して潜在的な脆弱性を排除しようとする姿勢から、AI機能の拡充に伴うセンサー利用の増加に対し、先回りしてセキュリティ基盤を固める狙いがあるのではないでしょうか。
関連記事
- ドナルド・トランプ大統領がエヌビディア(Nvidia)の次期CEOにティム・クック氏を推薦
- Apple Intelligence が中国で展開へ、iOS 27.3 で提供開始
- Discordが公開サーバーの会話をGoogle検索対象に。プライバシー設定に注意
- セキュリティニュースの記事一覧
出典
- Apple Reveals How Secure Exclaves Shield Camera and Microphone Data(SecurityWeek、英語記事を要約・翻訳) — 2026-11-14
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント