クロスチェーン・スワップ(異なるブロックチェーン間で資産を交換する仕組み)プロトコルのChainflip(チェーンフリップ)が、約1200万ドル相当の暗号資産を盗まれたことを確認しました。当初報告されていた486万ドルから被害額が拡大し、ビットコインやイーサリアムなどが流出した形です。資産の回収に向けて攻撃者に報酬を提示しており、業界におけるセキュリティ対策の重要性が改めて浮き彫りとなっています。
何が起きたのか
Chainflip Labsは、土曜日に自社のヴォルト(保管庫)から122.86 BTC、520.22 ETH、325万 USDC、および758,141 USDTが盗まれたと発表しました。被害総額は約1200万ドルに上ります。
この事件を受けて、ChainflipのネイティブトークンであるFLIPは、過去24時間で42.9%急落しました。
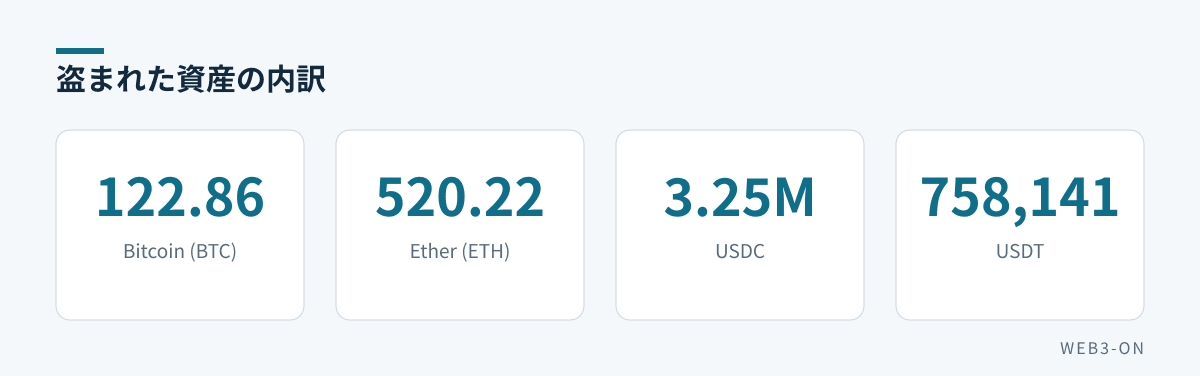
図1: 合計約1200万ドル相当の資産が流出した
攻撃者はどのように動いたのか
Chainflipの分析によると、攻撃の準備は11月11日のTornado Cash(匿名化ミキサー)による資金調達に始まり、金曜日にはバリデーター(ネットワークの検証者)アカウントが登録されていました。
同社は暗号鍵が露出したメカニズムを特定し、再発防止策を講じたとしています。また、法執行機関の捜査に役立つ攻撃者の特定情報を取得したことも明らかにしました。
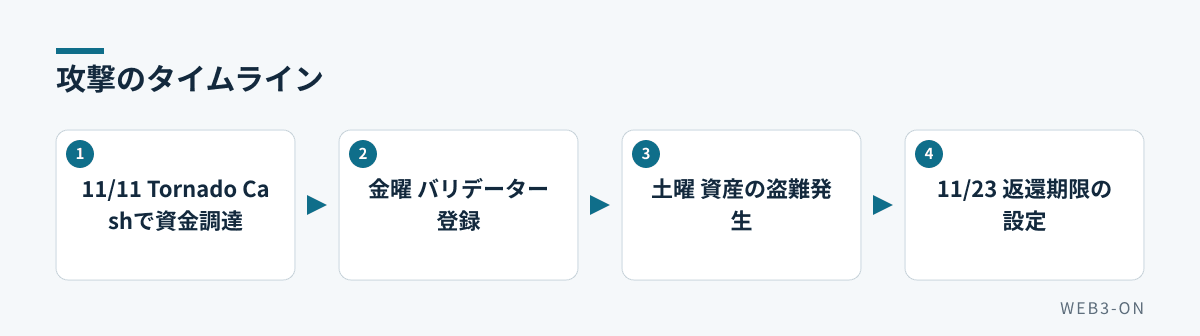
図2: 準備から実行までの流れ
資産回収に向けた条件は何か
Chainflipは攻撃者に対し、11月23日 18:38(UTC)までに盗まれた資産の90%を返還すれば、10%を報酬として支払うと提案しました。
期限までに返還された場合、今回の件を「ホワイトハット(善意のハッカー)」による回収として扱い、法執行機関への報告や告訴を取り下げると約束しています。
よくある質問
Q. 攻撃者は特定されているのか?
A. Chainflipは、使用されたバリデーターやサーバーに関する特定情報を取得しており、主要な分析企業でアドレスがフラグ立てされていると述べています。
編集部の見方
クロスチェーン・スワップのような複雑なインフラでは、一度鍵が露出すると甚大な被害に直結します。今回、被害額が当初の想定から大幅に拡大した点は、資産管理の透明性と迅速な検知がいかに困難であるかを示しています。一方で、攻撃者に報酬を提示して「ホワイトハット」として誘導する手法は、法的な追及よりも実利的な資産回収を優先するWeb3業界でしばしば見られる現実的なアプローチです。
ユーザーは、利用しているプロトコルのセキュリティ監査状況や、インシデント発生時の対応方針を事前に確認しておくことが重要です。また、単一のプラットフォームに資産を集中させず、分散して管理することを検討してください。
関連記事
- 中国系ハッカーがAIエージェントで医療ソフトのゼロデイ脆弱性を悪用
- デジタル庁のGSSファイル共有サービスで情報漏えいの可能性
- AIツール「Cairn」を悪用しゼロデイ脆弱性を攻撃、サーバーを完全制御か
- WEB3業界動向の記事一覧
出典
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント