ブロックチェーン分析企業のチェイナリシス(Chainalysis)は、攻撃者が「攻撃的なエージェント手法(offensive agentic techniques)」を用いて内部システムに不正アクセスし、顧客データが流出したことを公表しました。流出したデータには名前やメールアドレスなどが含まれますが、機密性の高い捜査データや認証資格情報の流出は確認されていないとしています。同社は現在、外部の専門家と協力してシステムの強化を進めています。
何が起きたのか:顧客情報の流出
チェイナリシスは、今月初めに外部の攻撃者が内部システムおよびツールに不正アクセスしたことを検知しました。この攻撃により、プラットフォーム上のユーザーのフルネーム、メールアドレス、ユーザーID、組織内での役割ラベルなどの情報が閲覧されたとしています。
一方で、同社は捜査内容や認証資格情報、セッション・トークンへの不正アクセスの証拠は見つかっていないと説明しています。また、この件は最近発生したバイナンス(Binance)の盗難事件とは無関係であるとしています。
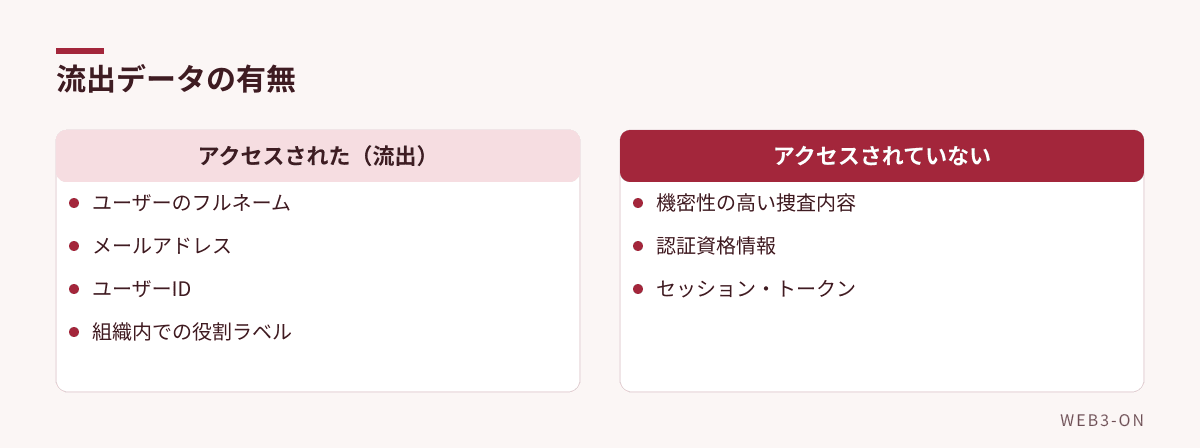
図1: 今回のインシデントでアクセスされた情報とされなかった情報の比較
背景:なぜ「エージェント手法」が重要なのか
今回の攻撃で言及された「エージェント(agentic)」とは、人間による介入を最小限に抑え、複数のステップにわたるタスクを実行できるAIシステムのことを指します。攻撃者がこの手法を用いることで、侵入プロセスの部分的な自動化が可能になるとされています。
チェイナリシスは具体的な技術詳細は明かしていませんが、自律的に動作するAIエージェントが利用された可能性が示唆されています。同社は現在、プラットフォームの広範なセキュリティレビューを支援するために大規模言語モデル(LLM)を活用しています。
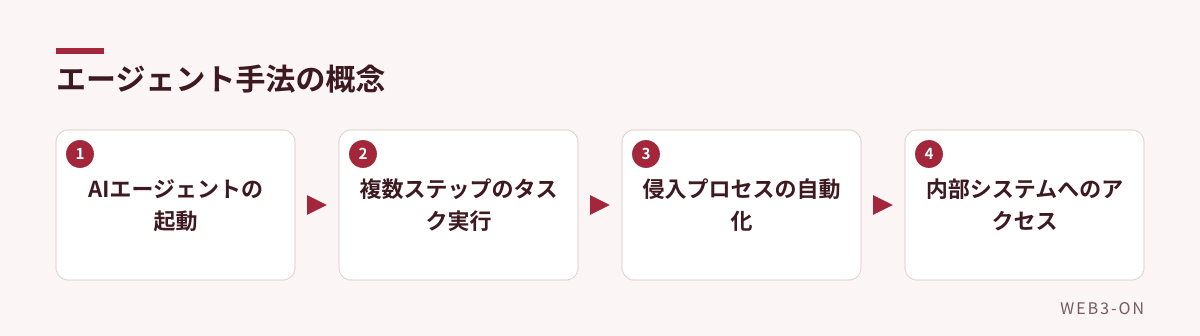
図2: 人間による介入を減らし、AIがタスクを遂行する流れ
今後の見どころとユーザーへの注意点
同社は現在、組織ごとにどのレコードがアクセスされたかの詳細な分析を行っており、完了次第、影響を受けた顧客に通知するとしています。また、脆弱性の修正とシステムの要塞化を継続的に進めています。
ユーザーに対しては、二要素認証(2FA)の有効化を推奨しています。特に、資金回収や採用サービスを装い、チェイナリシスを騙る詐欺師による予期せぬパスワードリセット要求や認証プロンプトに注意するよう呼びかけています。
よくある質問
Q. どのようなデータが流出したのですか?
A. ユーザーのフルネーム、メールアドレス、ユーザーID、および組織内での役割ラベルです。捜査データやパスワードなどの認証情報は流出していないとされています。
編集部の見方
AIが自律的にタスクを遂行する「エージェント手法」が実際の企業侵入に利用された可能性が高い点は極めて深刻です。従来の人間主導の攻撃よりも効率的に侵入プロセスを自動化できるため、防御側もAIを用いたリアルタイムな検知と対応への移行が急務になると考えられます。
関連記事
- バイナンス(Binance)がハッキング被害額の90%を補填、出金再開へ
- Androidで「SMS of Death」の脆弱性が判明、メッセージ送信のみで端末がクラッシュ
- AIスクレイピング拒否の共通規格をOpenAIやGoogleらが導入へ
- セキュリティニュースの記事一覧
出典
- Chainalysis discloses data breach from "offensive agentic techniques"(BleepingComputer、英語記事を要約・翻訳) — 2026-10-31
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント