米司法省(DOJ)は11月12日、北朝鮮による暗号資産(仮想通貨)窃取への対抗措置を発表しました。暗号資産取引所バイナンス(Binance)から盗まれた資産のうち27億ドル超を凍結したほか、偽のビデオ会議を用いた詐欺「フェイススティーラー(FaceStealer)」の攻撃基盤を押収しました。北朝鮮によるサイバー攻撃から資産を保護し、被害回復を目指す動きです。
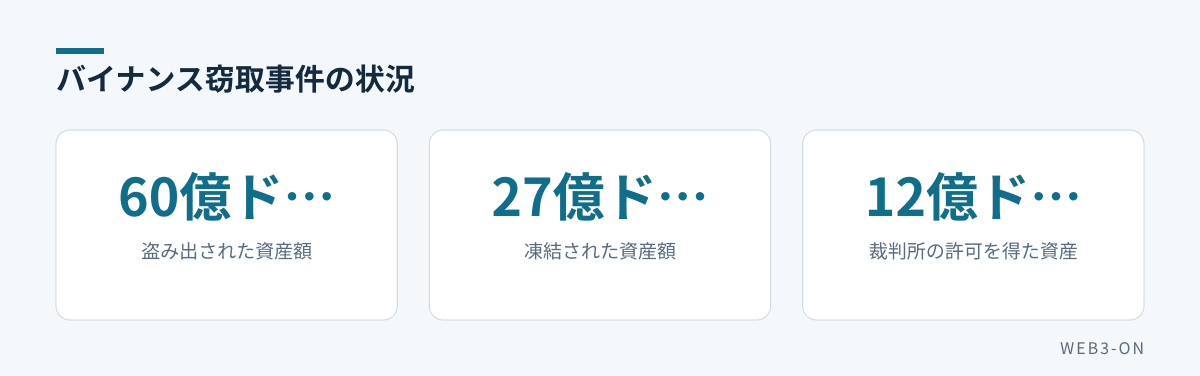
図1: 北朝鮮による窃取額と凍結額の規模
バイナンスからの巨額窃取と資産凍結の現状は?
米司法省によると、北朝鮮軍の構成員が10月29日頃にバイナンスから60億ドル超の暗号資産を盗み出しました。米政府と民間企業の協力により、これまでに27億ドル超が凍結されており、そのうち12億ドル超については裁判所の許可を得て差し押さえや移動制限を行っています。
米連邦捜査局(FBI)は、この攻撃を北朝鮮のサイバー活動「トレーダートレイター(TraderTraitor)」によるものと特定しました。攻撃者はブリッジ(異なるブロックチェーン間で資産を移動させる仕組み)やミキサー(送金元を隠して資金洗浄するサービス)などを経由させ、現在も資金洗浄を続けているとされています。
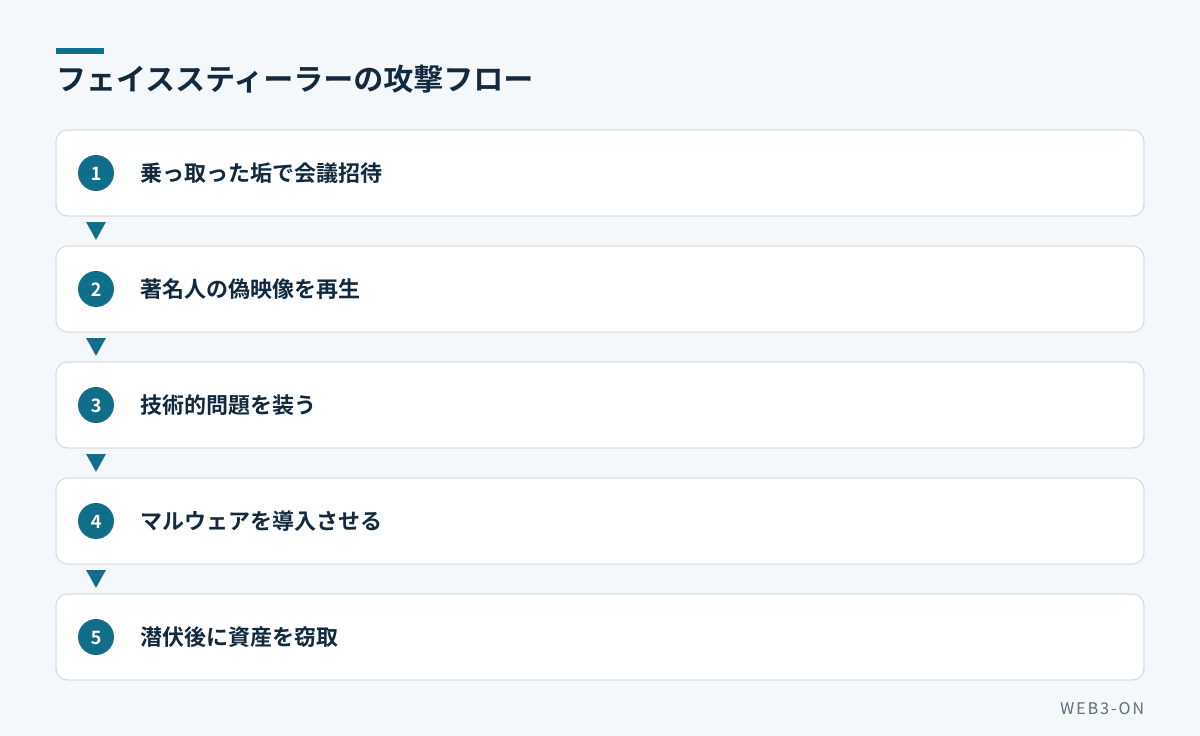
図2: AIと偽会議を組み合わせた感染経路
AIを悪用した「フェイススティーラー」とは何か?
バイナンスの事件とは別に、司法省は「フェイススティーラー」に使用されたクラウド基盤を押収しました。これは、AIによるディープフェイク(AIで本物そっくりに作られた偽映像)や偽のビデオ会議を用いて標的をだまし、マルウェア(悪意のあるソフトウェア)に感染させる攻撃手法です。
攻撃者は乗っ取ったアカウントで標的を会議に招待し、業界の著名人を模した映像を流して技術的問題を装い、ソフトをインストールさせます。過去18カ月間で4億ドル超が盗まれたとされており、標的は暗号資産業界だけでなく、オープンソースソフトウェアの開発者などにも拡大しています。
今後の対応と米政府の狙いは?
米司法省は、北朝鮮が暗号資産の窃取を通じて政権運営や違法な兵器開発の資金を調達していると指摘しています。今後は、差し押さえた資産を被害者に返還させるため、あらゆる手段を活用する方針です。
また、FBIは令状に基づき、被害者を撮影したウェブカメラ映像900本以上を押収しました。あわせて攻撃手法や対策をまとめた報告書を公開し、さらなる被害の防止に努めています。
よくある質問
Q. フェイススティーラーはどのような手口で攻撃してくるのか?
A. 乗っ取ったアカウントでビデオ会議に招待し、著名人のディープフェイク映像を流して「音声が聞こえない」などの不具合を装い、マルウェアをインストールさせる手口です。
編集部の見方
国家レベルのハッカー集団による攻撃に対し、民間企業と政府が迅速に連携して被害額の約半分を凍結できた点は大きな成果と言えます。一方で、AIを用いたディープフェイク詐欺がソフトウェアのサプライチェーン(開発から配布までの工程)を狙い始めている点には警戒が必要です。技術的な対策だけでなく、ビデオ会議などの日常的なツールを通じた巧妙な社会工学的な攻撃への意識向上が不可欠になると考えられます。
関連記事
- Binance BBW Bangkok 2026、PayPayやBlackRockが登壇へ 決済・運用商品の連携が議題に
- 北朝鮮のハッカーがディープフェイクで4億ドル相当の暗号資産を盗難
- Binanceの63億ドル盗難事件、北朝鮮のハッカー集団による犯行とFBIが断定
- セキュリティニュースの記事一覧
出典
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント