北朝鮮のハッカー集団が、AIによるディープフェイク(AIで本物そっくりに作られた偽の映像や音声)を用いた巧妙な手法で、18ヶ月間に4億ドル以上の暗号資産を盗み出したことが米国司法省(DOJ)により明らかにされました。犯行グループはビデオ会議を罠として利用し、信頼できる人物に成りすまして標的を欺いていました。AI技術が悪用された大規模な詐欺であるため、今後のセキュリティ対策において極めて重要な事例となります。
ディープフェイクを用いた「FaceStealer」とはどのような手口か
FBI(連邦捜査局)が「FaceStealer」と呼ぶこの手法では、ビデオ会議が罠として利用されます。ハッカーは過去の被害者から盗んだアカウントを使い、標的を会議に誘い出します。そこで、密かに録画していた信頼できる連絡先のウェブカメラ映像を再生し、あたかも本人が出席しているように見せかけて信頼を獲得します。
さらに、暗号資産業界の著名人のディープフェイク映像をAIで生成し、より説得力を高めていました。標的が安心したところで「音声が聞こえない」などの技術的な不具合を装い、解決策としてリンクを提示します。このリンクをクリックするとマルウェア(悪意のあるソフトウェア)がインストールされ、暗号資産ウォレットの資金奪取やシステムへの侵入が行われます。
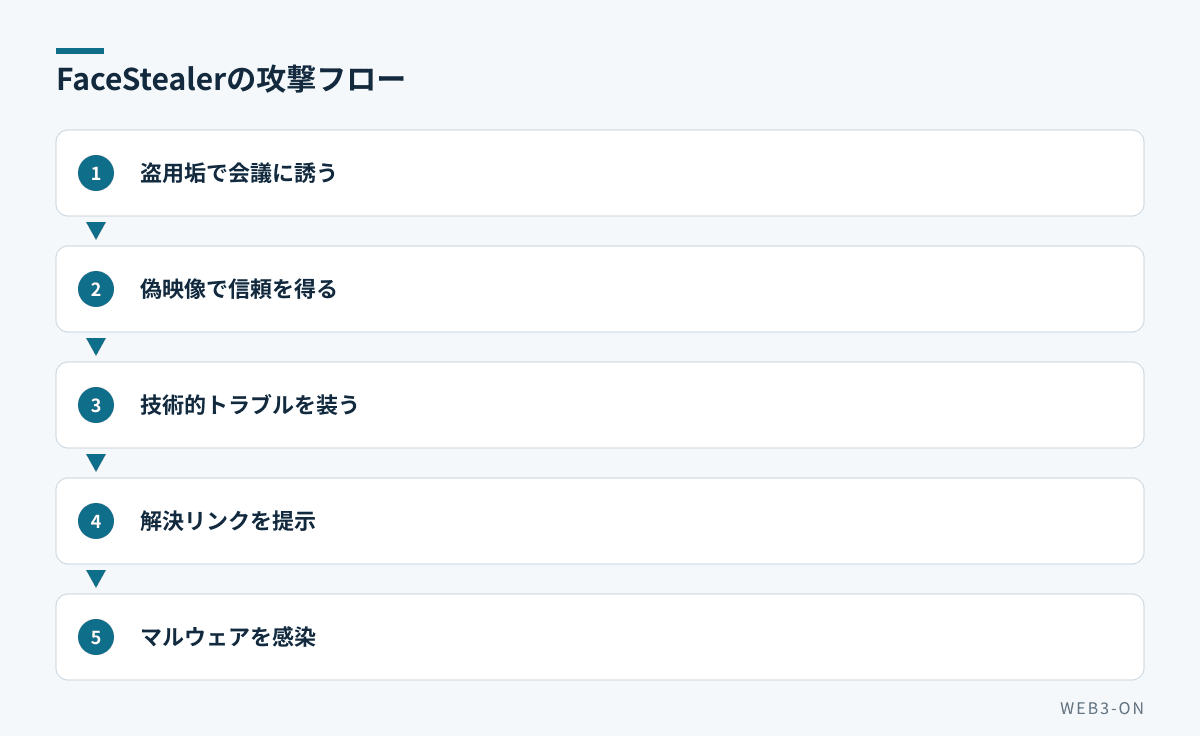
図1: 信頼を勝ち取り、マルウェアを仕込むまでの流れ
なぜオープンソース開発者が狙われるのか
米国司法省は、この作戦をSapphire SleetやBlueNoroff、APT38などの北朝鮮系グループによるものとしています。特に最近では、オープンソースソフトウェア(ソースコードが公開され、誰でも改良できるソフトウェア)の開発者が標的になる傾向が強まっていると警告しています。
開発者を標的にするのは、サプライチェーン攻撃(ソフトウェアの製造・配布過程に侵入し、多くの利用者に一斉に被害を広げる攻撃)を可能にするためだと見られています。
バイナンスの巨額盗難事件への進展はどうなったか
あわせて、バイナンス(Binance)から盗まれた記録的な額の資産に関する進展も報告されました。10月29日に盗まれた約64億ドルのうち、これまでに約27億ドルが凍結されており、司法省はそのうち12億ドル以上の差し押さえまたは制限に関する裁判所の許可を得たとしています。
FBIはこの盗難を北朝鮮のグループ「TraderTraitor」によるものとしており、犯行グループは約25秒に1つの新しいウォレットを作成して、高速に資金洗浄を行っていたとされています。北朝鮮側は関与を否定し、政治的な挑発であると主張しています。
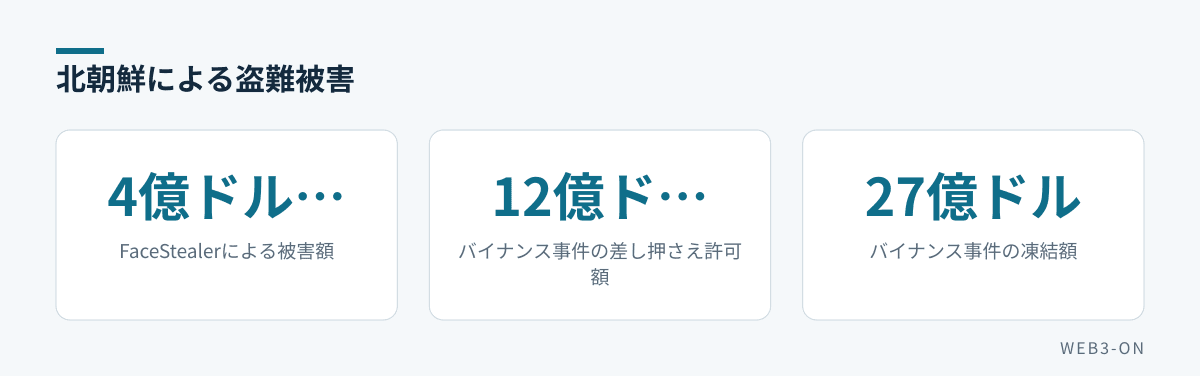
図2: 司法省が発表した被害と回収状況
よくある質問
Q. どのような方法でマルウェアに感染させられたのか?
A. ビデオ会議中に「音声が聞こえない」などの技術的なトラブルを装い、それを解決するためのリンクを提示することで、標的にマルウェアをインストールさせています。
編集部の見方
今回の事件で最も恐ろしいのは、ビデオ会議という「視覚的に確認できる」手段さえもAIで偽装された点です。従来のフィッシングメールや偽サイトとは異なり、知人の顔と声がリアルタイムで現れるため、心理的なハードルが極めて低くなります。特に開発者を狙ったサプライチェーン攻撃への転用は、個人の資産被害に留まらず、Web3エコシステム全体のインフラを脅かす深刻なリスクと言えます。
今後は「画面越しに本人が見えていても信じない」というゼロトラスト(何も信頼しない)の考え方が不可欠になります。重要な操作を行う前には、別の通信手段で本人確認を行うなど、アナログな二重チェックを習慣化することが、AI時代の新たな防御策となるでしょう。
関連記事
- Binanceの63億ドル盗難事件、北朝鮮のハッカー集団による犯行とFBIが断定
- Driftに最大級の異常事態、約450億円超被害か ー 北朝鮮関連主体との接点も浮上
- PNC銀行、USDC受取を米ドル預金へ 投資から法人決済に広がるCoinbase提携
- セキュリティニュースの記事一覧
出典
- North Korea Stole $400 Million in Crypto Using Deepfake Video Calls, DOJ Says - Decrypt(Decrypt、英語記事を要約・翻訳) — 2026-11-13
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント