NTTドコモ(NTT DOCOMO)で、外部からの不正アクセスにより最大29万4839件の顧客情報が流出したことが分かりました。攻撃者は認証機能の突破ではなく、内部の複数システムが連動してデータを処理するプロセスの隙を悪用したとされています。なぜ今これが重要かといえば、従来の脆弱性診断では検知できない「システムの組み合わせ」による新たな攻撃リスクが浮き彫りになったためです。
どのような情報が流出したのか
流出した可能性があるのは、個人20万4157件と法人9万682件を合わせた最大29万4839件です。流出内容には、氏名、生年月日、住所、電話番号、本人確認書類の番号などの契約情報が含まれています。また、一部の顧客では金融機関の口座情報も流出したとしています。
一方で、クレジットカード番号はマスキング処理(一部を伏せ字にするなどの保護処理)がされていたため流出しておらず、マイナンバーデータや画像についても保持していないため影響はないとしています。
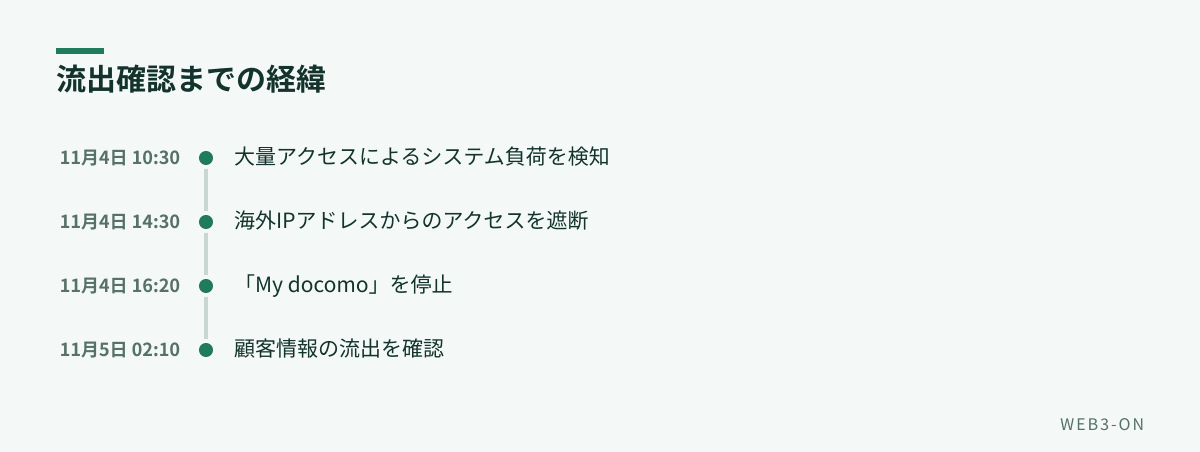
図1: 11月4日の異常検知から翌日の流出確認までの流れ
攻撃者はどうやって侵入したのか
今回の攻撃の起点は「dアカウント」でしたが、2段階認証などの認証機能自体は正常に動作していました。攻撃者は認証を突破したのではなく、リクエストを受けたドコモ内部の複数のシステムや機能が連動してデータを処理する際の「隙」を突いたと説明されています。
データベースの保管時や通信時の暗号化は施されていましたが、システム間でデータを受け渡し、解釈・処理するプロセスの中で情報が機械的に取得された形です。ドコモの坪谷寿一CISO(最高情報セキュリティ責任者)は、従来の脆弱性診断では検知できなかった盲点であったと述べています。
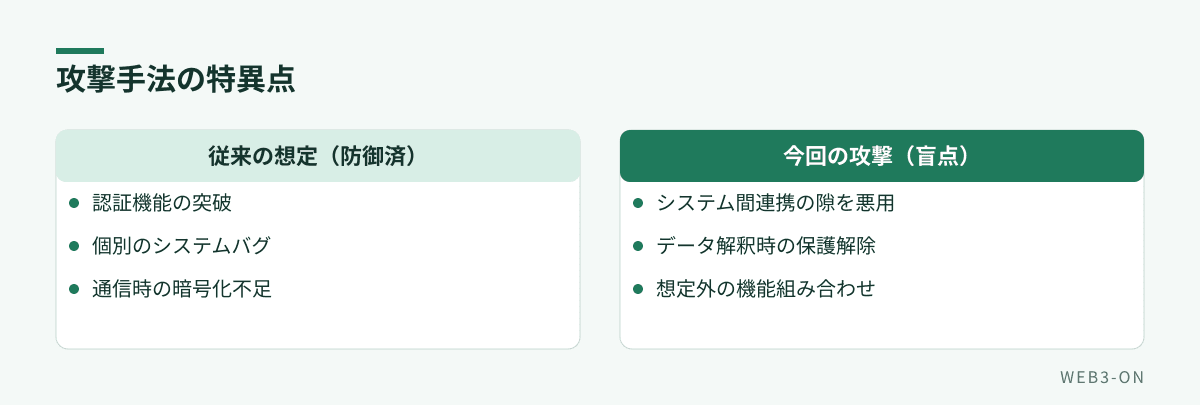
図2: 従来の想定と今回の攻撃の正体
今後の対応と再開への見通しはどうなるのか
ドコモは11月6日から対象ユーザーへ順次SMSで通知を開始し、フィッシング詐欺への注意を呼びかけています。また、被害を受けたユーザーへのお見舞金の支払いも検討中であり、専用の相談窓口を開設しました。
サービス面では、予防的措置として11月6日18時から「ahamo(アハモ)新規受付サイト」の運用を停止しています。今後はシステムの安全改修を行い、安全性が確認され次第、順次サービスを再開させる方針です。あわせて、復旧ルールやITガバナンス(企業のIT管理体制)の見直しも行うとしています。
よくある質問
Q. クレジットカード番号やマイナンバーは流出した?
A. クレジットカード番号はマスキング処理済みのため流出していません。また、マイナンバーデータや画像は保持していないため、流出していないとしています。
編集部の見方
今回の事件で注目すべきは、個別のシステムにバグ(不具合)があったわけではなく、複数のシステムを連携させた際の「処理プロセス」に穴があった点です。現代の巨大なサービスは多くの機能が複雑に組み合わさって動作していますが、個々のパーツが安全でも、それらを繋いだ時に予期せぬ挙動が生まれるリスクがあることを示しています。これはドコモに限らず、DX(デジタルトランスフォーメーション)を推進しシステム連携を深めている多くの企業にとって共通の課題と言えるでしょう。
利用者側としては、口座情報などの重要情報が流出した可能性があるため、身に覚えのない不審な連絡やメールには細心の注意を払う必要があります。特に、流出した情報を悪用した巧妙なフィッシング詐欺が懸念されるため、公式サイト以外からのリンクを安易にクリックせず、公式の専用窓口を通じて状況を確認することを推奨します。
関連記事
- LINEマンガがアニメ視聴に進出 dアニメストアとの協業で狙う「作品単位」の利用拡大
- 日本通信「blue mobile」で事業モデルを転換へ 11月開始のネオキャリアが目指す通信の自立性
- d払い残高、住信SBIネット銀行からチャージ対応 ドコモ金融連携を日常決済へ拡大
- セキュリティニュースの記事一覧
出典
- ドコモ最大29万件超の顧客情報流出、「システム連携の隙」狙われる(ケータイ Watch) — 2026-11-06
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント