日本航空(Japan Airlines)は、ITプロバイダーでのデータ漏洩により、顧客9万2,000人以上の個人情報が流出したと発表しました。漏洩したのは予約システムなどを運営するアマデウス(Amadeus IT Group)経由で、氏名や予約コードなどが含まれています。国内で相次ぐサイバー攻撃の中で発生した今回の事案は、政府が緊急対策に乗り出すほどの深刻な状況を物語っています。
どのような情報が流出したのか
日本航空は、航空券の予約やチェックインシステムを運営するアマデウス(Amadeus IT Group)から、ハッカーが顧客予約データの一部にアクセスしたとの通知を受けました。影響を受けたのは日本航空および日本トランスオーシャン航空の顧客で、合計9万2,000人に上ります。
流出した情報は、主に氏名、予約コード、フライト情報です。さらに、日本航空の顧客約2,000人については、パスポート番号、マイレージ番号、メールアドレス、電話番号も盗まれたことが判明しています。一方で、クレジットカード番号の漏洩や、運航への影響はなかったとしています。
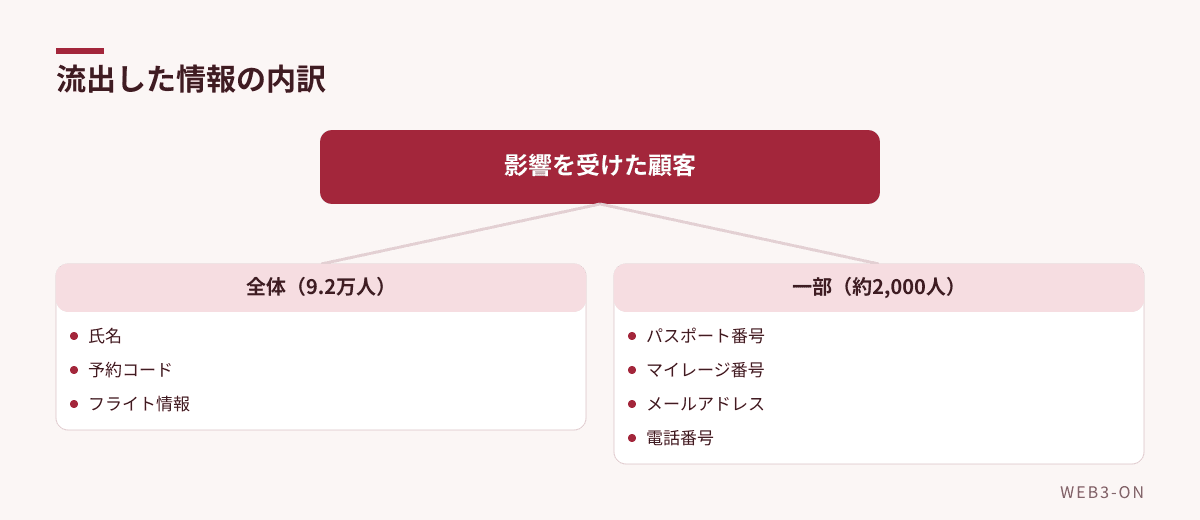
図1: 影響人数によって流出したデータの種類が異なります
なぜ今、日本でサイバー攻撃が相次いでいるのか
今回の事案は、ここ2週間で日本の大手企業を標的にした大規模なデータ漏洩が頻発している状況の中で発生しました。ソニーネットワークコミュニケーションズ(Sony Network Communications)では250万人以上、バーガーキング・ジャパン(Burger King Japan)では1,100万人、カプコン(Capcom)では1,170万人の情報が盗まれたと報告されています。
また、オンライン金融サービス会社でもサイバー攻撃による顧客の金銭的損失が発生しており、社会的な影響が拡大しています。これを受け、高市早苗(Sanae Takaichi)首相は閣議で、国民と企業を保護するための緊急対策パッケージを提示することを表明しました。
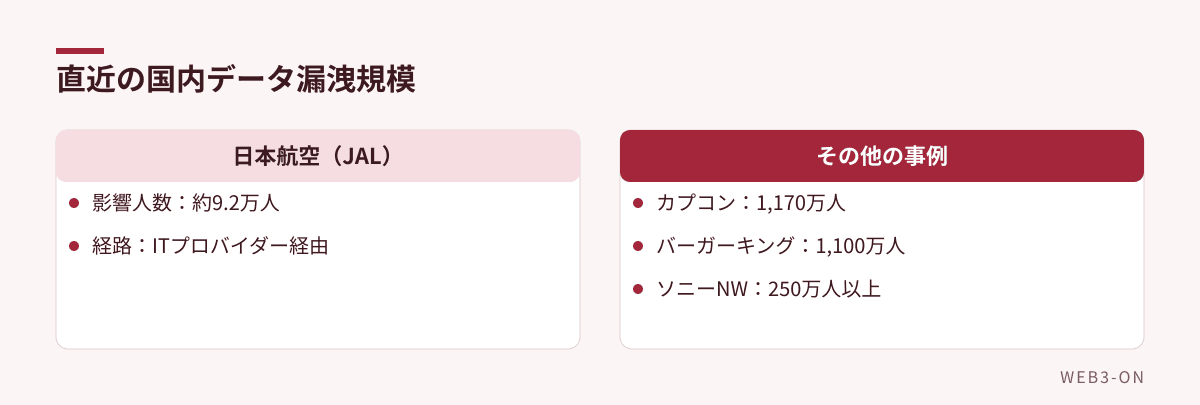
図2: 短期間に複数の大手企業で大規模な漏洩が発生しています
今後の対策と国際的な連携はどうなるのか
日本航空は、影響を受けた顧客に対して個別に連絡を行い、フィッシングメール(実在の組織を装い情報を盗むメール)や詐欺電話、偽サイトへの警戒を呼びかけるとしています。
国家レベルでは、小泉進次郎(Shinjiro Koizumi)防衛大臣がピート・ヘグセス(Pete Hegseth)米国防長官と会談し、国内外で相次ぐ悪意あるサイバー活動への対策について協議しました。両国は、市民生活や経済活動、国家安全保障への深刻な影響を防ぐため、協力と調整を強化することで合意しています。
よくある質問
Q. クレジットカード情報は漏洩したのか?
A. 日本航空の発表によると、クレジットカード番号は漏洩していません。
編集部の見方
短期間に数千万件規模の漏洩が相次いでいる現状は、日本の企業全体が標的となっている可能性を示唆しています。特に今回のJALの事例のように、自社ではなく外部のITプロバイダーが起点となるケースは、現代のデジタルインフラにおけるリスクのあり方を改めて突きつけています。 ユーザー側としては、漏洩した情報を悪用した「なりすまし」の連絡に注意し、不審なリンクは開かないといった基本的なリテラシーを再確認することが重要です。また、政府が打ち出す緊急対策パッケージの内容が、具体的にどのような企業の防御力向上につながるのかを注視していく必要があります。
関連記事
- 楽天トラベル関連サイトで個人情報流出か、最大260万件が対象に
- AIエージェントを悪用したマルウェア感染の危険性、ダウンロードフォルダでの起動に注意
- OpenAIを提訴、GPT-4oが投薬中止を指示し女性が死亡したと遺族が主張
- セキュリティニュースの記事一覧
出典
- Japan Airlines warns of data breach as country grapples with multiple cyber incidents(The Record、英語記事を要約・翻訳) — 2026-10-29
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント