インドアゴルフスクールを運営するステップゴルフ(STEPGOLF)は、業務システムと予約システムへの不正アクセスにより、最大21万5000件の個人情報が漏えいした可能性があると発表しました。漏えいした項目には氏名や住所のほか、暗号化されていなかった口座番号や顔写真、要配慮個人情報が含まれています。同社は11月5日に異常を検知し、現在は外部専門機関による調査と緊急対策を進めています。
何が起きたのか
ステップゴルフの業務システムおよび予約システムが第三者から不正アクセスを受けました。過去の記録を確認したところ、10月23日と25日にもアクセスがあり、データベースのバックアップファイルなどが外部に流出した可能性が極めて高いことが判明しています。
漏えいした可能性があるのは、現在および過去の会員、ならびに無料体験申込者のデータです。最大21万5000件という数値はデータベース上の登録件数であり、実際の対象人数や範囲については現在調査が行われています。
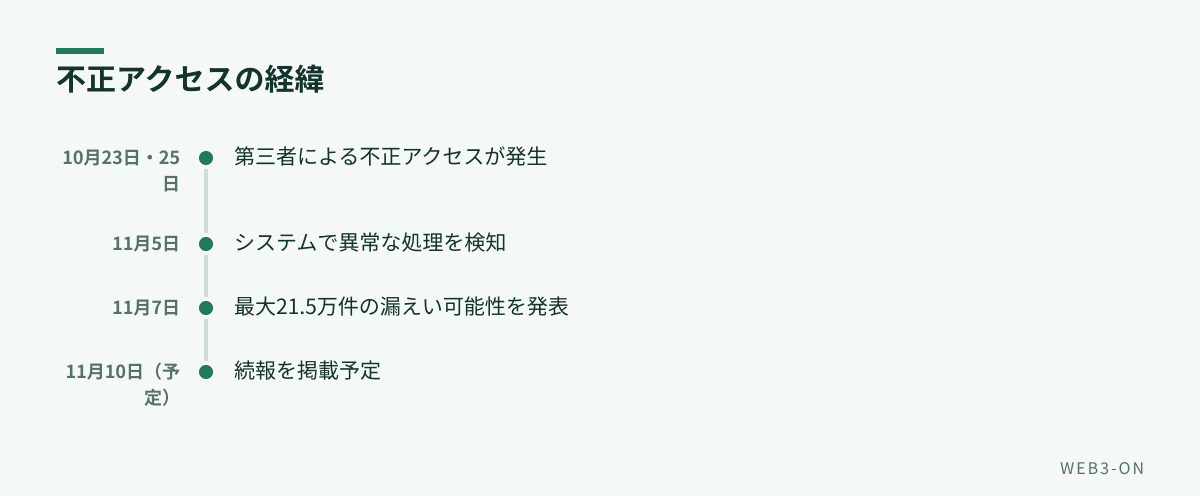
図1: 検知から発表までの流れ
どのような情報が漏えいしたのか
漏えい項目には、氏名、住所、電話番号、メールアドレスといった基本情報のほか、金融機関名や口座番号などの口座振替情報が含まれています。特に銀行口座情報は暗号化されていなかったとのことです。
さらに、顔写真や「要配慮個人情報」も対象となっています。要配慮個人情報とは、病歴や健康診断の結果、人種や信条など、取扱いに特に配慮を要する情報として法令で定められている情報のことで、同社が具体的に何を収集していたかは明かされていません。
一方で、クレジットカード情報と本人確認書類については、当該システムで保有していなかったため、影響はないとしています。
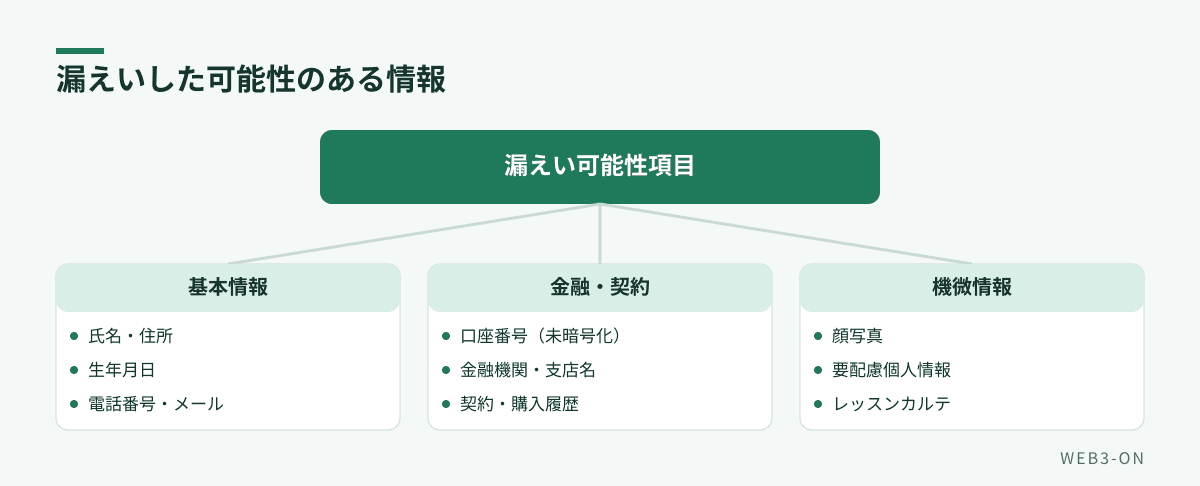
図2: 多岐にわたる個人データが対象
今後の対応はどうなるのか
同社はすでにアクセス元の遮断や認証情報の変更といった緊急対策を完了させています。また、外部のセキュリティ専門機関に詳細な調査を依頼しており、11月10日をめどに続報を掲載する予定です。
対象となる利用者には、準備が整い次第、メールなどで個別に連絡が行われます。なお、予約やレッスンの利用については、通常通り可能であるとしています。
よくある質問
Q. クレジットカード情報は漏えいした?
A. いいえ。クレジットカード情報と本人確認書類は同システムで保有していなかったため、影響はないと発表されています。
編集部の見方
口座番号が暗号化されずに保存されていた点は、セキュリティ管理体制に課題があったと言わざるを得ません。顔写真や要配慮個人情報といった機微なデータまで流出した可能性があり、なりすましやフィッシング詐欺などの二次被害への警戒が必要です。
関連記事
- ロート製薬で約280万人分の個人情報漏えい、クレカ情報も流出
- ソニー系ISPで個人情報漏えい、約250万件の顧客データが流出
- 金融特化LLM「PLaMo 3.0 Fin」公開、自社サーバーで運用可能な国産AI
- セキュリティニュースの記事一覧
出典
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント