ソニーグループ(Sony Group Corporation)の子会社であるソニーネットワークコミュニケーションズで、約250万件の顧客情報が漏えいしました。インターネットサービスプロバイダー(ISP:インターネット接続業者)を運営する同社が発表したものです。流出したデータには氏名や電話番号などが含まれており、NTTドコモのサービス利用者にも影響が及んでいます。
どのような情報が漏えいしたのか
漏えいが確認されたのは、同社のインターネット接続サービス「So-net」などの会員データベースです。流出したレコード数は合計で2,585,481件にのぼり、氏名、電話番号、メールアドレス、ユーザーID、生年月日、性別、インターネット接続IDが含まれています。
また、一部のメールサービスにおいて54,401件のメールアドレスとアカウントパスワードも漏えいしました。同社は対象ユーザーに対し、パスワードの変更を推奨しています。なお、銀行口座やクレジットカードなどの決済情報は含まれていないとしています。
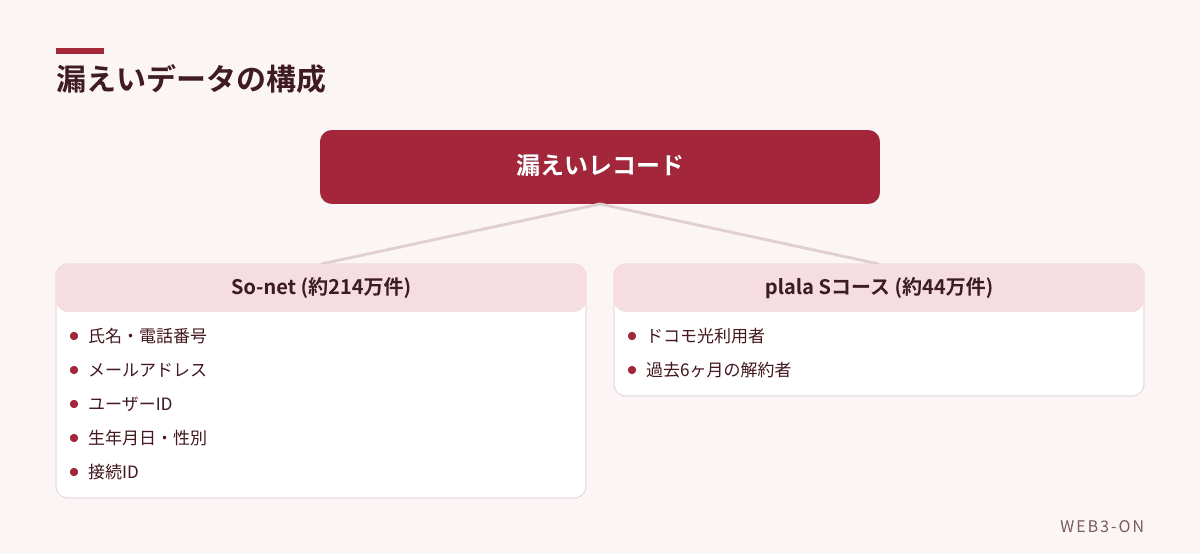
図1: 流出した約258万件の内訳と項目
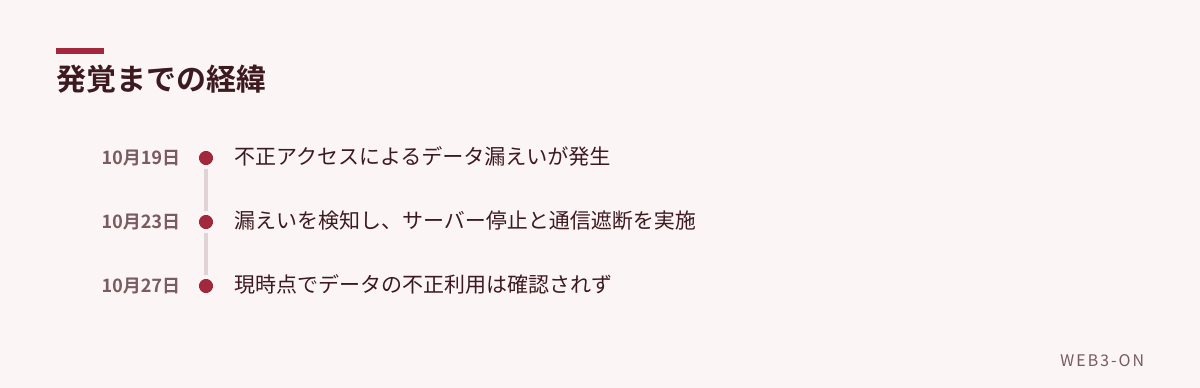
図2: 攻撃発生から検知までの流れ
なぜNTTドコモの利用者まで影響を受けるのか
今回の漏えいには、So-netのほか「plala(Sコース)」のレコード443,495件が含まれています。このコースは、NTTドコモ(NTT Docomo)がドコモ光サービスの提供をソニーネットワークコミュニケーションズに委託しているため、ドコモの利用者にも影響が出ました。
NTTドコモは、現在のサービス利用者および過去6ヶ月以内に解約した人が対象になると通知しています。あわせて、dポイントクラブやユニバーサル・スタジオ・ジャパン(USJ)のキャンペーンを装い、個人情報を入力させるフィッシングメール(偽サイトへ誘導し情報を盗む手法)への注意を呼びかけています。
国内で相次ぐ大規模なデータ漏えいの現状
日本国内では、今年に入り価値の高い企業やプロバイダーを標的としたサイバー攻撃が頻発しています。KDDIでの1,200万人規模の漏えいや、GMOインターネットグループのサーバーへのマルウェア攻撃、IDCフロンティアへのランサムウェア攻撃などが報告されています。
また、2025年初頭にはNTTが法人顧客18,000件のデータを盗まれる被害に遭いました。こうした前例のない頻度で発生する脅威を受け、日本政府は月曜日に緊急会議を開き、対応策を検討しています。
よくある質問
Q. クレジットカード情報は漏えいしましたか?
A. いいえ。ソニーネットワークコミュニケーションズは、銀行口座や支払いカードなどのアカウント詳細は漏えいしていないと発表しています。
編集部の見方
インフラを担うプロバイダーが狙われることで、委託先を経由して他社のユーザーまで巻き込まれる「サプライチェーン攻撃」のような構造が浮き彫りになりました。特にパスワードが流出したケースでは、他のサービスで同じパスワードを使い回しているユーザーが二次被害に遭うリスクが高いため、早急なパスワード変更と多要素認証の導入が不可欠だと考えられます。
関連記事
- 日本航空(JAL)で顧客情報流出、ITプロバイダー経由で9万人以上に影響
- 楽天トラベル関連サイトで個人情報流出か、最大260万件が対象に
- AIエージェントを悪用したマルウェア感染の危険性、ダウンロードフォルダでの起動に注意
- セキュリティニュースの記事一覧
出典
- Sony ISP subsidiary data breach exposes 2.5 million customer records(BleepingComputer、英語記事を要約・翻訳) — 2026-10-29
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント