ロート製薬(Rohto Pharmaceutical)は11月6日、通信販売システムへの不正アクセスにより、顧客279万7545人分の個人情報が漏えいしたと発表しました。流出したデータには氏名や住所のほか、一部の顧客のクレジットカード情報や通話音声データが含まれています。同社は外部専門機関と連携して調査を行い、被害状況の特定と再発防止策を講じています。
何が起きたのか
第三者が電話システムのアカウント情報を不正に利用して侵入し、そこを経由して複数の顧客管理システムから情報を取得していました。漏えいした項目は氏名、住所、電話番号で、対象者によって内容は異なります。
特に深刻なのは、2025年9月10日から2026年9月5日までの期間に記録された通話音声データです。このうち9715人分において、クレジットカード番号と有効期限が不正に取得されていました。
なお、セキュリティコードやパスワードなどの認証情報は含まれておらず、現時点でこの漏えいに起因する二次被害は確認されていないとしています。
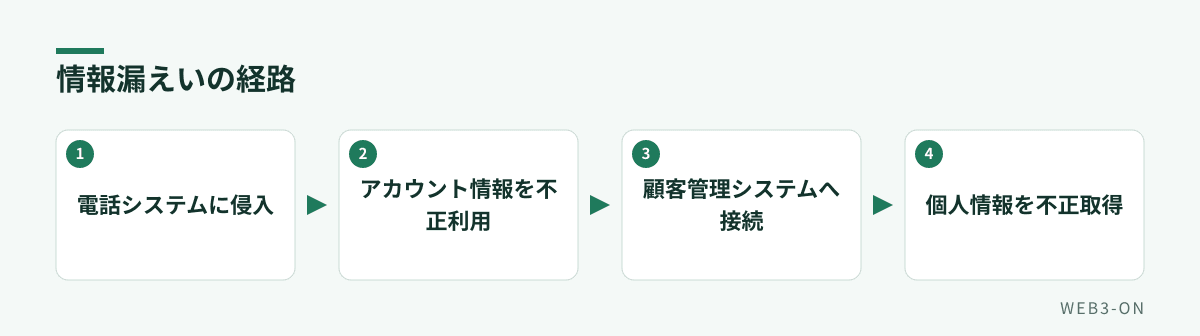
図1: 第三者が電話システムを足がかりに顧客データへ到達した流れ
なぜ重要でどのような対策をとったのか
今回の事案は、電話システムのサービス事業者から不審なアクセスの報告を受けたことで発覚しました。クレジットカード情報の流出を伴うため、同社はカード会社と連携して不正利用の監視を行っています。
対象となる顧客には郵送やメールで順次連絡しており、カードの再発行費用を顧客が負担しなくて済むようカード会社に依頼したとしています。
再発防止策として、関係アカウントのパスワードを一斉に変更しました。また、電話口でクレジットカード番号を聴取することを停止し、書面による支払い手続きへと切り替えています。
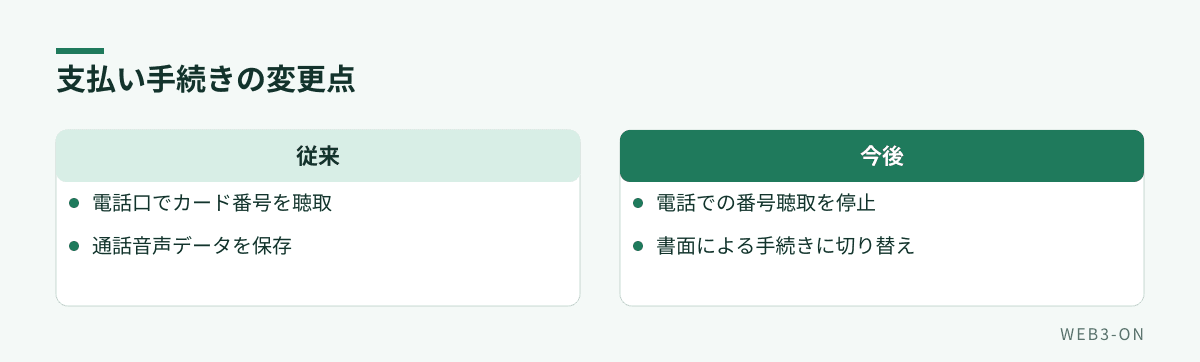
図2: 再発防止策による運用の変更
よくある質問
Q. クレジットカードのセキュリティコードも漏えいした?
A. いいえ。ロート製薬の発表によると、セキュリティコードやパスワードなどの認証情報は含まれていないとしています。
編集部の見方
電話口でカード番号を聴取し、それが音声データとして保存されていた点が今回の被害を拡大させた要因と考えられます。利便性と引き換えにリスクの高い運用をしていた可能性があり、今後のEC業界では音声データの保存を避ける、あるいはより厳格な暗号化を行うなどの運用の見直しが加速すると予想されます。
関連記事
- ソニー系ISPで個人情報漏えい、約250万件の顧客データが流出
- OpenAIのGPT-6 CyberがFirefoxの脆弱性81件などを発見
- Gemini Omni 1.2 Flash登場、最大15秒の動画生成が可能に。料金は30%値下げ
- セキュリティニュースの記事一覧
出典
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント