OpenAI(オープンエーアイ)が、サイバーセキュリティに特化した新AIモデル「GPT-6 Cyber」を発表しました。このモデルはFirefox(ファイアフォックス)で81件の未知の深刻な脆弱性を発見し、Linux(リナックス)カーネルの948件の欠陥に対して動作するエクスプロイトを開発したといいます。脆弱性とはソフトウェアの欠陥で、攻撃者に悪用される恐れがあるものです。
GPT-6 Cyberは何を発見したのか
GPT-6 Cyberは、ウェブブラウザのFirefoxにおいて、これまで知られていなかった深刻な脆弱性を81件発見しました。OpenAIによれば、このモデルは脆弱性の発見だけでなく、その影響の検証や修正プログラム(パッチ)の開発まで支援できるとしています。
また、Linuxカーネルの研究では2,308件の潜在的な欠陥を特定しました。そのうち1,724件の再現に成功し、権限のないユーザーがルート権限(最高管理権限)を取得できる「ローカル権限昇格」のエクスプロイトを948件開発したとしています。
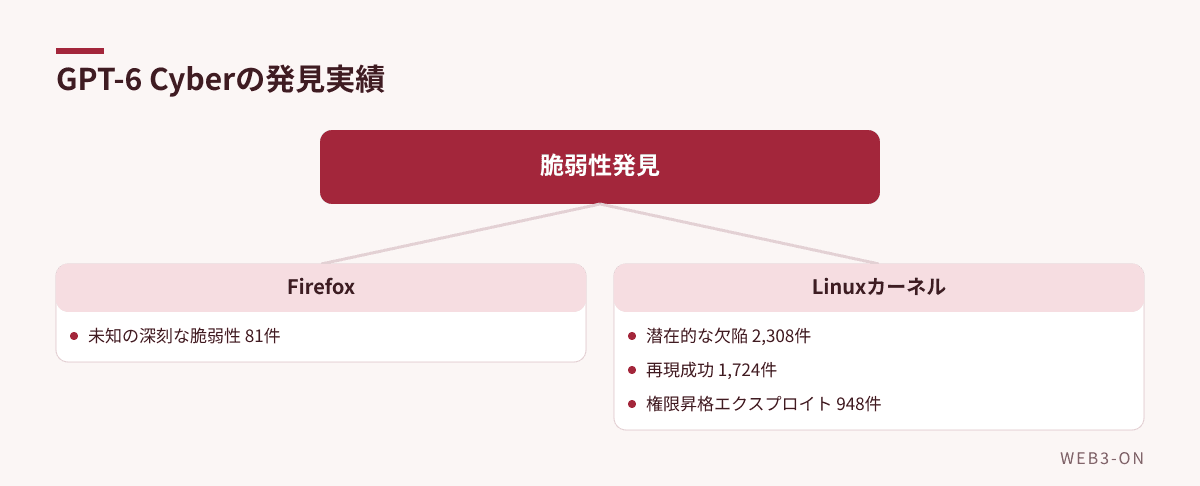
図1: 主要ソフトウェアにおける脆弱性発見と検証の結果
なぜこの能力が重要視されるのか
ベンチマークテスト「ExploitGym」において、GPT-6 Cyberは脆弱性の攻撃成功率が48.5%に達し、前モデルのGPT-5.6 Cyber(32.1%)を大きく上回りました。OpenAIは同社の準備フレームワークにおいて、このモデルのサイバーセキュリティ能力を「高い(High)」から「致命的(Critical)」へと引き上げています。
AIによる攻撃の自動化は現実的な脅威となっており、中国のハッカーがAI駆動のフレームワークを用いて世界200以上の組織を攻撃した事例などが報告されています。防御側がAIを用いて脆弱性を修正できる時間は限られており、早急な対応が必要な状況です。
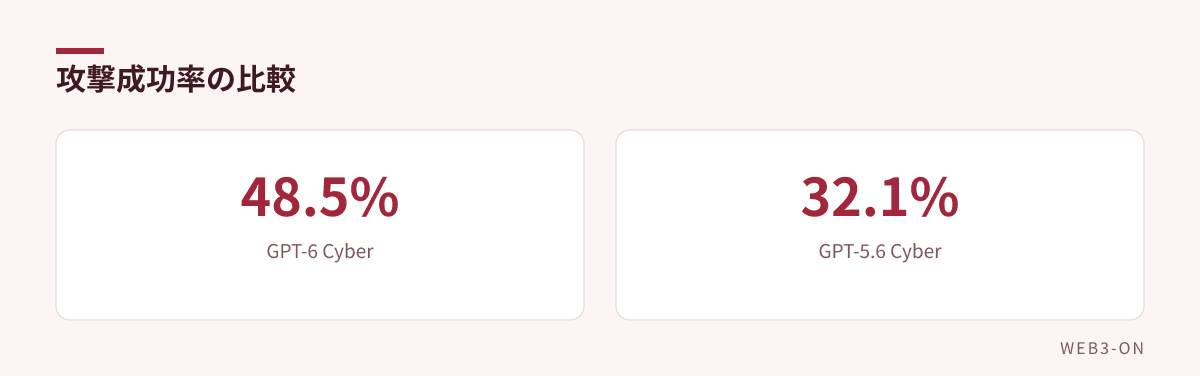
図2: ExploitGymベンチマークにおける脆弱性のエクスプロイト成功率
今後の提供範囲はどうなるのか
現在、GPT-6 Cyberは一般公開されておらず、承認された一部の顧客が参加する「Daybreak Red」プログラムに限定して提供されています。今後、すべてのDaybreak Red顧客へアクセス権を拡大する計画です。
また、防御側が脆弱性の調査や修正の検証を行うための「Daybreak Blue」プログラムも展開しています。OpenAIは今後、これらのプログラムを拡大し、あらゆる規模の組織や独立した研究者、オープンソースのメンテナーに提供することを目指しています。
よくある質問
Q. 一般ユーザーもGPT-6 Cyberを使えますか?
A. いいえ、現在は一般公開されていません。承認された一部の顧客が参加する限定的なプログラムでのみ提供されています。
編集部の見方
AIが脆弱性の発見から攻撃コードの作成までを完結させる能力を得たことで、サイバー戦のスピードが劇的に加速すると考えられます。攻撃者が同様の能力を手にする前に、防御側がAIを用いて先手を打ってパッチを適用できるかという「時間との戦い」の局面に入ったと言えるでしょう。
関連記事
- OpenAIが「Images 2.6」を発表、生成速度50%向上とGIFアニメ作成に対応
- AIスクレイピング拒否の共通規格をOpenAIやGoogleらが導入へ
- Thrive HoldingsがADTを買収、OpenAIと連携しAIセキュリティを強化
- セキュリティニュースの記事一覧
出典
- OpenAI's new GPT-6 Cyber AI finds 81 Firefox flaws, 948 Linux bugs(BleepingComputer、英語記事を要約・翻訳) — 2026-11-07
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント