米連邦捜査局(FBI)は、AI搭載のペネトレーションテスト(侵入テスト)フレームワークである「ARTEX」が悪用され、世界中でサイバー攻撃が行われていると警告しました。このツールは攻撃の自動化を可能にし、短時間で特権アクセスを奪取する能力を持っています。AIが攻撃のハードルを下げ、被害規模を急速に拡大させている現状を浮き彫りにしています。
ARTEXは何を自動化し、どのような被害を出したのか
ARTEXはGo言語で書かれた自律型のペネトレーションテスト(システムに意図的に侵入し、脆弱性を探るテスト)フレームワークです。外部の大規模言語モデル(LLM)であるOpenAIのGPTやAnthropicのClaude、DeepSeek、Grokなどと連携し、偵察から脆弱性の発見、システムの攻略、権限昇格、データ窃取までを、人間の介入をほとんど受けずに自動で実行します。
FBIによると、このツールを用いることで攻撃者は複雑な操作を同時に行えるようになり、標的の選定から特権アクセスの奪取までを3時間未満で完了させるケースもあるといいます。具体例として、ConnectWiseのサプライチェーン攻撃(供給網を介した攻撃)によるMicrosoft 365環境への侵入や、韓国の金融機関を標的とした攻撃が挙げられており、後者では約6万7000人分の個人情報が流出したとされています。
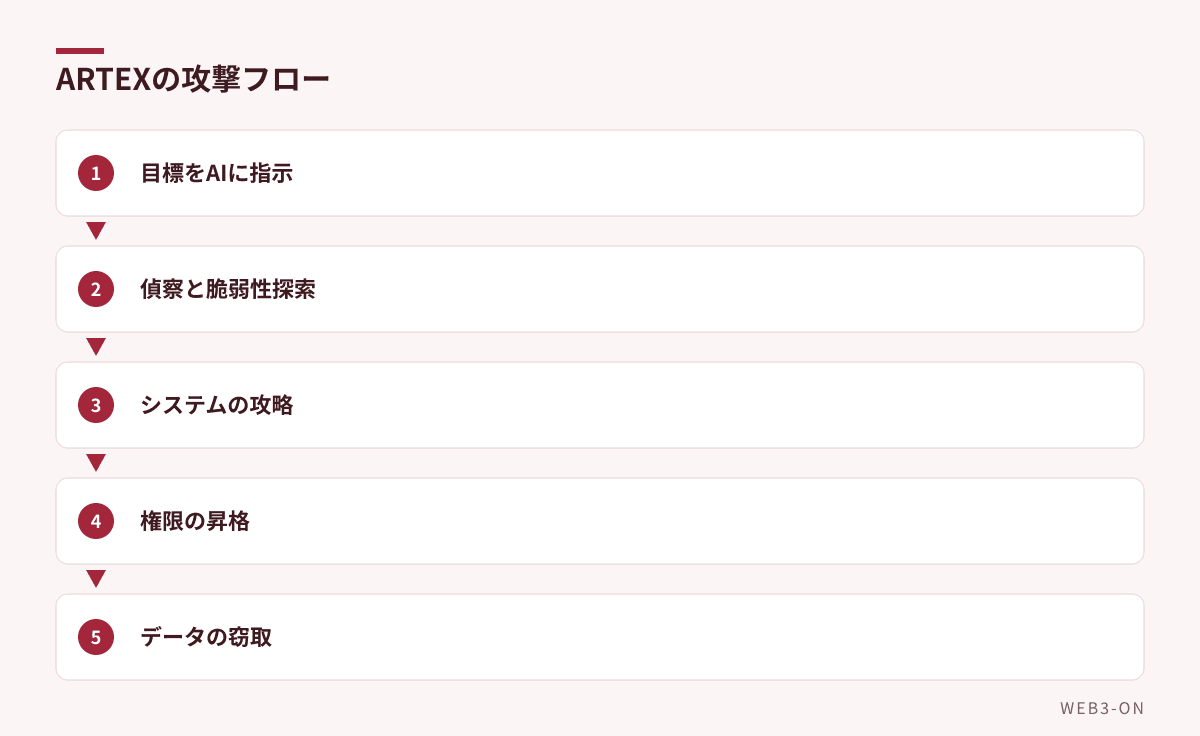
図1: AIエージェントが自律的に攻撃を完結させる流れ
なぜAIツールの悪用が深刻な脅威となるのか
最大の懸念は、技術的な専門知識が少ない攻撃者であっても、AIエージェントに目標を指示するだけで高度な攻撃を大規模に展開できる点にあります。特に、パートナーポータルや古いレガシーサービス、サードパーティ製連携機能など、管理者がつい見落としがちなシステムの脆弱性を特定することに長けています。
もともとARTEXは2026年7月にGitHubで公開されましたが、悪用が判明したため開発者はリポジトリを削除しました。しかし、現在はコミュニティによるコピー(フォーク)やアーカイブ、さらには「ARTEX PRO」という商用版まで出回っており、11月時点で1,600以上の公開コンソールが確認されるなど、完全に排除することが困難な状況にあります。
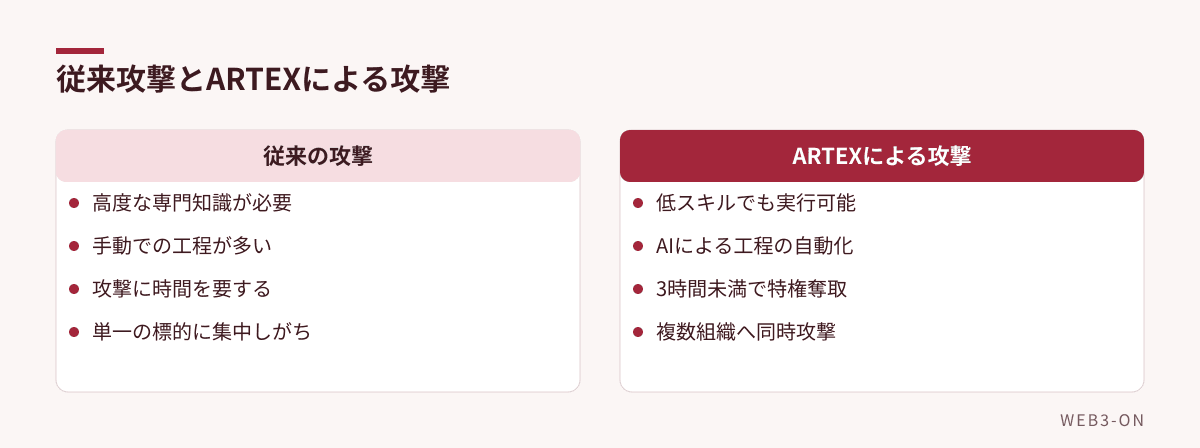
図2: AI導入による攻撃速度とハードルの変化
今後の対策と防御側はどう動くべきか
AIによる攻撃は速度が非常に速いため、セキュリティアラートが鳴った時点ではすでに侵入を許している可能性があります。これに対抗するため、研究者のMalwareMustDie氏は、ARTEX特有の攻撃パターンや不審なネットワークリクエストを検知するためのオープンソースのシグネチャーパック(検知ルール集)を公開しました。
FBIは組織に対し、インターネットに公開しているアプリケーションのセキュリティ強化や、クラウド管理インターフェースへのアクセス制限を推奨しています。また、APIへのレート制限(短時間の過剰なリクエストを制限すること)を導入し、不自然な自動リクエストの急増や、予期せぬ権限変更がないかを監視することが重要であると呼びかけています。
よくある質問
Q. ARTEXはどのようなAIを使っているのですか?
A. 独自のモデルは持たず、OpenAIのGPT、AnthropicのClaude、DeepSeek、GLM、Grok、Kimiなどの外部LLMと連携して動作します。
編集部の見方
これまでAIは主にフィッシングメールの文面作成などの「準備段階」で利用されてきましたが、ARTEXの登場は、攻撃の「実行段階」そのものが自律的に自動化されたことを意味します。特に、複数のLLMを切り替えて利用できる柔軟性は、防御側が想定する単一の攻撃パターンを容易に突破させる可能性があり、サイバー攻撃の「民主化」とも言える危険な状況です。
企業は、従来の境界防御だけでなく、内部での不審な挙動を即座に検知する「ゼロトラスト」的なアプローチを加速させる必要があります。まずは公開されている検知ルールを導入し、自社の資産(特に古いシステムや外部連携ツール)の棚卸しを行うことから始めるべきでしょう。
関連記事
- Alibabaが最上位AI「Qwen4-Max」を正式リリース、小規模モデルの公開も予告
- Appleが「Secure Exclaves」を公開、カメラとマイクのデータをOSから隔離
- 無印良品で最大2726万件の個人情報流出か、クレジットカード情報も対象
- セキュリティニュースの記事一覧
出典
- FBI warns ARTEX AI hacking tool is powering global cyberattacks(BleepingComputer、英語記事を要約・翻訳) — 2026-11-16
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント