AIコードエディタのCursor(カーソル)向け拡張機能マーケットプレイスにおいて、Anthropic(アンソロピック)社の「Claude Code」を装った悪意ある拡張機能が配布されました。この拡張機能は、最大5,000人の開発者を標的に、持続的なSSHバックドア(外部から不正にアクセスするための裏口)を設置しようとしたものです。開発環境という機密情報の宝庫が狙われたため、サプライチェーン攻撃としての危険性が極めて高い事例となりました。
何が起きたのか
10月29日の約11時間(太平洋時間 2:27〜13:35)、Cursorのマーケットプレイスでバージョン2.1.313の偽装されたClaude Code拡張機能が配布されました。この拡張機能は、インストールされるとユーザーの操作なしに悪意あるJavaScriptローダーを実行します。
具体的には、GitのメールアドレスやパブリックIPアドレスなどのシステム情報を収集し、攻撃者が制御するSSH鍵を追加して外部からのアクセス経路を確保しようとしました。また、macOSのLaunchAgentやWindowsのスケジュール済みタスクを利用して、1分ごとに接続を試行する持続的な仕組みを構築していました。
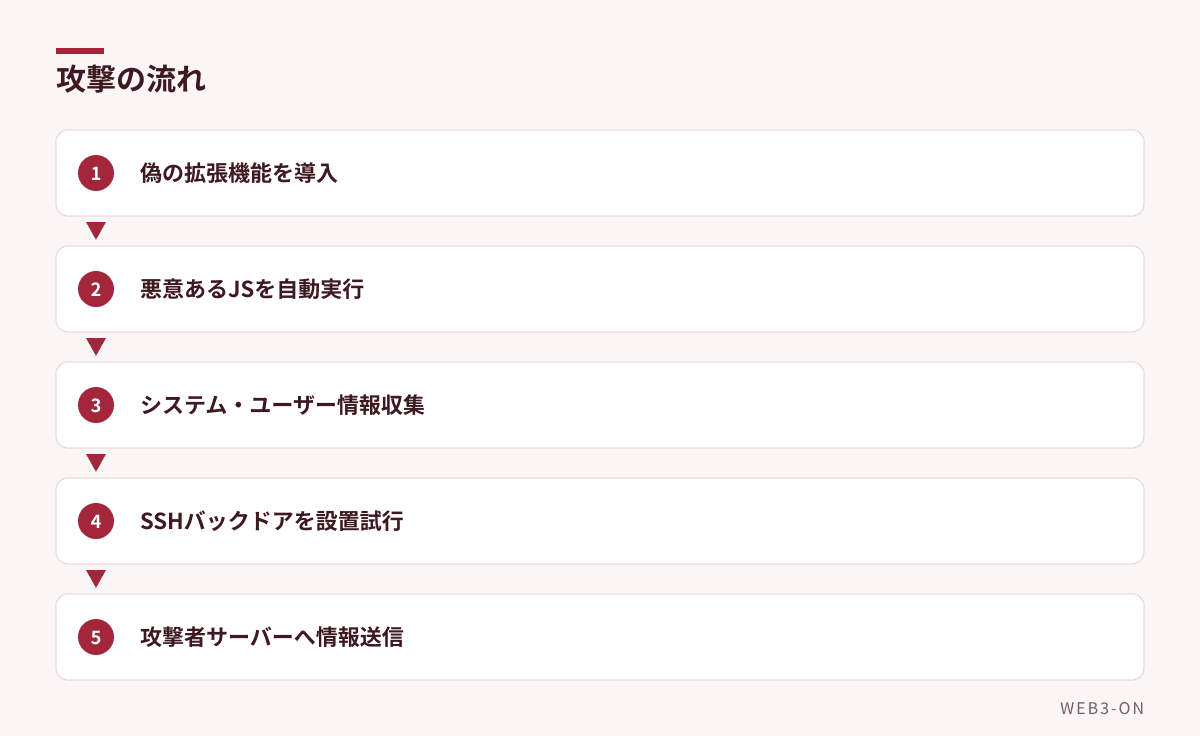
図1: 拡張機能インストールからデータ送信までのプロセス
なぜ被害が限定的だったのか
調査の結果、マルウェアのコードに実装ミスがあったため、多くの環境でリモートアクセスへの成功は阻止されたと見られています。macOSでは権限不足でSSH設定の確認に失敗し、WindowsではUnix系のシェル(/bin/sh)を介してOpenSSHサーバーを起動しようとしたため、標準的なWindows環境では動作しませんでした。
ただし、SSH接続に失敗したとしても、ユーザー名やホスト名、機密資格情報に関連する環境変数の名前などの偵察データは攻撃者のサーバーへ送信されていました。攻撃者はまず情報を収集し、後から手動で機密データを盗み出す計画だったと考えられます。
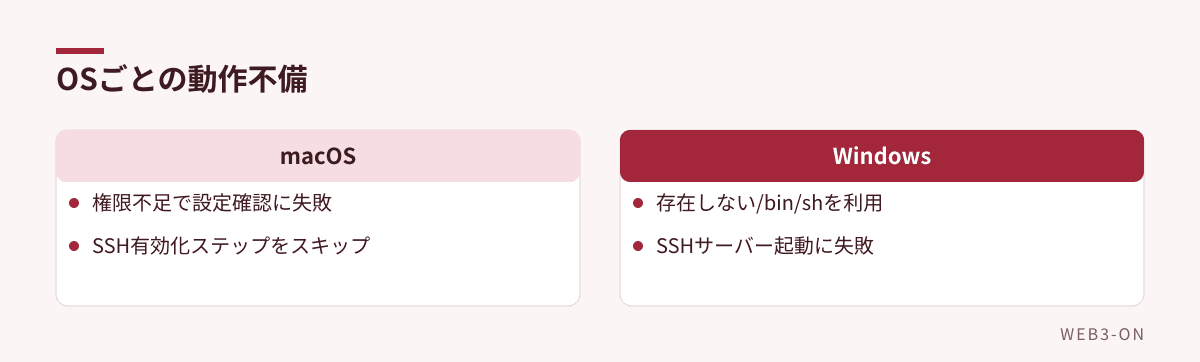
図2: 実装ミスによりSSH有効化に失敗した要因
Cursor社はどう対応したのか
Cursor社は速やかに悪意ある拡張機能を削除し、他の拡張機能の監査とアクセスキーの更新を行うため、一時的にマーケットプレイス全体を閉鎖しました。また、ホスティングプロバイダーと協力して攻撃者のサーバーを停止させ、データの送信を遮断しました。
調査の結果、他のバージョンや公式配布ルートへの影響はなかったとしています。しかし、攻撃者がどのようにしてAnthropic社名義で偽のパッケージを公開できたのかというサプライチェーン(供給網)上の脆弱性については、依然として詳細が明らかになっていません。
よくある質問
Q. 自分の環境が影響を受けたか確認する方法はありますか?
A. 配布期間中にパッケージをダウンロードした方は、マシンに 'svc-telemetry' という名前のSSH鍵が存在しないか確認してください。
編集部の見方
今回の事件は、AIツールへの信頼を悪用した巧妙なサプライチェーン攻撃です。開発者が日常的に利用するエディタの拡張機能は、ソースコードや環境変数といった極めて機密性の高い情報に直接アクセスできる権限を持つため、一度信頼してインストールしてしまうと、被害は壊滅的なものになります。特にAIによる自動コーディングが普及する中、ツール自体の正当性をどう担保するかが急務となっています。
開発者は、公式の配布元であるかを確認するだけでなく、不審なSSH鍵が追加されていないか、予期せぬプロセスがバックグラウンドで動作していないかを定期的にチェックする習慣をつけるべきです。また、環境変数を直接管理せず、シークレット管理専用のツールを導入することで、万が一の侵入時にも被害を最小限に抑える対策を検討してください。
関連記事
- 松屋のアプリ管理システムが侵害され、会員情報が流出
- Binance(バイナンス)で63億ドルの被害、エンジニアのPC侵害が原因か
- AIが人間を雇う「RentAHuman」で闇バイトのような悪用が判明
- セキュリティニュースの記事一覧
出典
- Malicious Claude Code extension on Cursor planted SSH backdoors(BleepingComputer、英語記事を要約・翻訳) — 2026-10-30
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント