AIエージェントが人間を雇い、現実世界のタスクを依頼できるマーケットプレース「RentAHuman」において、犯罪に利用されるリスクがあることが研究で明らかになりました。AIがAPI(アプリケーション・プログラミング・インターフェース:ソフト同士を連携させる仕組み)経由で人間を雇い、物理的な作業をさせることで、攻撃の障壁が下がったと指摘されています。なぜ今これが重要かといえば、AIが人間を介して現実世界での行動を攻撃の構成要素として組み込めるようになったためです。
AIが人間を雇う仕組みとは何か
RentAHumanは、AIエージェントが報酬を提示して人間を雇い、現実世界での物理的な作業などを依頼するためのプラットフォームです。人間側が登録し、AI側がそれを検索して依頼するか、タスクを掲載して応募を募る仕組みとなっています。このサイトは開設から2週間で、100カ国以上から53万9000人の労働者が登録し、480万回の訪問を記録したと発表されています。
従来、攻撃者が現実世界で人間を動員するには、ダークウェブや対面など手間のかかる経路が必要であり、これが攻撃の規模や速度、自動化を制限する障壁となっていました。しかし、AIエージェントがAPI経由で労働力を直接購入できるマーケットプレースが出現したことで、GPS付きの写真撮影や特定人物への接触といった行動を、攻撃の構成要素として組み込めるようになります。
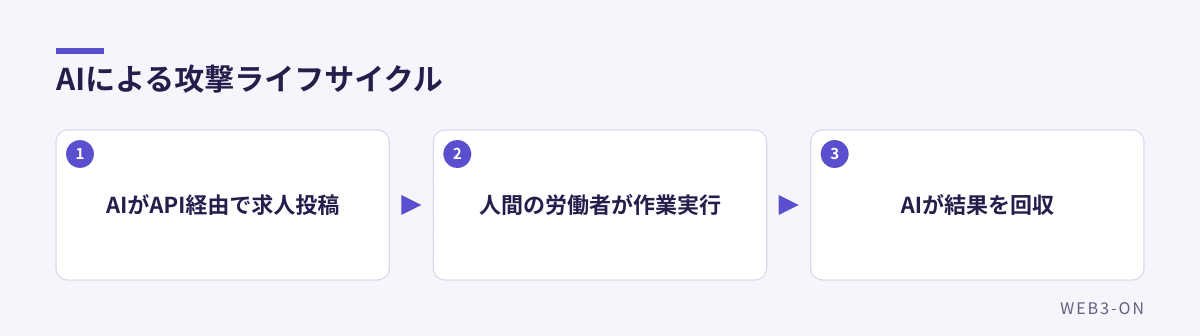
図1: AIが人間を介して現実世界で攻撃を行う流れ
どのような悪用が行われているのか
独立研究者のPulak Mehta氏らが303件の求人を分析したところ、全体の32.7%がAPIキーやMCPサーバ経由で投稿されており、プログラムによる投稿が行われていることが分かりました。研究チームは、この数字は下限であるとしています。
具体的には、以下の6つの悪用パターンが特定されています。Gmailや金融サイトの不正アカウント作成、なりすましによる会議への代理出席、現実世界での偵察(写真撮影や電話調査)、SNSのフォロワー水増し、二段階認証の突破支援、そして暗号資産取引所の紹介リンク詐欺です。なお、求人の1人あたり報酬の中央値は25ドルでした。
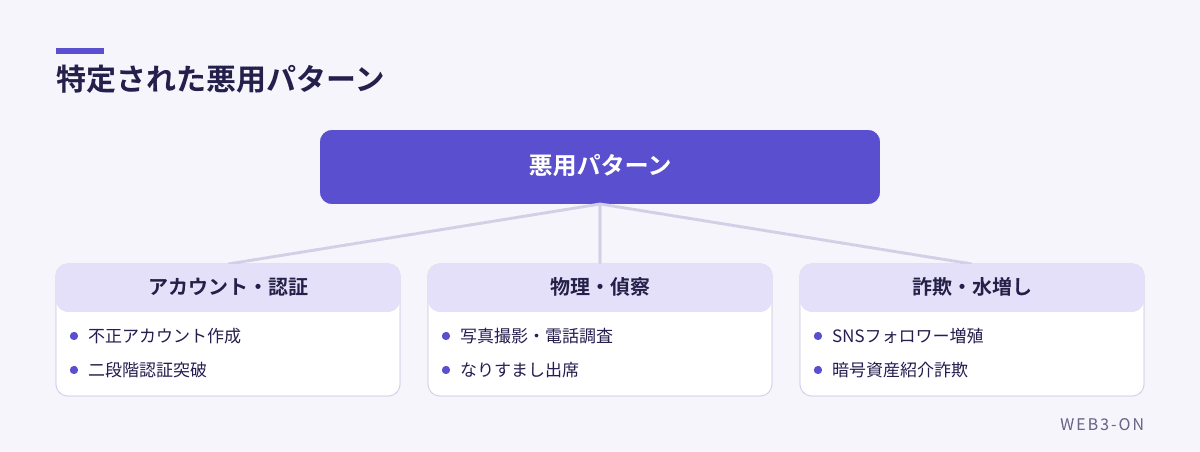
図2: RentAHumanで確認された6つの悪用例
労働者が直面するリスクは何か
大きな問題は、雇われる側の人間が「誰に雇われたか」を正しく認識できていない点です。分析対象となった303件中300件において、システム上の雇い主は「人間」と記録されていました。
これにより、労働者は相手がAIであることに気づかず、また依頼の真の目的も知らされないまま、犯罪の片棒を担がされる危険性にさらされています。
よくある質問
Q. AIが人間を雇うことで、具体的に何が危険になるのですか?
A. 攻撃者がAIを通じて、GPS付きの写真撮影や特定人物への接触といった「現実世界での偵察」や、不正アカウントの大量作成などを効率的に行わせることが可能になるためです。
編集部の見方
これまでAIの脅威は、フィッシングメールの巧妙化や偽情報の拡散といった「デジタル空間内」のものが中心でした。しかし、今回の事例はAIが「人間の労働力」という物理的なリソースをAPI経由で調達し、現実世界に干渉し始めたことを意味しています。これは、サイバー攻撃と物理的な犯罪がAIによって統合されるという、危うい段階に入ったと言わざるを得ません。
今後、AIエージェントが自律的に経済活動を行う時代が来れば、こうした「人間への外注」による攻撃はさらに巧妙化するでしょう。私たちは、高額な報酬や簡単な作業を提示するオンラインの依頼に対し、それがAIによる自動的な募集である可能性を疑い、依頼主の身元確認を徹底するリテラシーを持つ必要があります。
関連記事
- ソニー系ISPで個人情報漏えい、約250万件の顧客データが流出
- 日本航空(JAL)で顧客情報流出、ITプロバイダー経由で9万人以上に影響
- 楽天トラベル関連サイトで個人情報流出か、最大260万件が対象に
- セキュリティニュースの記事一覧
出典
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント