ハードウェアウォレット(暗号資産をオフラインで管理する専用デバイス)メーカーのTrezor(トレザー)は、一部の製品に秘密鍵などの情報を盗む不正なハードウェアチップが仕込まれていたことを認めました。東南アジアの販売店「CryptoBilis」で販売されたSafe 5というモデルの3台で確認されています。同社は対策済みのファームウェアを公開し、影響を受けた可能性のあるユーザーに注意を呼びかけています。
何が起きたのか:不正チップによる情報窃取
Trezorは、販売店CryptoBilisを通じて販売されたSafe 5の内部に、不正な回路基板が設置されていたことを確認しました。このチップはメインボードとディスプレイの間に配置されており、画面に表示されるリカバリーフレーズ(ウォレット復旧用の秘密の単語)やパスフレーズを監視し、盗み出す仕組みになっています。
盗まれた情報は暗号化され、セルラーネットワーク(携帯電話回線)を通じて攻撃者のサーバーへ送信されます。通信が不可能な場合はデータを保持し、接続されるまで繰り返し送信を試みる設計となっていました。
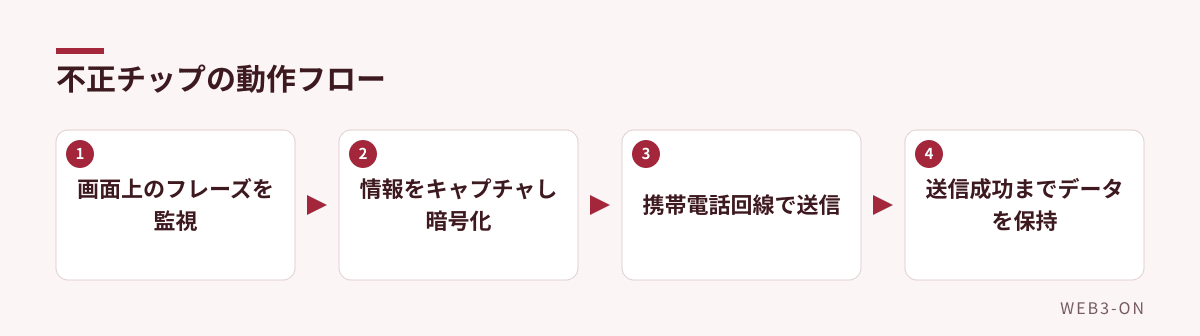
図1: 物理的に仕込まれたチップが情報を盗み出す流れ
なぜ重要か:サプライチェーン攻撃の脅威
今回の事件は、製品がユーザーに届く前の流通経路で細工が行われる「サプライチェーン攻撃」の一種です。デバイス自体の正規のファームウェア(制御ソフト)やセキュアエレメント(安全なチップ)を書き換えることなく、物理的なパーツを追加することで情報を盗んでいた点が特徴です。
対象となったのは2026年8月20日から9月23日の間にCryptoBilisで購入された製品です。現時点で資金盗難の報告はありませんが、物理的な細工が施されているため、ソフトウェア的な対策だけでは不十分なリスクがあります。
今後の対策と見どころ:流通網の大幅な縮小
Trezorは11月11日に、不正チップによる情報取得を阻止するファームウェア(バージョン2.13.1)をリリースしました。ただし、アップデート前に既に盗まれたフレーズは保護できないため、CryptoBilisで購入したユーザーには、新しいリカバリーフレーズを用いた新ウォレットへの資産移管を推奨しています。
また、同社はサプライチェーンの安全性を高めるため、世界的な販売店ネットワークを約80%削減しました。今後はより厳格な管理基準を満たすパートナーのみと取引し、物理的な改ざんリスクの低減を図る方針です。
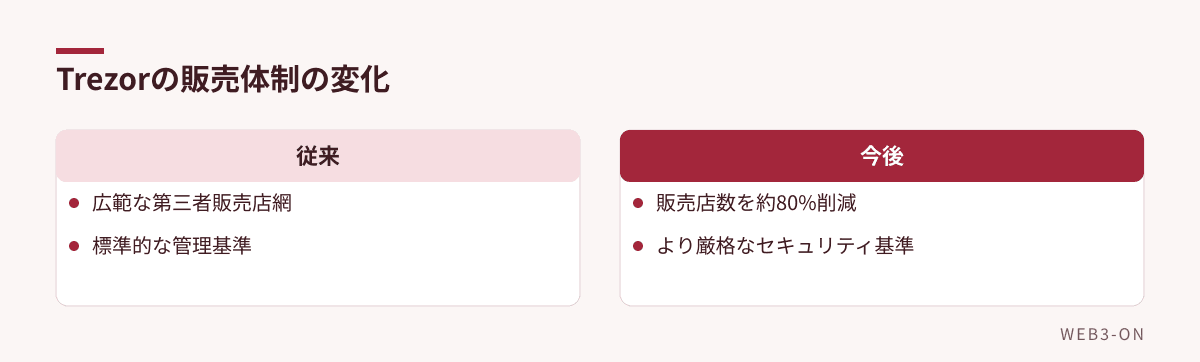
図2: サプライチェーン攻撃を受けたことによる体制変更
よくある質問
Q. ファームウェアを更新すれば完全に安全になりますか?
A. 最新版(2.13.1)は不正チップによる情報取得を阻止しますが、更新前に既に盗まれたリカバリーフレーズまでは救い出せません。CryptoBilisで購入した方は、新しいフレーズでウォレットを作り直すことが推奨されています。
編集部の見方
ハードウェアウォレットは「オフラインだから安全」と信じられがちですが、物理的なサプライチェーンの脆弱性が露呈した形となりました。特に、正規店以外や第三者の販売店を経由して購入する場合、物理的な改ざんリスクが伴うことを再認識させる事例です。今後は、メーカー直送品を選ぶか、開封時に内部に不審な部品がないかを確認する習慣がより重要になると考えられます。
関連記事
- AndGoなど3社、国産ウォレットとFireblocksの統合実証を完了 金融機関向けデジタル資産管理で活用へ
- Tangem、日本で暗号資産決済を本格展開 ー SBI出資先がUSDC対応のVisa決済を開始
- 【ハードウェア】Citadelが「SuiBall」を発表 ― Suiネイティブ初のハードウェアウォレット登場
- WEB3業界動向の記事一覧
出典
- Trezor confirms crypto-stealing implants in three wallets, releases fix(BleepingComputer、英語記事を要約・翻訳) — 2026-11-14
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント