AI搭載コードエディタのCursor(カーソル)でセキュリティ侵害が発生し、悪意ある拡張機能が配布されました。攻撃者は外部プロバイダーから盗んだ認証情報を使い、内部システムへのアクセスや顧客データの窃取を行っていました。最大5,000人の開発者がマルウェアにさらされた可能性があり、AI開発環境を標的にした攻撃の深刻さが浮き彫りになっています。なぜ今これが重要かといえば、AIインフラの脆弱性が連鎖的にユーザーへ影響を及ぼすリスクが具体化したためです。
何が起きたのか
Cursorは、AIインフラ提供企業のFireworks AI(ファイヤーワークスAI)から盗まれた認証情報を悪用し、攻撃者がCursorのマーケットプレイスを通じて悪意ある「Claude Code」拡張機能を配布したことを認めました。この拡張機能は、開発者のコンピュータに持続的なSSHバックドア(外部から不正にアクセスするための裏口)を設置しようとするJavaScriptを含むものでした。
また、攻撃者は内部システムにアクセスし、顧客データやAIコーディングエージェントの履歴などを窃取しました。これらの履歴に含まれていた未処理のAPI認証情報が、さらなるシステム侵害に利用されたとしています。影響を受けたのは、プライバシーモードを有効にしていなかった一部のユーザーです。
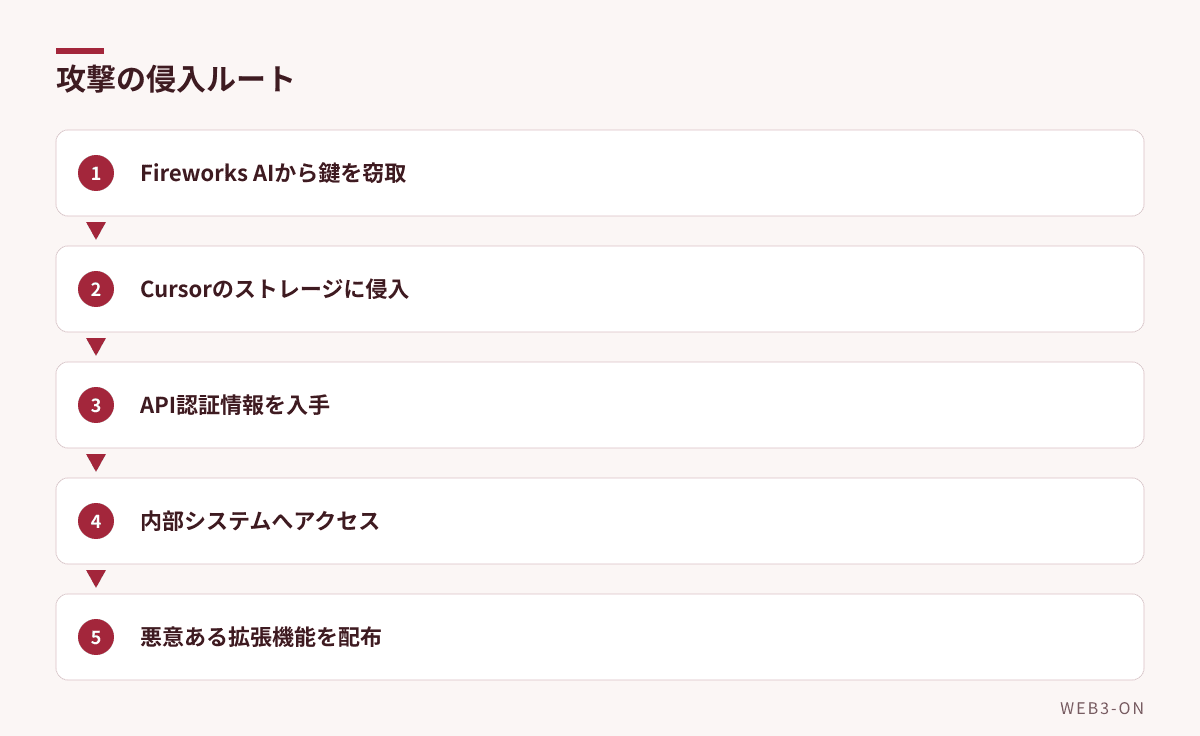
図1: 外部プロバイダーから始まり、最終的にユーザーへ到達するまでの流れ
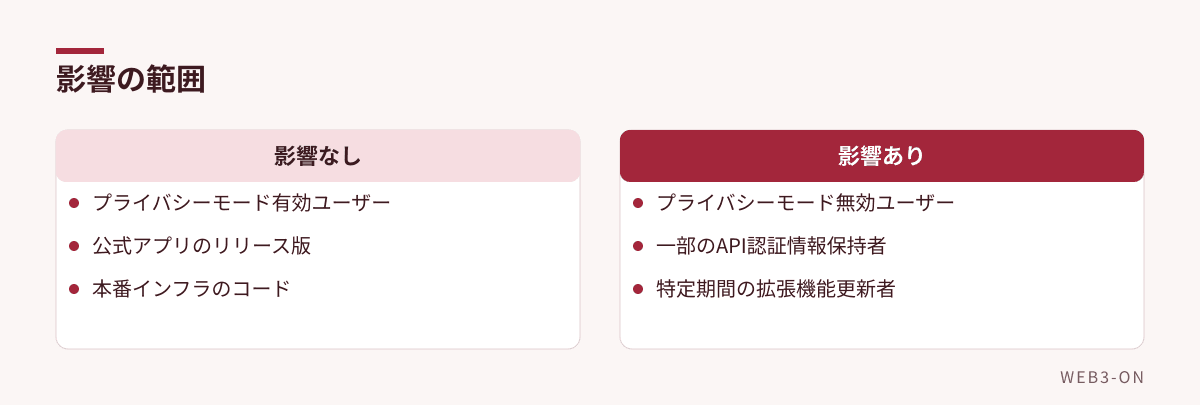
図2: ユーザー属性による影響の有無
なぜ今回の攻撃が重要なのか
今回の事件は、サイバーセキュリティ企業のWiz(ウィズ)が「Black October」と呼ぶ、AI開発プラットフォームを標的にした一連の攻撃の一環である点に重要性があります。攻撃者はAIモデルへのアクセス権を持つ認証情報を狙っており、盗んだ権限で高額なAI利用料金を発生させたり、モデルの蒸留(既存モデルの知識を抽出して模倣すること)を試みたりしています。
Cursor以外にもRailway(レイルウェイ)やNotion(ノーション)などが同様の侵害の影響を受けており、AIインフラを支えるサードパーティ製プロバイダーの脆弱性が、連鎖的に多くのサービスに影響を及ぼすリスクが明確になりました。
今後の対策はどうなるのか
Cursorは対策として、Fireworks AIからの推論トラフィック(AIモデルへのリクエスト処理)をすべて停止し、露出した認証情報の更新、マーケットプレイスの再構築、および本番インフラの再展開を実施しました。また、影響を受けた可能性のあるユーザーに対し、修復ガイダンスに従うよう呼びかけています。
今回の侵害では、プライバシーモードを有効にしていたユーザーのコードやプロンプトは影響を受けなかったと報告されており、設定によるデータ保護の有効性が示される形となりました。
よくある質問
Q. 自分のコードやプロンプトも盗まれた可能性があるか?
A. Cursorによると、本番インフラや公式リリース、およびプライバシーモードを有効にしていたユーザーのコードやプロンプトは影響を受けていないとしています。
編集部の見方
AIによるコーディング支援は爆発的に普及していますが、今回の事件は「利便性と引き換えに、どれだけの機密情報をAIに渡しているか」というリスクを突きつけました。特に、APIキーなどの認証情報がログや履歴に残ったままになり、それが攻撃者の足がかりになるという連鎖的な侵害の流れは、現代のクラウドネイティブな開発環境が抱える構造的な弱点と言えます。
ユーザーは、ツール側が提供するプライバシー設定を最大限に活用し、機密情報をAIに送信しない習慣をつける必要があります。また、信頼しているツールであっても、拡張機能のアップデート時には不審な挙動がないか注意を払い、公式のセキュリティ通知を常にチェックすることを推奨します。
関連記事
- Cursorの拡張機能に悪意あるClaude Codeが混入、SSHバックドアを設置
- 米司法省が北朝鮮の暗号資産窃取に対抗、バイナンス被害額の27億ドル超を凍結
- Trezorのハードウェアウォレットに不正チップが混入、3台で確認
- セキュリティニュースの記事一覧
出典
- Cursor confirms security breach led to malicious Claude Code extension(BleepingComputer、英語記事を要約・翻訳) — 2026-11-15
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント