サイバー攻撃の急増により、ソフトバンク(SoftBank)の宮川潤一社長が「人の手では対応しきれない」と現状の厳しさを明かしました。子会社のIDCフロンティア(IDC Frontier)で発生した不正アクセス被害への謝罪とともに、AIの進化が攻撃の高速化と脆弱性の大量発覚を招いている状況を説明しています。なぜ今これが重要かといえば、AIの進化がセキュリティの「矛」と「盾」の両面を劇的に加速させているためです。
何が起きたのか:OSSの脆弱性を突いた不正アクセス被害
ソフトバンク子会社のIDCフロンティアが提供するクラウドサービス「IDCFクラウド」において、10月7日に不正アクセスが発生しました。原因は、認証システムに使用していたオープンソースソフトウェア(OSS:誰でも無料で利用・修正できる公開ソフトウェア)の脆弱性(プログラムの欠陥)を突かれたことです。
この攻撃により、495の企業や自治体が利用する一部のサーバが停止、または暗号化される被害が出ました。ソフトバンク側は自社開発アプリの診断は完了していましたが、OSSの診断が漏れていたことを認め、「痛恨の極み」と謝罪しています。現在は点検対象をOSSにも拡大し、緊急点検を進めています。
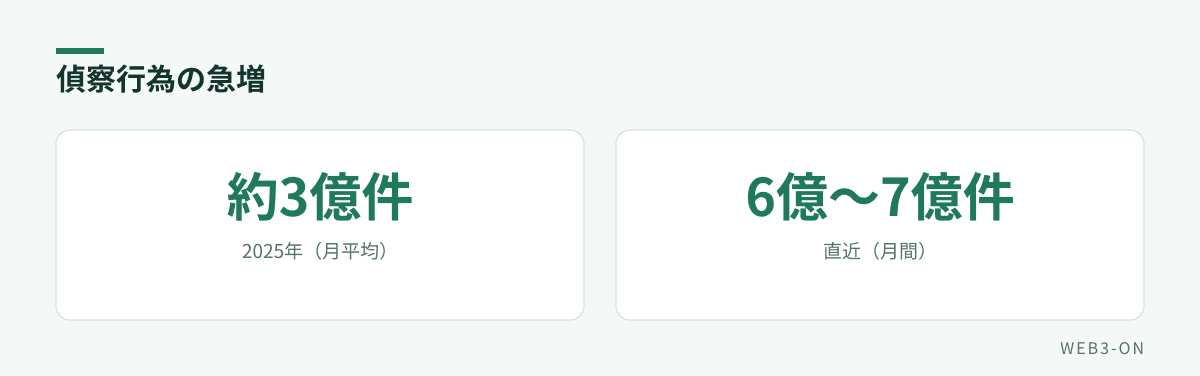
図1: サイバー攻撃の前段階となる偵察行為の月間件数の推移
なぜ重要か:AIが攻撃と診断の両面を加速させている
攻撃の激化を裏付けるデータとして、攻撃の前段階である「偵察行為」が急増しています。2025年の月平均約3億件から、直近では月6億〜7億件へと倍増しており、8月以降は毎月約1億件ずつ増加しています。宮川社長は、中国のMoonshot AIが開発する「Kimi」やAlibabaの「Qwen」といった最新のオープンウェイト(モデルの内部パラメータが公開された形式)モデルの登場が、攻撃の増加に影響しているとの見方を示しました。
一方で、AIによる脆弱性診断でも深刻な状況が判明しています。6月にAIで約1万500件の脆弱性を発見し修正しましたが、その後、米OpenAIの「GPT-6 Astra」で再診断したところ、約3万5000件もの脆弱性が新たに発見されました。新しいAIモデルが出るたびに新たな欠陥が見つかるという、終わりのない修正作業に現場が疲弊しています。
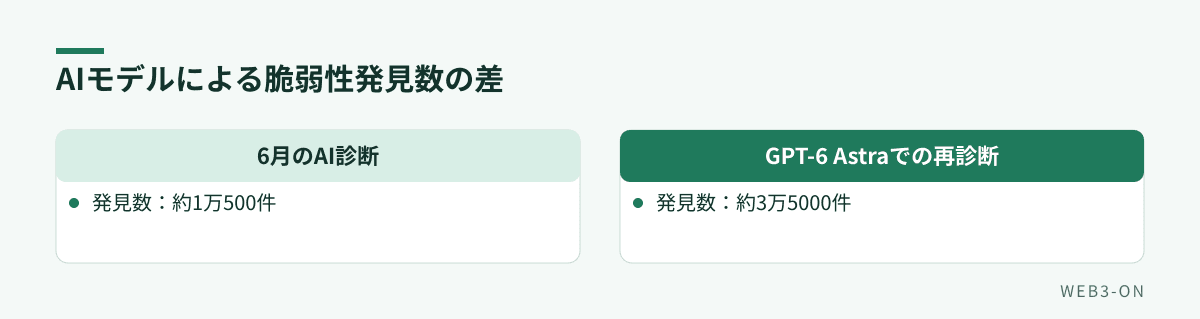
図2: 使用するAIモデルによって検出される脆弱性の数が大きく変動している
今後の見どころ:対応の自動化をどこまで進められるか
攻撃のスピードが極めて速いため、ソフトバンクは対応フローを変更しました。従来は検知後に調査し会議で方針を決めていましたが、現在は「まず通信を遮断し、その後に対処する」という即時対応方式に切り替えています。
また、脆弱性診断と修正パッチ(プログラムの修正プログラム)の適用は自動化済みですが、適用後にシステムが正常に動くかの確認作業には依然として人手が必要です。宮川社長は、この最終確認作業の自動化を今期中に実現したいとしており、人手に頼らない防御体制を構築できるかが焦点となります。
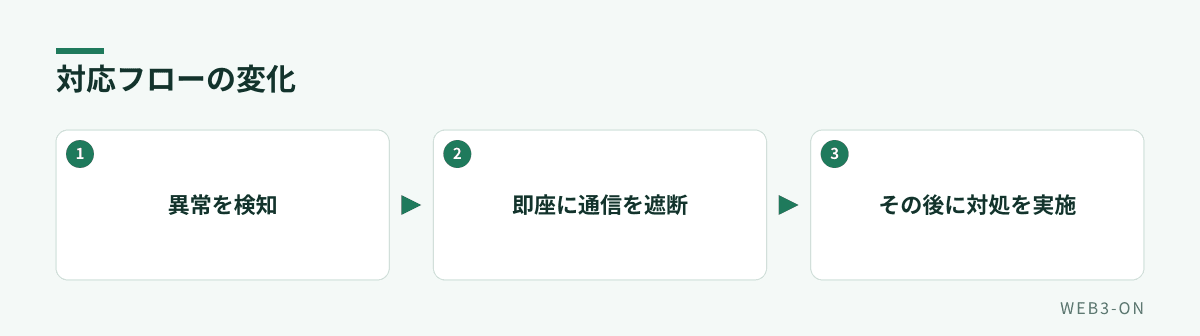
図3: 攻撃の高速化に伴い、判断プロセスを簡略化
よくある質問
Q. なぜAIを使うと脆弱性がたくさん見つかるのですか?
A. AIモデルが進化することで、人間や従来の診断ツールでは気づかなかった複雑なプログラムの欠陥を、高速かつ大量に検出できるようになったためです。
編集部の見方
今回の件は、AIが「盾」としても「矛」としても強力になりすぎたことで、企業のセキュリティ運用が物理的な限界に直面している実態を浮き彫りにしました。特に、最新のAIモデルが週単位で登場するスピード感に対し、人間が判断し、会議を行い、修正を適用するという従来型の運用フローでは追いつかないことが分かります。AIが脆弱性を高速で見つけ出し、同時に攻撃者がそれを即座に利用する速度戦に突入しています。
一般の利用者や企業にとっても、これまで「安全」だと思っていたOSSや既存システムが、AIの登場によって一夜にして「脆弱」に変わるリスクがあることを認識すべきです。今後は、単なるパッチ適用ではなく、ソフトバンクが目指すような「検知から復旧までの自動化」をどの程度導入しているかを、インフラ選定の基準にする時代になるでしょう。
関連記事
- LINEMO、紹介経由で契約時の負担を軽減 事務手数料3,850円無料、MNPはPayPayポイント1万4,000円相当
- ソフトバンクグループ、トランプ大統領図書館へ5,000万ドル寄付と米報道 約80億円規模、日米同盟展示を支援か
- セガのニュースレター配信会社で漏洩、220万件のメールアドレスが流出
- セキュリティニュースの記事一覧
出典
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント