セガ(SEGA)は、外部のニュースレター配信サービスを提供するARARA(アララ)でデータ漏洩が発生し、約220万件のメールアドレスが流出したことを明らかにしました。影響を受けたのはセガおよびセガ フェイブ(SEGA Fave)の製品・サービスに関連する11種類のニュースレターです。漏洩したデータにはメールアドレスのほか、詳細が未特定な約9万2300件のレコードが含まれています。
どのようなデータが流出したのか
流出したのは主にニュースレターの購読者のメールアドレスです。顧客の名前、生年月日、住所、電話番号、クレジットカード情報、アカウントパスワードなどの個人情報は含まれていないことが確認されています。
また、「セガアカウント」に登録されているメールアドレスは別の配信システムで管理されているため、今回の件による影響はないとしています。
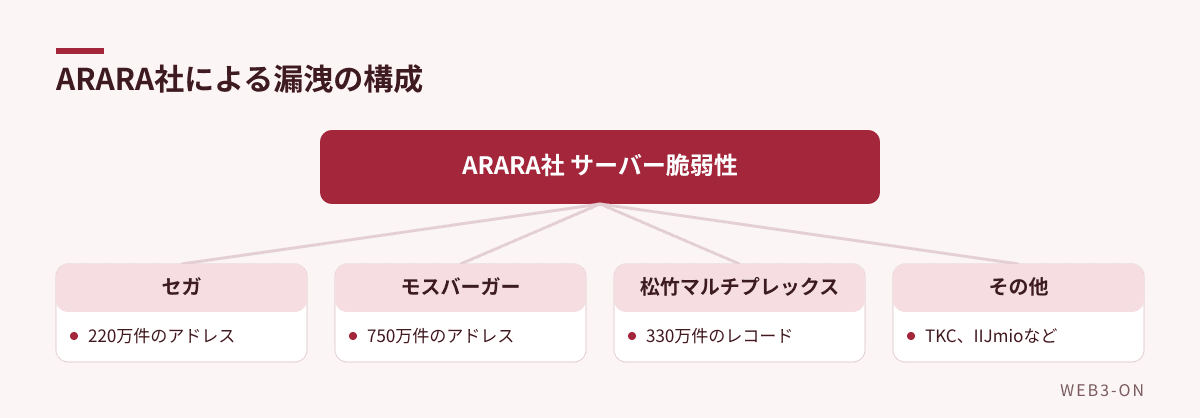
図1: 配信業者の脆弱性が複数の企業に影響した構造
なぜ大規模な漏洩が起きたのか
原因は、配信業者であるARARAのウェブサーバーの脆弱性(プログラムの不備)とシステム環境の問題によるものです。ARARA社は、約380社の法人顧客から計7700万件のメールアドレスが漏洩したという大規模な被害を報告しています。
ARARA社は当初、セガに対してデータ漏洩はなかったと伝えていましたが、後に全容が判明し、11月3日に漏洩の事実を通知しました。また、攻撃者がこの権限を悪用し、クレジットカード会社を装ったメールを700万通以上送信していたことも判明しています。
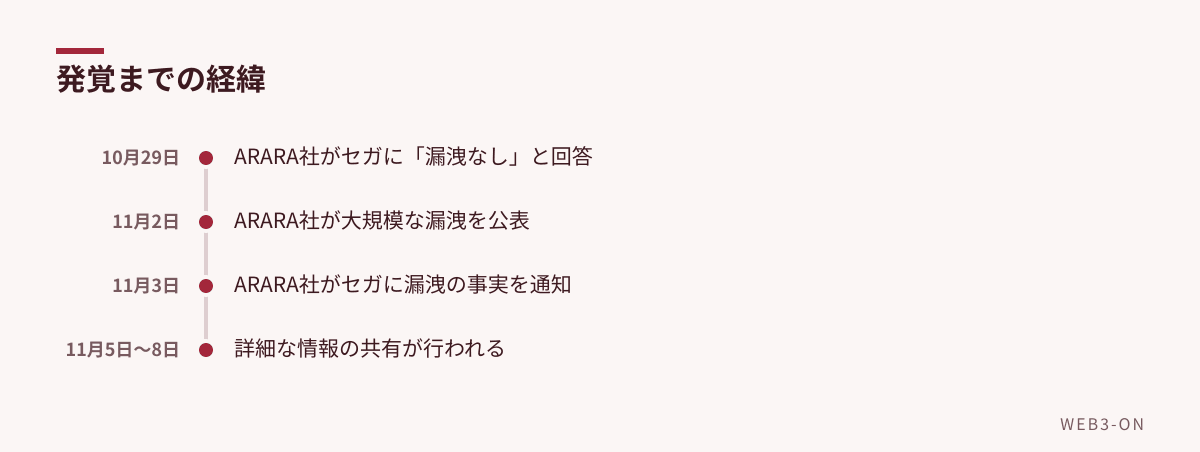
図2: ベンダーによる報告内容の変化
他の企業への影響と現状は
今回のARARA社の漏洩では、セガ以外にもモスバーガー(約750万件)、松竹マルチプレックスシアターズ(約330万件)、TKC(約230万件)、IIJmio(約100万件)などの企業が被害を受けています。
なお、セガ フェイブのアーケードゲームネットワークサービスで発生した別の不正アクセス事件についても言及されていますが、セガは今回のニュースレターの件とは無関係であるとしています。
よくある質問
Q. どのようなリスクがあると考えられますか?
A. 攻撃者がARARA社のサービスへのアクセス権限を悪用し、クレジットカード会社を装ったメールを700万通以上送信していたことが報告されています。
編集部の見方
自社システムではなく、信頼して委託した外部ベンダーの脆弱性が起点となり、数百万件規模のデータが流出した点は非常に深刻です。特に、ベンダー側が当初は「漏洩なし」と誤った報告をしていたことで、初動の対応に遅れが出た懸念があります。今後、企業のサプライチェーン(供給網)におけるセキュリティ管理の重要性がさらに高まると考えられます。
関連記事
- 日本航空(JAL)で顧客情報流出、ITプロバイダー経由で9万人以上に影響
- セガ『SONIC & FRIENDS』 渋谷の記念店で広げる「かわいいソニック」
- FREAK’S STOREが『龍が如く』とRGGスタジオ新作を商品化 9月29日から衣料品・雑貨11型を販売
- セキュリティニュースの記事一覧
出典
- SEGA newsletter data breach exposes 2.2 million email addresses(BleepingComputer、英語記事を要約・翻訳) — 2026-11-10
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント