ニトリホールディングス(Nitori Holdings)は、管理システムへの不正アクセスにより最大3762万件の個人情報が流出した可能性があると発表しました。11月6日に発覚し、10月中旬から下旬にかけて攻撃を受けていた可能性があります。流出対象には個人会員だけでなく法人会員も含まれています。なぜ今これが重要かといえば、流出した情報がなりすましや詐欺に悪用される恐れがあるためです。
どのような情報が流出したのか
流出した可能性がある情報は、商品購入者および個人会員の氏名、住所、電話番号、メールアドレス、生年月日、性別、会員番号などです。また、法人会員についても、会社名、部署名、代表者氏名、担当者の連絡先などが含まれています。さらに、公式ECサイト「ニトリネット」やECモール内の公式ショップにおける注文データも流出した可能性があります。
一方で、ログインパスワードやクレジットカード情報は対象外であるとしています。情報の組み合わせは対象者によって異なると説明されています。
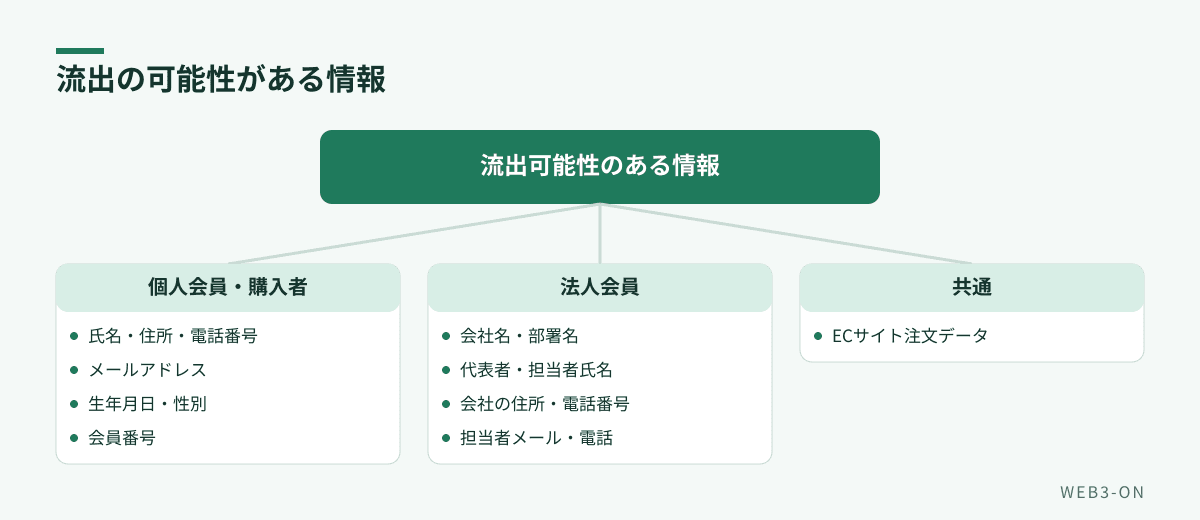
図1: 対象者によって流出した情報の組み合わせは異なります
不正アクセスの経緯と現在の対応はどうなっているか
ニトリホールディングスは11月6日に不正アクセスを確認し、即座にアクセスを遮断しました。その後のログ解析(システムへのアクセス記録の分析)により、10月中旬から下旬にかけて第三者が侵入していた可能性が判明しました。現在、侵入経路や詳細な影響範囲について調査を続けており、漏えい件数は今後変動する可能性があります。
同社はすでに脆弱な箇所の修正と監視体制の強化を完了させました。現在は外部専門機関と連携して原因究明や二次被害の有無を調査しており、個人情報保護委員会や警察への報告・相談も進めています。
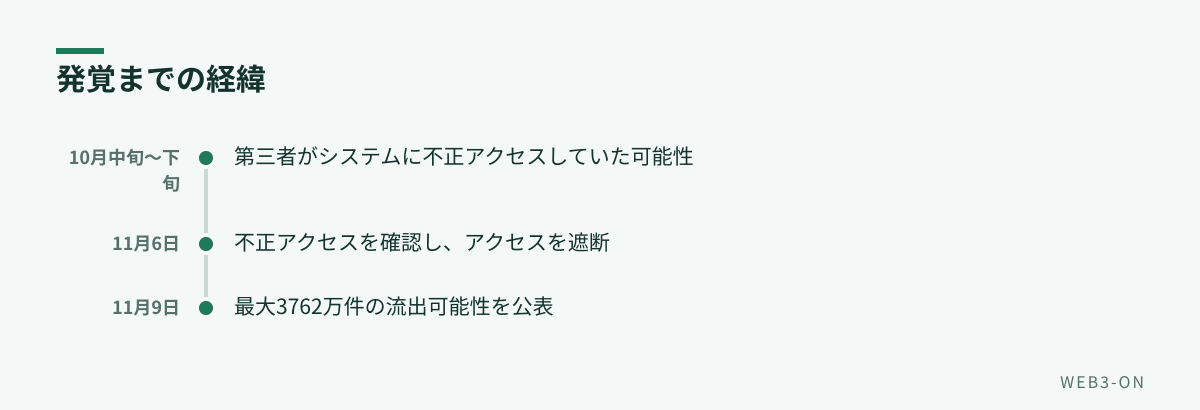
図2: 10月中旬から不正アクセスを受けていた可能性がある
利用者は何に注意すべきか
同社は対象となるユーザーに対し、メールまたは郵送で順次連絡を行う方針です。流出した情報が、なりすましメールやフィッシング詐欺(本物のサイトを装って情報を盗む手法)、不審な電話などに悪用される恐れがあると警告しています。
特に、ニトリや配送事業者を装った不審な連絡が届いた場合には、十分な注意を払うよう呼び掛けています。
よくある質問
Q. クレジットカード情報は漏れたのか?
A. ニトリホールディングスの発表によれば、クレジットカード情報は対象外となっています。
編集部の見方
最大3762万件という規模に加え、法人会員の連絡先まで含まれている点が懸念されます。法人向けの連絡先が流出したことで、企業を標的にした巧妙なビジネスメール詐欺などに発展するリスクが考えられます。生活に密着した家具・インテリア業界の最大手であるため、影響を受ける範囲は非常に広いと考えられます。
ユーザーは、ニトリからの公式通知を待つとともに、身に覚えのない配送業者からの連絡や、急ぎの対応を求めるメールに警戒してください。パスワードは対象外とのことですが、他サービスで同様のメールアドレスや個人情報を利用している場合は、改めてセキュリティ設定を見直す機会にすることをお勧めします。
関連記事
- ステップゴルフで最大21.5万件の個人情報漏えいの可能性、口座番号や顔写真も対象
- ロート製薬で約280万人分の個人情報漏えい、クレカ情報も流出
- ソニー系ISPで個人情報漏えい、約250万件の顧客データが流出
- セキュリティニュースの記事一覧
出典
この記事は WEB3-ON 編集部が公開情報をもとに AI を用いて作成しました。内容の正確性には注意を払っていますが、詳細は出典をご確認ください。誤りや削除のご要望は お問い合わせ からお知らせください。
コメント